Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2026-22812 — CVE-2026-22812 | Kitploit
Outils/GitHubGitHub/0xblackash/cve-2026-22812
Analyse des VulnérabilitésExploitationSécurité WebRenseignement sur les MenacesApprentissage et ÉducationRéponse aux Incidents
GitHub0xblackash/cve-2026-22812

CVE-2026-22812

CVE-2026-22812

Voir le dépôt
142il y a 7 moisPas encore vérifié
Partager

🔐 CVE-2026-22812 - Serveur HTTP non authentifié OpenCode → Exécution de code à distance (RCE)

bda545bb-f57e-4905-be5d-42c67ba41d04_1280x721

CVE Severity CVSS Status License


Avis de sécurité, analyse technique, recommandations de détection et notes d'atténuation pour CVE-2026-22812


📌 Vue d'ensemble

CVE-2026-22812 est une vulnérabilité d'exécution de code à distance (RCE) à haute sévérité affectant les versions d'OpenCode antérieures à 1.0.216.

Le problème vient du fait qu'OpenCode démarre automatiquement un serveur HTTP local non authentifié auquel peuvent accéder :

  • des processus malveillants locaux
  • des onglets de navigateur via un CORS permissif
  • du contenu web injecté
  • des requêtes cross-origin vers localhost

Cela permet aux attaquants d'exécuter des commandes shell arbitraires avec les privilèges de l'utilisateur actuel


🚨 Sévérité

MétriqueValeur
CVE IDCVE-2026-22812
SévéritéÉlevée
CVSS8.8
CWECWE-306, CWE-749, CWE-942
Type d'attaqueExécution de code à distance
Version corrigée1.0.216+

Source : NVD / GitHub Advisory


🧠 Cause racine technique

Les versions vulnérables exposent automatiquement un service HTTP localhost sans authentification.

Comme le service accepte également les requêtes provenant de sources cross-origin permissives, toute page web malveillante peut déclencher des requêtes telles que :

POST /session/:id/shell

Cela peut conduire à :

  • l'exécution de commandes arbitraires
  • le vol d'identifiants
  • l'exfiltration de code source
  • l'exposition de clés SSH
  • le compromis de jetons cloud
  • la persistance locale

💥 Impact

Une exploitation réussie peut entraîner :

  • 🔓 Compromission complète de la station de travail du développeur
  • 🗝️ Fuite de secrets (.env, SSH, jetons API)
  • 📂 Accès non autorisé au code source
  • ☁️ Détournement de session CLI cloud
  • 🧪 Risques de compromission de la chaîne d'approvisionnement
  • 🖥️ Exécution de shell arbitraire en tant qu'utilisateur connecté

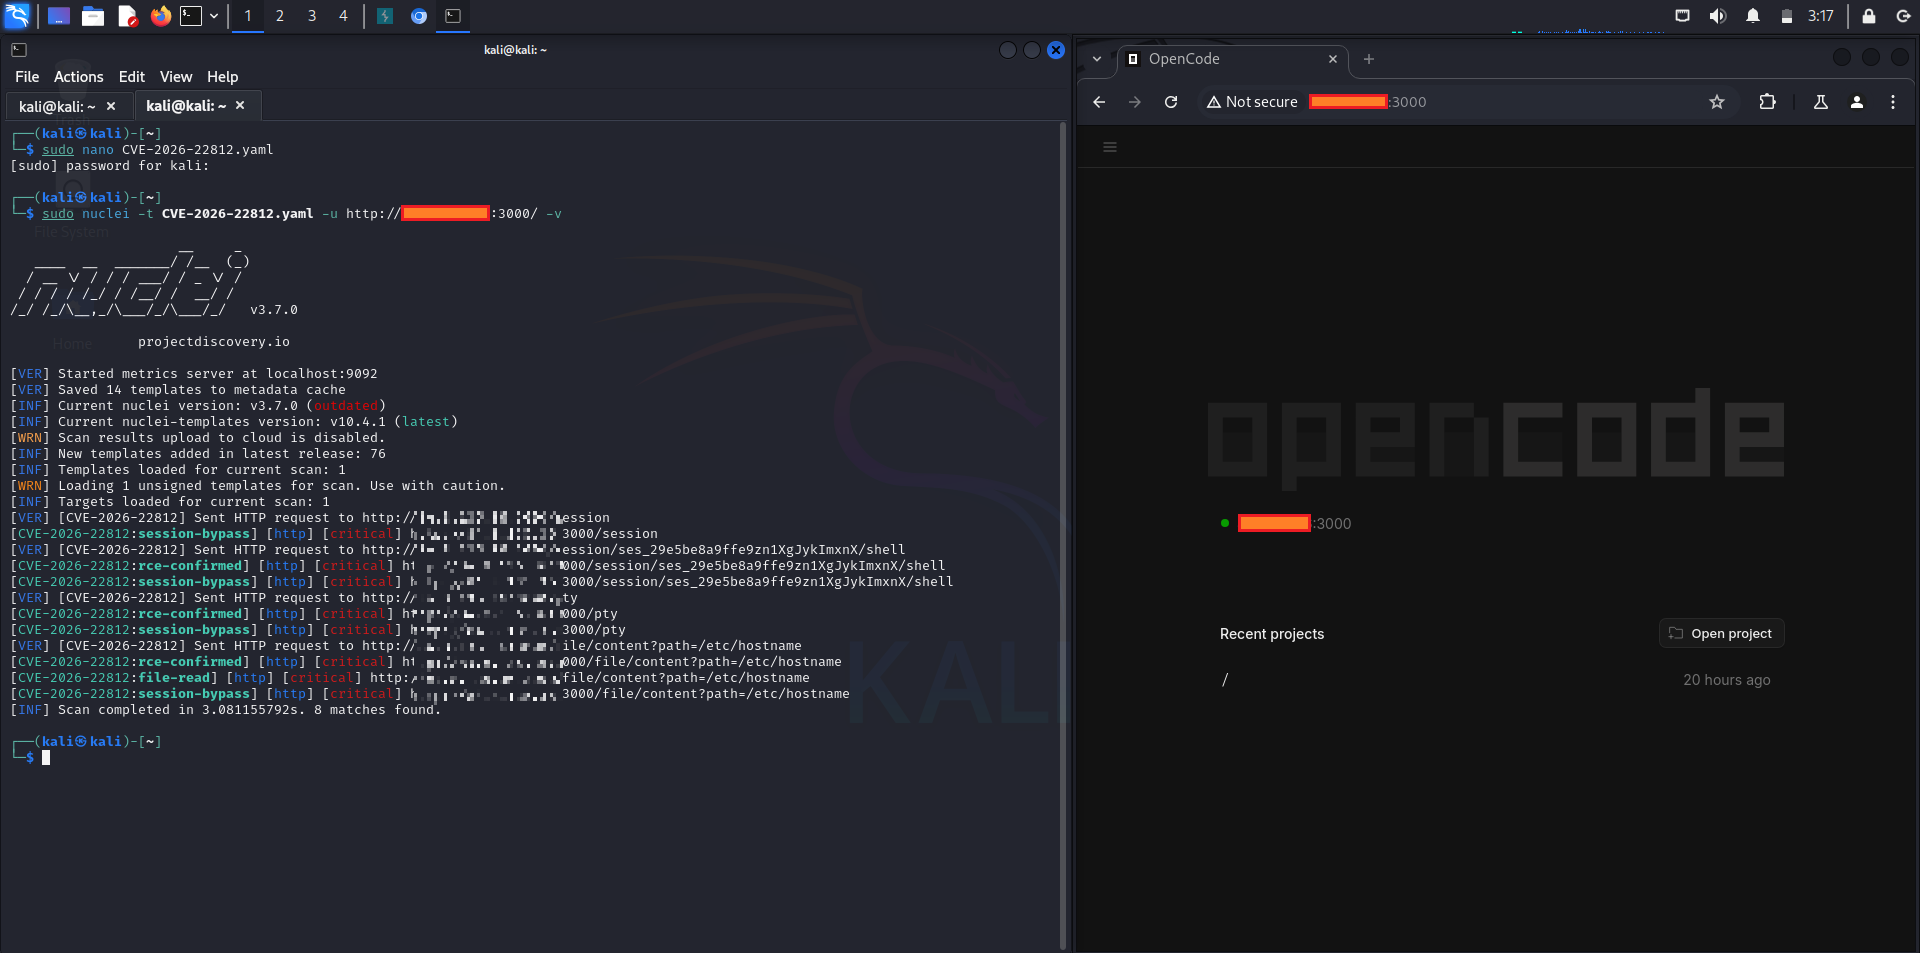
📸 Capture d'écran

cve-2026-22812 1 cve-2026-22812

📦 Versions affectées

Vulnerable: < 1.0.216
Safe:       >= 1.0.216

🛠️ Atténuation

✅ Correctif recommandé

Mettez à niveau immédiatement :

npm update opencode

ou installez une version sûre :

npm install [email protected]

🧱 Solutions de contournement temporaires

Si la mise à niveau n'est pas immédiatement possible :

  • restreindre l'accès aux ports localhost
  • isoler OpenCode dans un conteneur
  • bloquer les requêtes localhost suspectes
  • fermer les onglets de navigateur non fiables
  • faire pivoter les identifiants exposés
  • désactiver le CORS permissif si configurable

🔍 Conseils de détection

Indicateurs d'une exploitation possible :

  • des commandes shell inhabituelles lancées par OpenCode
  • des requêtes POST localhost suspectes
  • des requêtes provenant du navigateur vers les ports d'OpenCode
  • des accès inattendus à des fichiers dans les répertoires de projet
  • des processus enfants de terminal anormaux

Télémétrie recommandée :

  • surveillance de l'arborescence des processus EDR
  • journaux d'accès HTTP localhost
  • audit de l'exécution des shells
  • télémétrie de sécurité du navigateur

🧪 Statut de la preuve de concept

⚠️ Des détails d'exploitation publics existent dans les discussions de l'avis.

Par souci de divulgation responsable et de sécurité, évitez de publier des PoC weaponisés dans des dépôts publics de production.


📚 Références

  • Avis NVD Entrée CVE NVD
  • Base OSV Entrée OSV
  • Avis du fournisseur Avis de sécurité GitHub

⚖️ Avertissement

Ce dépôt est destiné à :

  • la recherche en sécurité défensive
  • la sensibilisation des blue teams
  • la validation des correctifs
  • la gestion des vulnérabilités
  • la formation au développement sécurisé

N'utilisez pas ces informations sur des systèmes que vous ne possédez pas ou que vous n'êtes pas autorisé à tester.



🛡️ Sécurisez vos outils de développement IA avant qu'ils ne sécurisent votre code

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    790
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    508
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    435
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    346
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    263
  • 6

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    260

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →