
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2026-20079 — CVE-2026-20079 | Kitploit
Outils/GitHubGitHub/0xblackash/cve-2026-20079
Analyse des VulnérabilitésExploitationExploitation d'Applications WebTests d'IntrusionAuthentificationRed Teaming
GitHub0xblackash/cve-2026-20079

CVE-2026-20079

CVE-2026-20079

Voir le dépôt
220il y a 6 moisPas encore vérifié

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

🚨 CVE-2026-20079 "Zero-Day critique Cisco FMC"

cisco-exploit

Contournement d'authentification critique menant à une exécution de code à distance (RCE) en tant que root dans Cisco Secure Firewall Management Center
Severity CVSS Cisco FMC Published

📋 Aperçu

CVE-2026-20079 est une vulnérabilité critique dans l'interface web du logiciel Cisco Secure Firewall Management Center (FMC).
Un attaquant distant non authentifié peut contourner l'authentification et exécuter des scripts arbitraires avec les privilèges root sur le système d'exploitation sous-jacent.

  • CVE ID : CVE-2026-20079
  • CWE : CWE-288 (Contournement d'authentification via un chemin ou canal alternatif)
  • CVSS v3.1 Base Score : 10.0 (Critique)
  • Vector : CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:C/C:H/I:H/A:H

Cause racine : Un processus système mal configuré créé au démarrage qui permet à des requêtes HTTP conçues de contourner l'authentification.


🛠️ Impact

  • Exploitation à distance non authentifiée
  • Accès root complet à l'appliance FMC
  • Capacité d'exécuter des scripts et commandes arbitraires
  • Compromission potentielle des appareils Firewall Threat Defense (FTD) gérés (Portée : Changée)
  • Perte totale de confidentialité, d'intégrité et de disponibilité

Cette vulnérabilité affecte le plan de gestion de l'infrastructure pare-feu sur site de Cisco, la rendant extrêmement dangereuse dans les environnements de production.


🔍 Produits affectés

Vulnérables :

  • Cisco Secure Firewall Management Center (sur site) versions :
    • 7.0.x (toutes)
    • 7.1.x (toutes)
    • 7.2.0 – 7.2.10.2
    • 7.3.0 – 7.3.1.2
    • 7.4.0 – 7.4.3
    • 7.6.0 – 7.6.3
    • 7.7.0 – 7.7.11

Non affectés :

  • Cloud-Delivered FMC (cdFMC)
  • Cisco Secure Firewall ASA Software
  • Appareils Cisco Secure Firewall Threat Defense (FTD) (lorsqu'ils ne sont pas gérés par un FMC vulnérable)

✅ Versions corrigées

Cisco a publié des correctifs. Référez-vous à l'avis officiel pour les versions fixes exactes par branche.

Recommandation : Mettez à niveau vers la dernière version corrigée dès que possible.
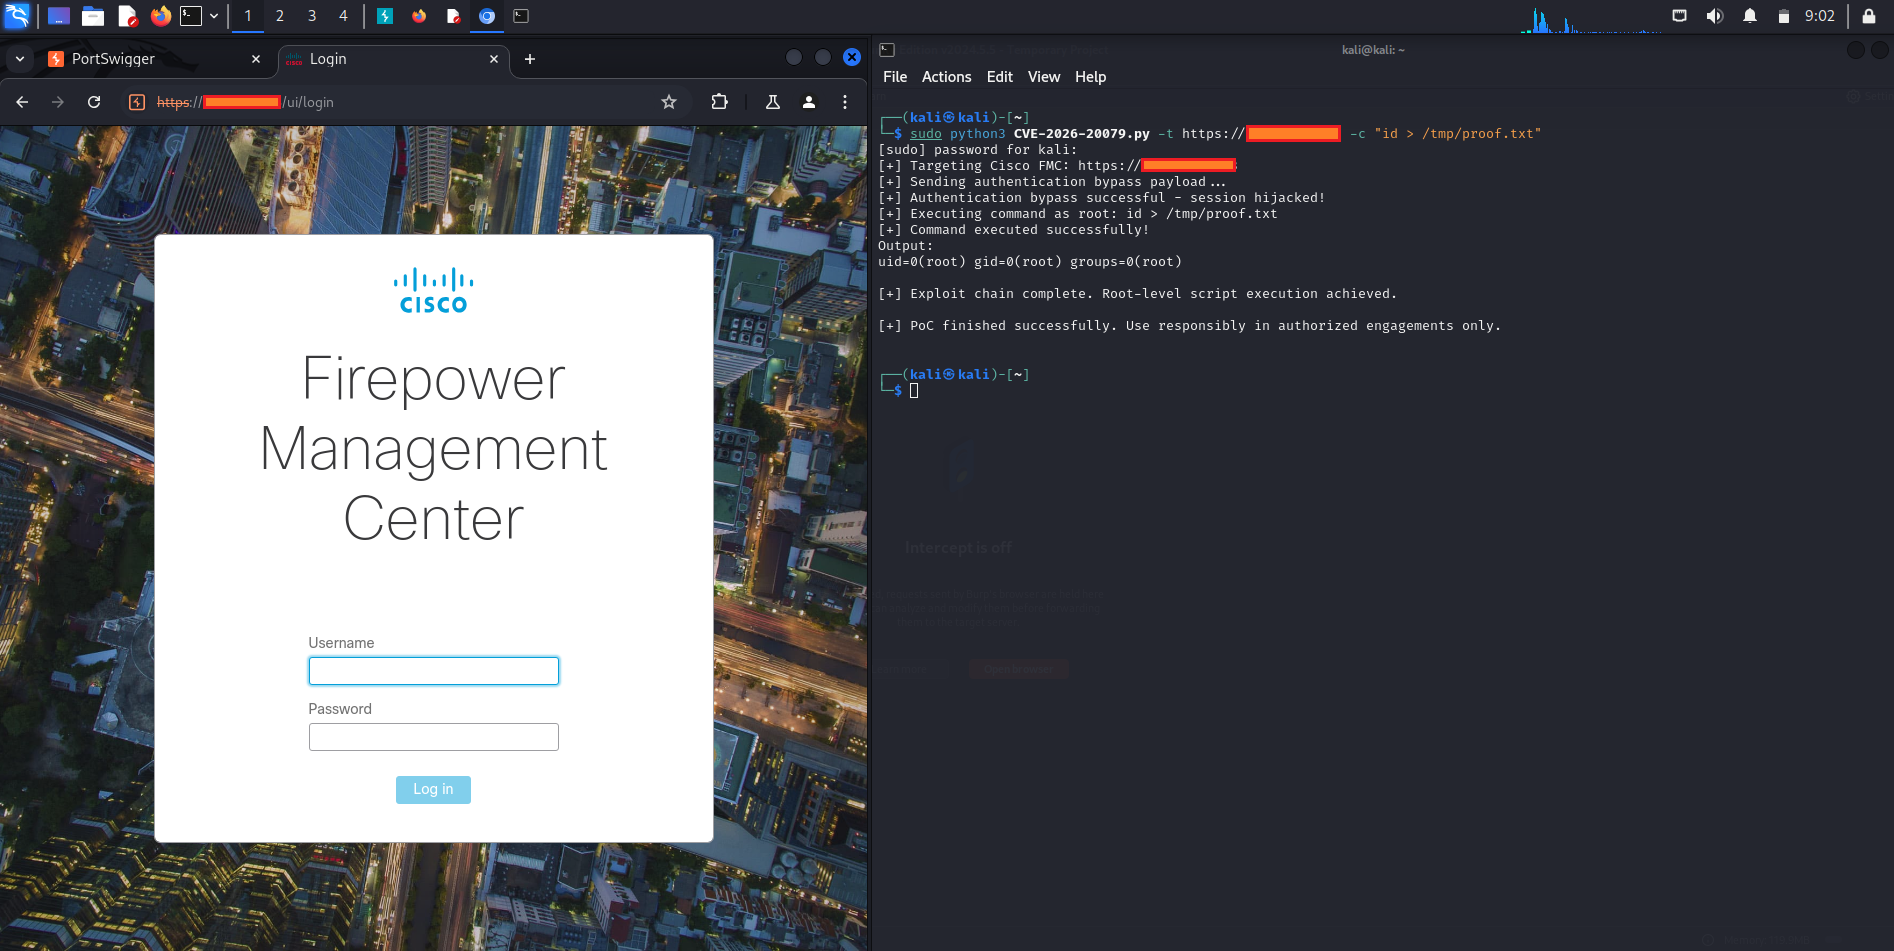

⚠️ Détails de l'exploitation

cve-2026-20079

Les attaquants peuvent exploiter cette vulnérabilité en envoyant des requêtes HTTP spécialement conçues à l'interface web du FMC. Le défaut provient d'un processus de démarrage mal configuré qui crée un chemin d'authentification alternatif, permettant l'exécution non authentifiée de scripts en tant que root.

Des exploits de preuve de concept (PoC) publics sont apparus peu après la divulgation.


🛡️ Atténuation

  1. Action immédiate : Appliquez le correctif de sécurité fourni par Cisco.
  2. Aucune solution de contournement officielle n'est disponible — le correctif est la seule remédiation.
  3. Restreignez l'accès à l'interface de gestion FMC (utilisez des règles de pare-feu, un VPN ou une segmentation zero-trust).
  4. Surveillez le trafic HTTP suspect ciblant l'interface web du FMC.
  5. Utilisez l'outil Software Checker de Cisco pour vérifier votre version.

Avis de sécurité officiel de Cisco : https://sec.cloudapps.cisco.com/security/center/content/CiscoSecurityAdvisory/cisco-sa-onprem-fmc-authbypass-5JPp45V2

📚 Références

  • Page de détail NVD
  • Avis officiel Cisco
  • Vulnérabilité connexe : CVE-2026-20131 (Une autre RCE critique dans le même produit)

📝 Remarques

  • Ce dépôt est destiné uniquement à des fins de documentation, de recherche et de défense.
  • L'exploitation à des fins malveillantes est illégale et fortement déconseillée.
  • Suivez toujours les pratiques de divulgation responsable.
Télécharger l’outil