
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2026-11645 — CVE-2026-11645 | Kitploit
Outils/GitHubGitHub/0xblackash/cve-2026-11645
Analyse des VulnérabilitésExploitationSécurité WebRenseignement sur les MenacesApprentissage et ÉducationRéponse aux Incidents
GitHub0xblackash/cve-2026-11645

CVE-2026-11645

CVE-2026-11645

Voir le dépôt
127il y a 5 moisPas encore vérifié
Partager

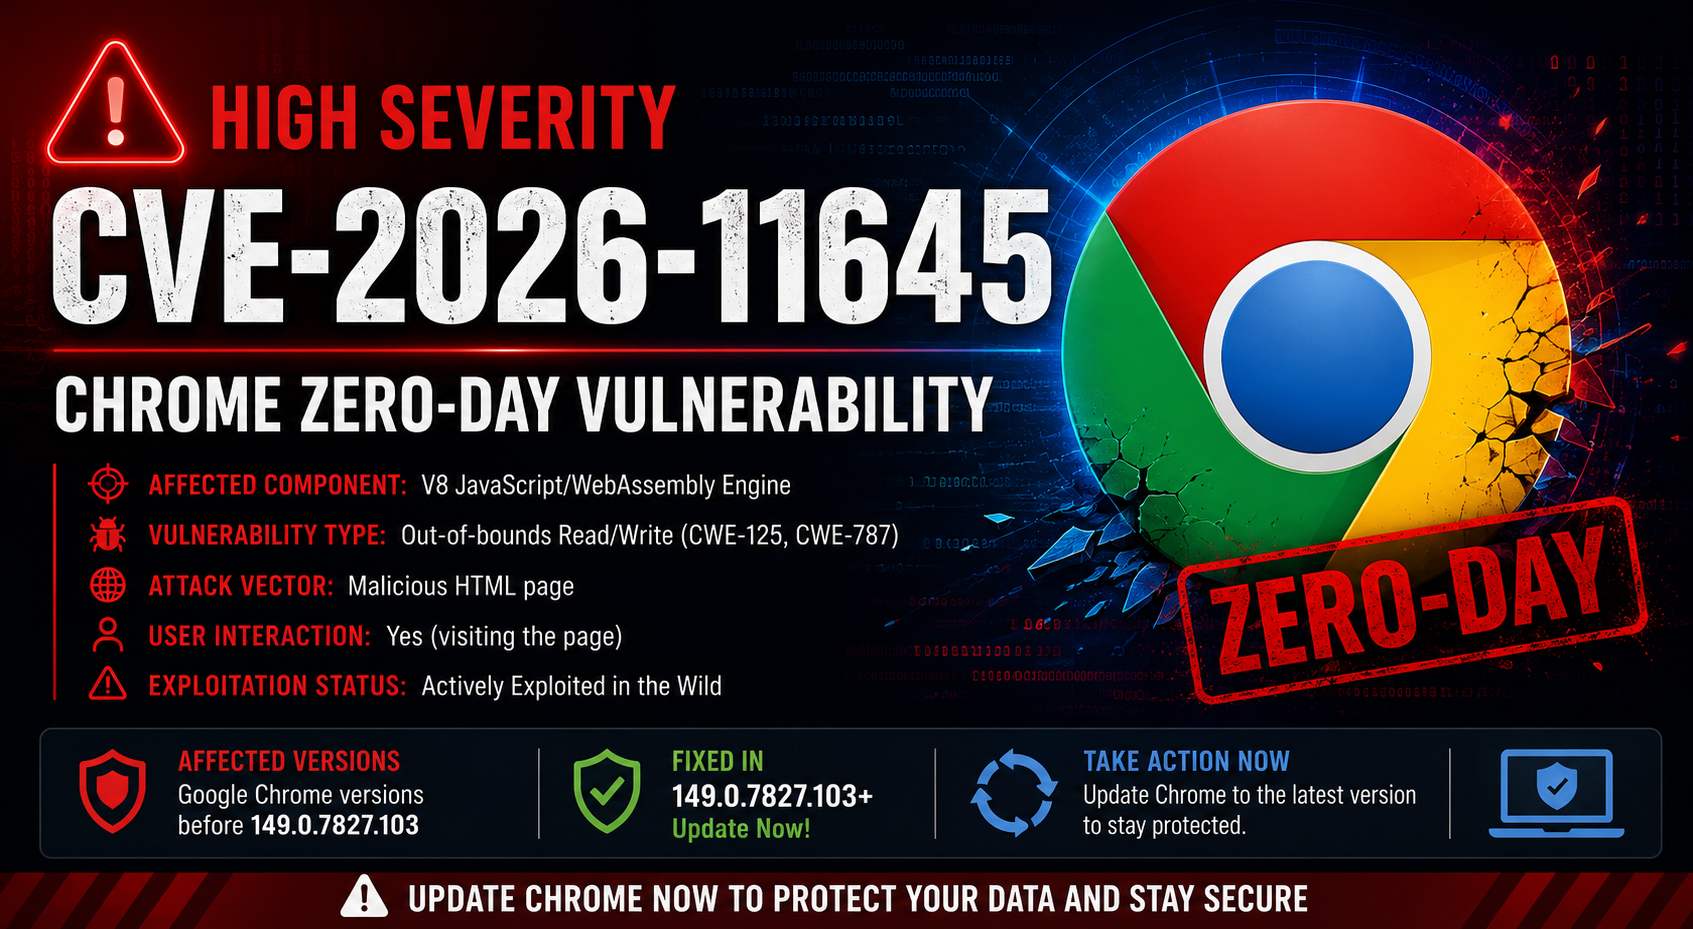
🚨 CVE-2026-11645 🚨

🌐 Vulnérabilité de corruption mémoire Zero-Day dans Google Chrome V8

ChatGPT Image Jun 11, 2026, 04_25_47 PM

Severity CVSS Status Chrome

🔥 Zero-Day activement exploité

⚡ Corruption mémoire du moteur V8

🛡️ Corriger immédiatement


📖 Aperçu

⚠️ CVE-2026-11645 est une vulnérabilité zero-day de sévérité élevée affectant le moteur JavaScript V8 de Google Chrome. La faille permet à un attaquant de déclencher une condition de lecture/écriture hors limites pouvant conduire à une exécution de code à distance (RCE).


🎯 Informations sur la vulnérabilité

🏷️ Champ📋 Valeur
CVECVE-2026-11645
🔥 SévéritéHaute
📊 CVSS8.8
🏢 FournisseurGoogle
🌐 ProduitChrome
🧩 ComposantMoteur V8
💥 TypeLecture/Écriture hors limites
⚠️ ExploitéOui
🎯 ImpactExécution de code à distance

🧠 Résumé technique

La vulnérabilité réside dans le moteur JavaScript V8 de Chrome.

Un attaquant peut créer une page web malveillante qui :

  • 🎯 Déclenche une corruption mémoire
  • 📖 Lit des zones mémoire non prévues
  • ✍️ Écrit en dehors des limites allouées
  • 💻 Exécute du code arbitraire
  • 🔓 Facilite les chaînes d'exploitation
  • 🚨 Provoque des plantages du navigateur

⚔️ Chaîne d'attaque

🌐 La victime ouvre un site malveillant
                │
                ▼
📜 Charge utile JavaScript conçue
                │
                ▼
🧩 Vulnérabilité du moteur V8 déclenchée
                │
                ▼
💥 Accès mémoire hors limites
                │
                ▼
⚡ Exécution de code à distance
                │
                ▼
🚨 Compromission du navigateur

🎯 Versions affectées

❌ Vulnérables

Chrome < 149.0.7827.103
CVE-2026-11645

✅ Corrigées

🪟 Windows : 149.0.7827.102+
🍎 macOS   : 149.0.7827.103+
🐧 Linux   : 149.0.7827.102+

💥 Impact potentiel

ImpactRisque
⚡ Exécution de code à distance🔴 Élevé
🔍 Divulgation d'informations🔴 Élevé
💣 Plantage du navigateur🟠 Moyen
🔗 Enchaînement d'exploits🟠 Moyen
🏢 Risque entreprise🔴 Élevé

🔎 Opportunités de détection

Surveiller :

🚨 Indicateurs :
  - Plantages inattendus du navigateur
  - Activité JavaScript suspecte
  - Trafic d'exploit-kit
  - Visites de domaines malveillants
  - Processus enfant Chrome inhabituels
  - Anomalies mémoire du navigateur

🛡️ Atténuation

🚀 Actions immédiates

chrome://settings/help

✅ Recommandations

  • 🔄 Mettre à jour Chrome immédiatement
  • 🛡️ Activer les mises à jour automatiques
  • 🔒 Restreindre les extensions non approuvées
  • 📡 Surveiller la télémétrie du navigateur
  • 🚨 Examiner les alertes EDR
  • 📊 Suivre les flux de renseignements sur les menaces

📈 Évaluation des risques

Probabilité : ██████████  HAUTE
Impact      : ██████████  HAUT
Global      : 🚨 CRITIQUE 🚨

📚 Références

  • 🌐 Avis de sécurité Google Chrome
  • 🏛️ Base de données nationale des vulnérabilités NIST
  • 🔬 Mises à jour de sécurité Chromium

⚠️ Avertissement

Ce dépôt est fourni pour :

  • 🎓 Formation en sécurité
  • 🔍 Recherche sur les vulnérabilités
  • 🛡️ Sécurité défensive
  • 📊 Gestion des correctifs

❌ Aucun code d'exploit n'est inclus.


⭐ Restez informé • Corrigez tôt • Chassez intelligemment ⭐

🚀 Dépôt de renseignements sur les cybermenaces 🚀

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    708
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    500
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    398
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    341
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    259
  • 6

    antifox

    antifox-ai/antifox

    Plateforme de test d'intrusion autonome multi-agents par IA qui exécute la reconnaissance, la découverte de la surface d'attaque, la validation de l'exploitation et la livraison de rapports étayés par des preuves.

    257

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →