Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2026-109618 — Avis technique sur les vulnérabilités RCE PHP2Shell (CVE-2026-109618, CVE-2026-109619) couvrant la cause racine, les vecteurs d'exploitation, les contrôles de détection et les recommandations d'atténuation pour PHP. | Kitploit
Outils/GitHubGitHub/0xblackash/cve-2026-109618
Outils DéfensifsAnalyse des VulnérabilitésExploitationSécurité WebRenseignement sur les MenacesArticles et RechercheRéponse aux Incidents
GitHub
Partager
0xblackash/cve-2026-109618

CVE-2026-109618

Avis technique sur les vulnérabilités RCE PHP2Shell (CVE-2026-109618, CVE-2026-109619) couvrant la cause racine, les vecteurs d'exploitation, les contrôles de détection et les recommandations d'atténuation pour PHP.

Voir le dépôt
191il y a 22 joursPas encore vérifié

🟣 CVE-2026-109618/19 - PHP2Shell

Vulnérabilités d'exécution PHP2Shell

CVE-2026-109618 CVE-2026-109619 PHP Impact License

Avis technique, renseignement sur les menaces et signatures de détection pour les vulnérabilités d'exécution de code à distance PHP2Shell.


📌 Aperçu

PHP2Shell désigne une paire de vulnérabilités zero-day/critiques découvertes dans le moteur central de PHP (CVE-2026-109618 et CVE-2026-109619). Ces vulnérabilités permettent à des attaquants non authentifiés d'exécuter du code arbitraire (RCE) sur des serveurs exécutant des configurations vulnérables de PHP.

   ┌───────────────────────────────┐
   │     Unauthenticated Attacker  │
   └───────────────┬───────────────┘
                   │
                   ▼ 🟣 Exploit Payload
   ┌───────────────────────────────┐
   │   PHP Engine Core Processing  │
   │ (Stream Filters / PHAR Arch)  │
   └───────────────┬───────────────┘
                   │
                   ▼ ⚡
   ┌───────────────────────────────┐
   │   Arbitrary Shell Execution   │
   └───────────────────────────────┘

⚡ Détails de la vulnérabilité

ParamètreDétails
VulnérabilitésCVE-2026-109618 & CVE-2026-109619
Score CVSS v4.09.2 (Critique)
VecteurCVSS:4.0/AV:N/AC:L/AT:N/PR:N/UI:N/VC:H/VI:H/VA:H
ImpactExécution de code à distance (RCE) non authentifiée
Logiciel affectéPHP 5.x, PHP 7.x, PHP 8.0, 8.1, 8.2, 8.3, 8.4

🟣 Analyse des menaces

1. CVE-2026-109618 : Corruption de la mémoire heap dans les filtres de flux

  • Mécanisme : Atteinte à la sûreté mémoire déclenchée lors du traitement interne des tampons au sein des filtres de flux PHP.
  • Vecteur d'exploitation : La manipulation des paramètres de flux permet à un attaquant de contrôler les adresses mémoire et d'obtenir l'exécution de code.

2. CVE-2026-109619 : Défaut de logique dans la gestion des archives PHAR

  • Mécanisme : Défaut dans la logique d'analyse et de désérialisation des wrappers d'archives PHP (.phar).
  • Vecteur d'exploitation : Des entrées d'en-tête contrôlées par l'attaquant conduisent à l'invocation arbitraire de fonctions.

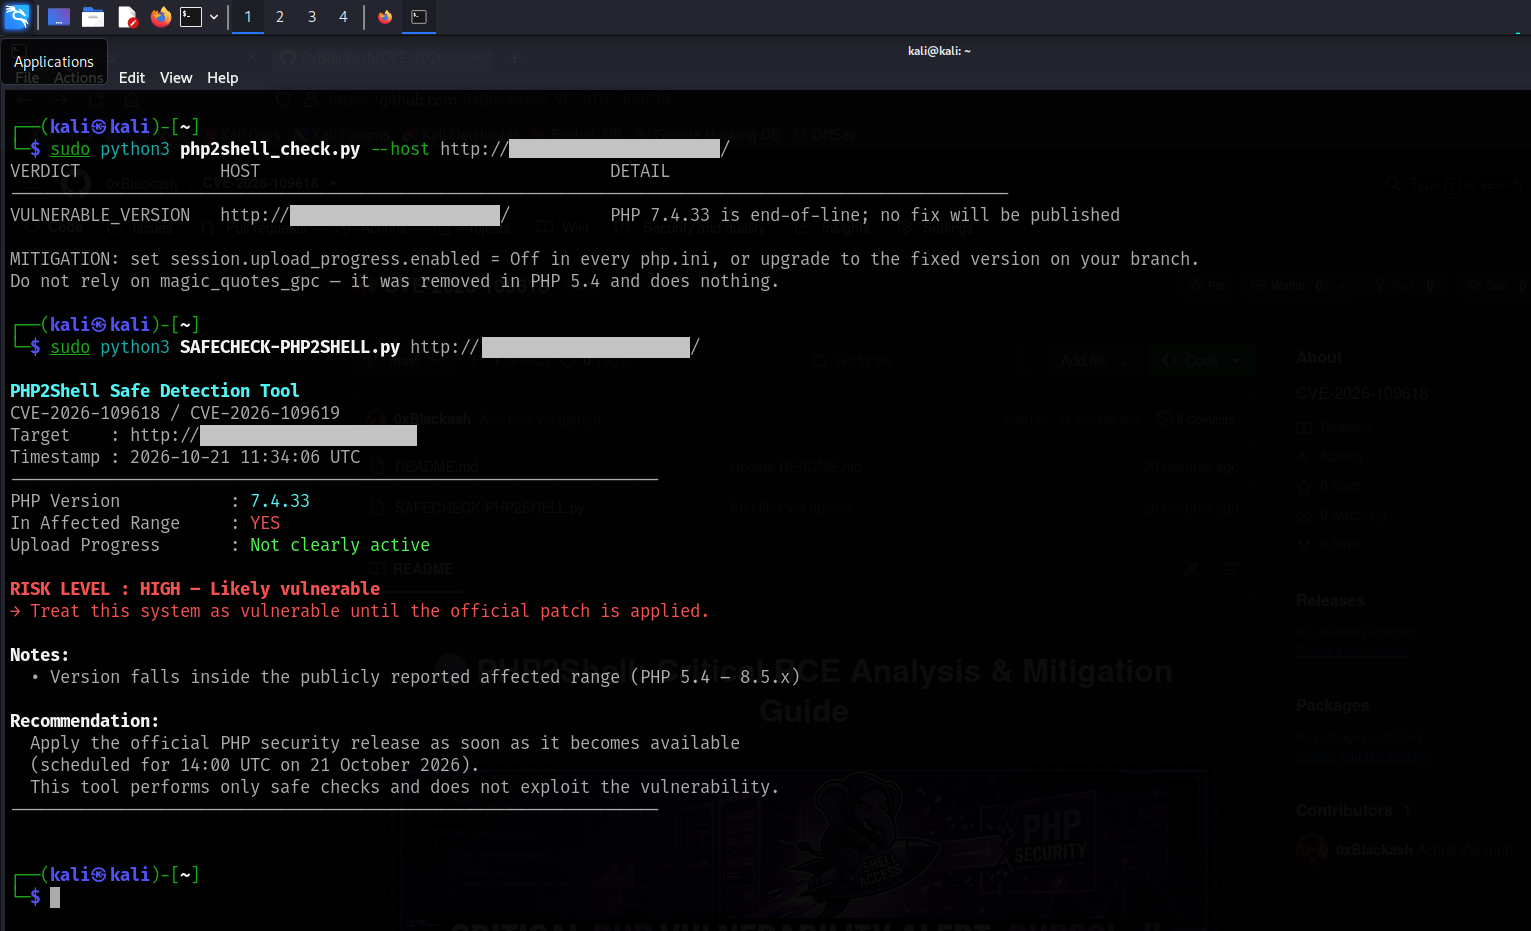
📸 Démo

php2shell1 CVE-2026-109618yaml php2shell

🛡️ Atténuation et remédiation

1. Mettre à jour les paquets PHP

Le correctif le plus efficace consiste à mettre à jour immédiatement votre serveur vers les derniers binaires PHP corrigés :

# Debian / Ubuntu
sudo apt update && sudo apt install --only-upgrade php8.3-cli php8.3-fpm

# RHEL / CentOS / Rocky Linux
sudo dnf update php

2. Solutions de contournement d'urgence (pour les environnements EOL)

Si votre application repose sur des versions en fin de vie (EOL) (par exemple, PHP 7.x ou 8.0) qui ne reçoivent pas de correctifs de sécurité officiels :

  • 🟣 Désactiver les filtres de flux / fonctions dangereuses : Modifiez votre fichier php.ini :
disable_functions = exec,passthru,shell_exec,system,proc_open,popen,phar

  • 🟣 WAF / Filtrage réseau : Mettez en place des règles strictes de pare-feu d'application web (WAF) pour bloquer les requêtes contenant des protocoles de flux sérialisés (php://filter/, phar://).
  • 🟣 Isolation réseau : Isolez les serveurs hérités derrière des réseaux internes/VPN stricts.

🔍 Détection & Vérification

Pour vérifier si votre serveur exécutant PHP est potentiellement vulnérable :

# Check running PHP version
php -v

# Check loaded modules and PHAR settings
php -i | grep -i "phar"

🤝 Contribution

Les contributions, mises à jour des menaces et règles de détection (YARA / Sigma) sont les bienvenues !

  1. Forkez le dépôt
  2. Créez une branche de fonctionnalité (git checkout -b feature/sigma-rule)
  3. Validez vos modifications (git commit -m 'Add Sigma detection rule')
  4. Poussez vers la branche (git push origin feature/sigma-rule)
  5. Ouvrez une Pull Request

📜 Avertissement

Ce dépôt est créé uniquement à des fins éducatives, défensives et de recherche. Les mainteneurs ne sont pas responsables d'un usage abusif ou d'activités illégales réalisées avec les informations fournies ici.


Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    837
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    536
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    424
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    294
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    276

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →