

Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2026-106173 — Documente la CVE-2026-106173, une traversée de chemin (CWE-22) dans Fortinet FortiSIEM, avec une analyse d'impact, des conseils de détection et des étapes d'atténuation pour les défenseurs. | Kitploit
Outils/GitHubGitHub/0xblackash/cve-2026-106173
Outils DéfensifsAnalyse des VulnérabilitésSécurité WebArticles et RechercheApprentissage et ÉducationRéponse aux Incidents
GitHub0xblackash/cve-2026-106173

CVE-2026-106173

Documente la CVE-2026-106173, une traversée de chemin (CWE-22) dans Fortinet FortiSIEM, avec une analyse d'impact, des conseils de détection et des étapes d'atténuation pour les défenseurs.

Voir le dépôt
11il y a 16h 26mPas encore vérifié

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

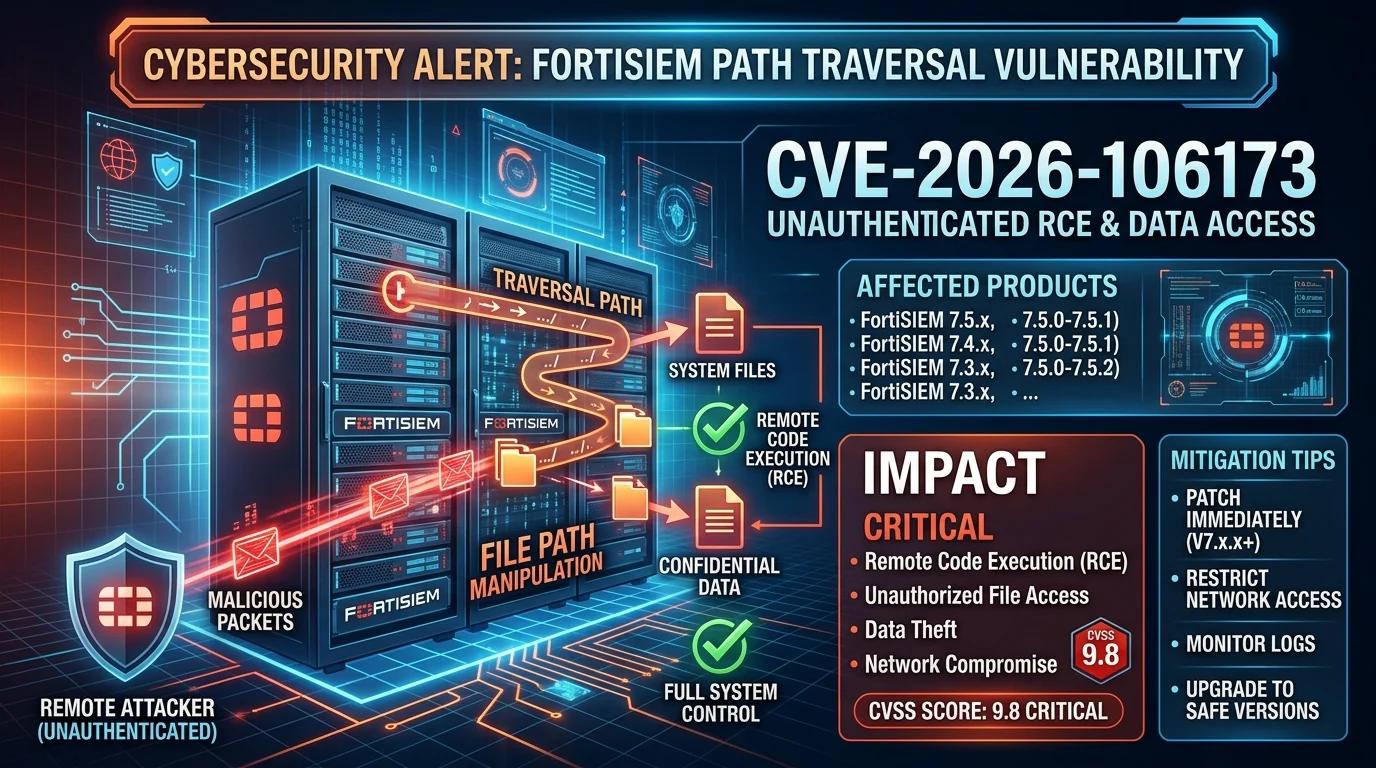
CVE-2026-106173 — Vulnérabilité de traversée de chemin dans FortiSIEM

Gemini_Generated_Image_jq3zkajq3zkajq3z

Aperçu

Ce dépôt documente CVE-2026-106173, une vulnérabilité de traversée de chemin signalée affectant Fortinet FortiSIEM.

Les vulnérabilités de traversée de chemin se produisent lorsqu'une application ne valide pas correctement les chemins de fichiers, ce qui peut potentiellement permettre à un attaquant d'accéder à des ressources situées en dehors d'un répertoire prévu. Selon le composant vulnérable et le contexte d'exécution, les conséquences peuvent inclure un accès non autorisé à des fichiers ou une compromission plus poussée du système.

Avertissement : Ce dépôt est destiné à la recherche sur les vulnérabilités, à la sécurité défensive et à des fins éducatives. Vérifiez tous les détails techniques auprès de l'avis officiel du fournisseur avant de vous y fier.


Informations sur la vulnérabilité

ChampDétails
ID CVECVE-2026-106173
FournisseurFortinet
ProduitFortiSIEM
Type de vulnérabilitéTraversée de chemin
CWECWE-22
GravitéSignalée comme critique
CVSSVérifiez le score et la version applicables dans l'enregistrement officiel
Vecteur d'attaqueSignalé comme réseau
AuthentificationSignalée comme non requise
StatutÀ investiguer et à vérifier auprès des recommandations du fournisseur

Impact potentiel

Selon le composant affecté et la configuration du déploiement, une exploitation réussie pourrait potentiellement entraîner :

  • Un accès non autorisé à des fichiers ou des ressources.
  • L'exposition d'informations système sensibles.
  • La compromission de l'intégrité du système.
  • Une compromission plus poussée de l'environnement affecté.

L'impact réel dépend de l'implémentation vulnérable, des privilèges, de l'exposition réseau et des contrôles de sécurité applicables.
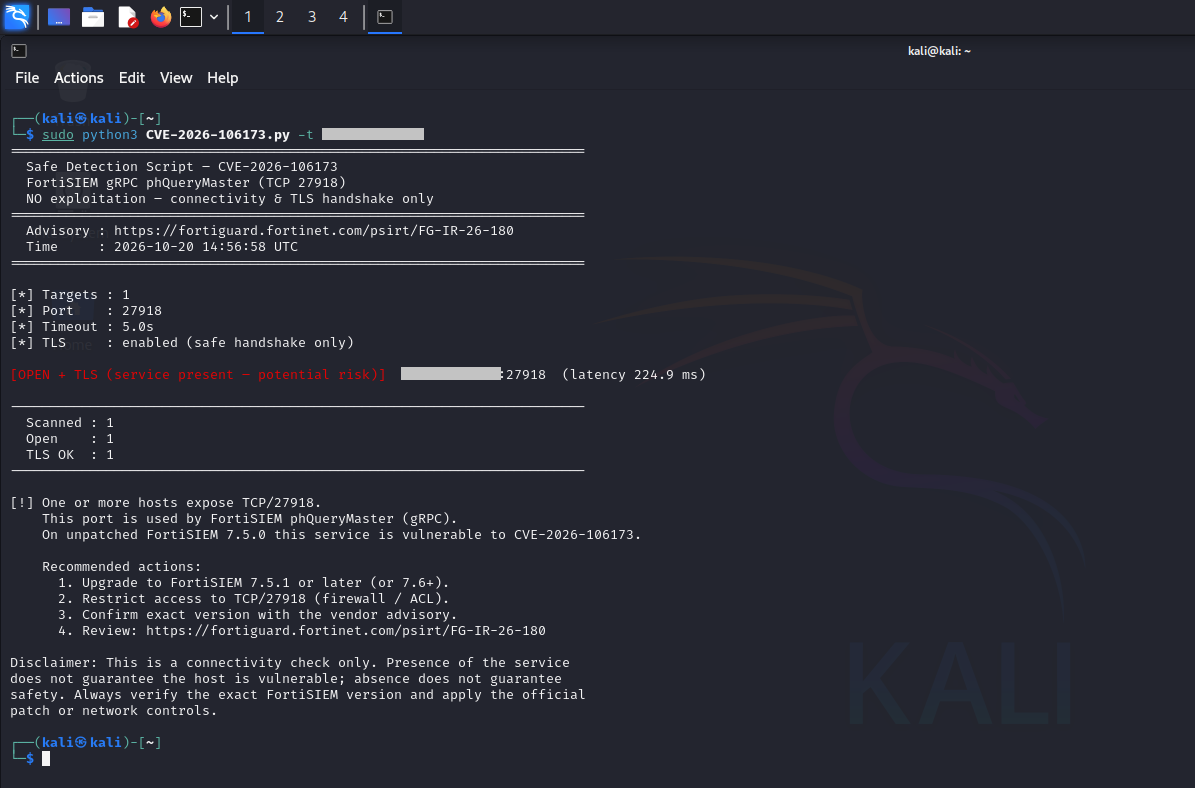

Démonstration

cve-2026-106173

Versions affectées

Consultez l'avis officiel du fournisseur pour identifier les versions exactes affectées et corrigées.

Ne vous fiez pas aux numéros de version copiés depuis des sources secondaires sans vérifier les recommandations actuelles du fournisseur.


Atténuation et remédiation

Actions défensives recommandées :

  1. Vérifier l'exposition : Identifiez les instances FortiSIEM et déterminez leurs versions installées.
  2. Appliquer les correctifs du fournisseur : Mettez à niveau vers une version explicitement confirmée comme corrigée par Fortinet.
  3. Restreindre l'accès : Limitez les interfaces de gestion et de service aux réseaux de confiance et aux hôtes autorisés.
  4. Examiner les journaux : Investiguez les requêtes suspectes, les accès inattendus à des fichiers, les exécutions de processus inhabituelles et les modifications de configuration inexpliquées.
  5. Surveiller l'activité : Recherchez les connexions sortantes anormales et autres indicateurs de compromission potentielle.
  6. Documenter la remédiation : Consignez les actifs affectés, les correctifs appliqués et les résultats de validation.

Détection et investigation

Les équipes de sécurité doivent examiner la télémétrie disponible pour :

  • Les requêtes inhabituelles ou malformées vers des services exposés.
  • Les accès inattendus à des fichiers ou l'activité inattendue du système de fichiers.
  • Les processus enfants ou exécutions de commandes inattendus.
  • Les anomalies d'authentification et les modifications de configuration.
  • Les connexions réseau suspectes provenant des hôtes affectés.

Préservez les journaux et les preuves pertinents avant d'effectuer une remédiation perturbatrice lorsqu'un incident est suspecté.


Références

  • Enregistrement officiel CVE — CVE-2026-106173
  • Avis PSIRT de Fortinet
  • CWE-22: Improper Limitation of a Pathname to a Restricted Directory
  • National Vulnerability Database du NIST

Avertissement

Ce dépôt est fourni à des fins éducatives et de sécurité défensive uniquement. Il n'est ni affilié à Fortinet ni approuvé par celui-ci.

Tous les tests doivent être effectués uniquement sur des systèmes pour lesquels une autorisation explicite a été obtenue. Les détails des vulnérabilités, les versions affectées, les évaluations de gravité et les recommandations de remédiation doivent être vérifiés de manière indépendante à l'aide de sources faisant autorité.

Télécharger l’outil