Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2020-17103 — CVE-2020-17103 | Kitploit
Outils/GitHubGitHub/0xblackash/cve-2020-17103
Escalade de PrivilègesAnalyse des VulnérabilitésExploitationTests d'IntrusionRed Teaming
GitHub0xblackash/cve-2020-17103

CVE-2020-17103

CVE-2020-17103

Voir le dépôt
36il y a 5 moisPas encore vérifié
Partager

🛡️ MiniPlasma - CVE-2020-17103
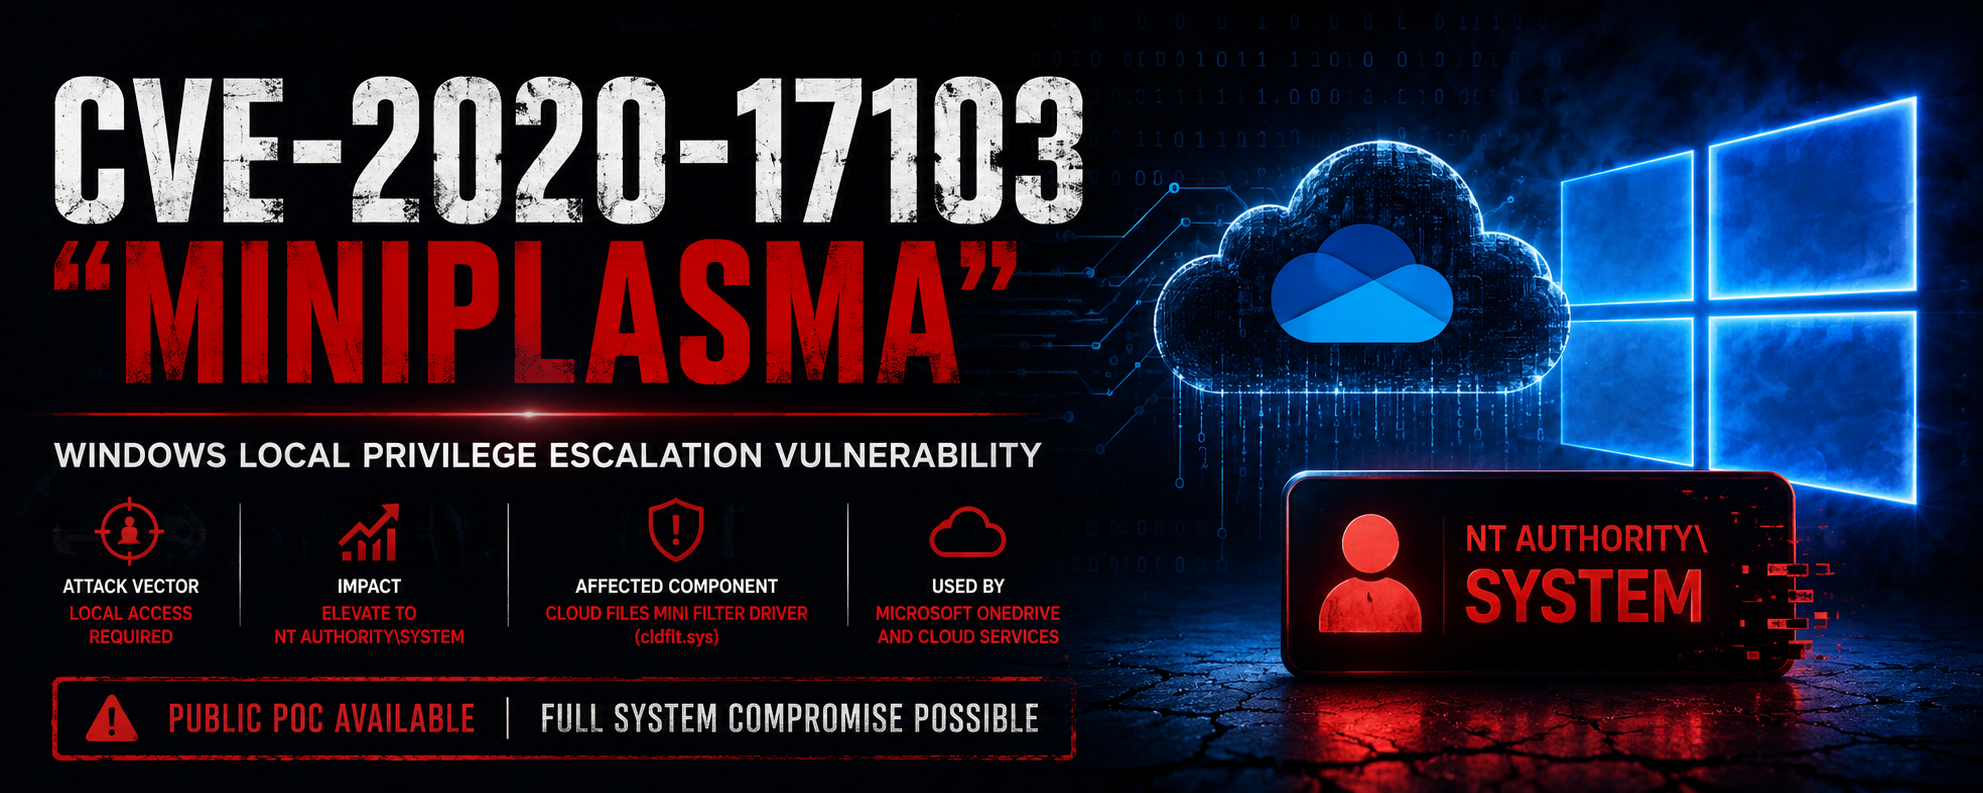
Image ChatGPT du 7 juin 2026 à 17h28m02s

MiniPlasma Windows Severity

Une faille zero-day d'élévation de privilèges locale Windows

Transformer des fichiers fictifs en accès SYSTEM


📋 Aperçu

MiniPlasma est un puissant exploit d'élévation de privilèges locale ciblant CVE-2020-17103 dans le pilote de mini-filtre Windows Cloud Files (cldflt.sys).

Il permet à tout utilisateur standard d'élever ses privilèges jusqu'à NT AUTHORITY\SYSTEM sur des systèmes Windows 11, Windows Server 2022 et Windows Server 2025 entièrement patchés (en date de juin 2026).


🎯 Systèmes affectés

Système d'exploitationPris en chargeÉtat du correctif
Windows 11 (toutes versions)OuiNon patché
Windows Server 2022OuiNon patché
Windows Server 2025OuiNon patché
Windows 10PartielVariable

Note : Ne fonctionne pas sur les dernières versions Insider Canary de Windows 11.


🔍 Détails techniques

  • CVE: CVE-2020-17103
  • Composant : cldflt.sys (pilote de mini-filtre Cloud Files)
  • Fonction vulnérable : HsmOsBlockPlaceholderAccess
  • Type d'exploit : Condition de concurrence + Manipulation de jetons
  • Chercheur : Chaotic Eclipse (Nightmare-Eclipse)
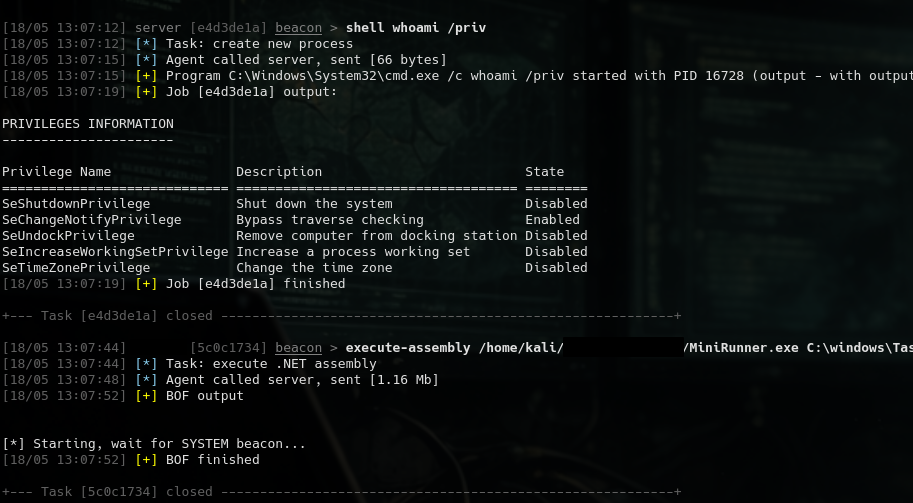
Comment ça marche (simplifié)

594222868-9f18cb34-f591-4663-bb13-8eac984cae08
  1. Déclenche des opérations d'hydratation de fichiers fictifs (fichiers de type OneDrive)
  2. Manipule les jetons d'emprunt d'identité (valide ↔ anonyme)
  3. Entre en concurrence avec les vérifications d'accès du noyau
  4. Obtient une exécution de code arbitraire en tant que SYSTEM

⚠️ Impact

  • Élévation de privilèges : Utilisateur → SYSTEM
  • Aucun droit administrateur requis
  • Fonctionne depuis le contexte d'un utilisateur standard
  • Contourne la plupart des hypothèses des EDR
  • Extrêmement dangereux dans les environnements d'entreprise

🛠️ Atténuation et recommandations

  • Appliquer immédiatement la prochaine mise à jour du Patch Tuesday de Microsoft
  • Désactiver les fichiers Cloud Files / OneDrive fictifs si possible
  • Utiliser un contrôle d'applications strict (WDAC / AppLocker)
  • Surveiller toute activité suspecte de cldflt.sys
  • Suivre les principes de moindre privilège

📚 Références

  • Rapport original de Project Zero (2020)
  • Publication publique du PoC MiniPlasma (mai 2026)
  • Réponse de sécurité Microsoft

Fait avec ❤️ pour la communauté de la sécurité

Restez en sécurité. Patchez tôt. Patchez souvent.
Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    439
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    264

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →








