 0xad3m/cve-2026-13078-poc
Preuve de concept en Python pour CVE-2026-13078, une faille d'autorisation dans le chargeur de modules MozJS de MongoDB (CWE-862) permettant à des utilisateurs authentifiés de divulguer des fichiers locaux via JavaScript côté serveur.

PoC original codé et développé par Ad3M.
Recherche de sécurité autorisée uniquement. Exécutez ce dépôt uniquement contre des instances MongoDB que vous possédez ou pour lesquelles vous disposez d'une autorisation explicite de test.
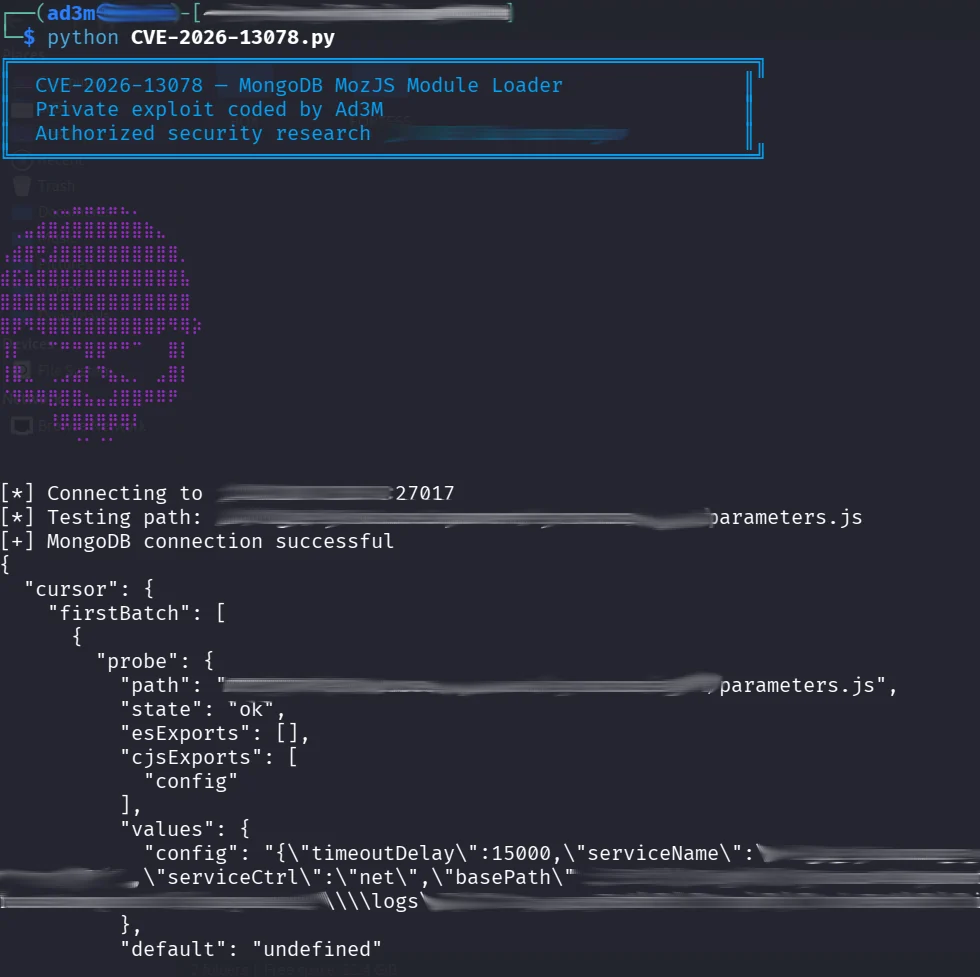
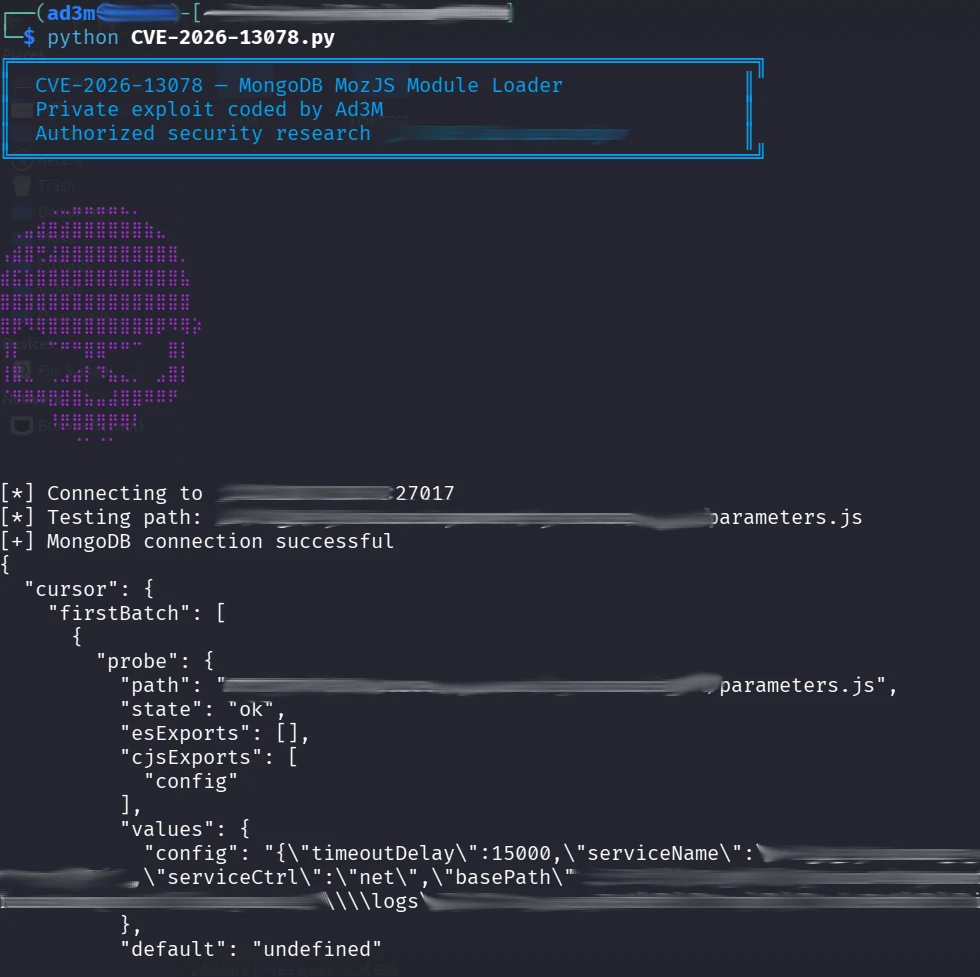
Ce dépôt contient un PoC pour CVE-2026-13078, un problème d'autorisation du chargeur de modules MozJS de MongoDB Server qui pourrait permettre à des utilisateurs authentifiés d'accéder à des fichiers via JavaScript côté serveur.
Lors d'un engagement red team autorisé, j'ai identifié une instance MongoDB dans l'environnement de l'organisation affectée par CVE-2026-13078. Après avoir cherché une preuve de concept publique sans en trouver, j'ai développé mon propre PoC pour valider la vulnérabilité durant l'évaluation.
Le PoC a démontré avec succès la divulgation de données de configuration exportées depuis un module JavaScript côté serveur. Je partage désormais mes recherches publiquement pour aider d'autres chercheurs en sécurité et testeurs d'intrusion à reproduire et évaluer le problème dans des environnements autorisés.
| Champ | Détails |
|---|---|
| CVE | CVE-2026-13078 |
| Produit | MongoDB Server |
| Vulnérabilité | Divulgation arbitraire de fichiers locaux |
| Composant | Chargeur de modules du moteur de script MozJS |
| Faiblesse | CWE-862 — Autorisation manquante |
| CVSS v3.1 | 7.7 (Élevé) |
| Vecteur CVSS v3.1 | CVSS:3.1/AV:N/AC:L/PR:L/UI:N/S:C/C:H/I:N/A:N |
| CVSS v4.0 | 6.3 (Moyen) |
| Authentification | Requise (privilèges faibles), selon l'enregistrement CVE |
| Vecteur d'attaque | Réseau |
| Interaction utilisateur | Aucune |
| Impact | Divulgation de fichiers avec les permissions du système de fichiers du processus mongod |
| PoC public | Aucun PoC public existant trouvé |
| Exploitation connue | Aucun rapport confirmé d'exploitation dans la nature trouvé dans les sources consultées le 12 octobre 2026 ; l'évaluation de la CISA du 23 juillet 2026 a enregistré l'exploitation comme « aucune » |
Les versions de chaque branche listée antérieures à sa première version corrigée sont affectées.
| Branche | Première version corrigée |
|---|---|
| MongoDB 7.0 | 7.0.39 |
| MongoDB 8.0 | 8.0.28 |
| MongoDB 8.2 | 8.2.12 |
| MongoDB 8.3 | 8.3.7 |
Sources : enregistrement CVE émis par MongoDB et évaluation CISA, avis MongoDB SERVER-128832
Conclusion initiale de la recherche : La vulnérabilité était documentée publiquement, mais je n'ai trouvé aucun code d'exploit public reproductible lors de ma recherche initiale. Cela ne prouve pas qu'aucun PoC n'existait. Cette lacune m'a motivé à développer mon propre PoC.
pymongoInstaller les dépendances :
python -m pip install -r requirements.txt
Exécutez la validation :
python poc.py --host 127.0.0.1 --port 27017
Appliquez le correctif du fournisseur MongoDB pour votre branche de version, restreignez l'accès réseau, utilisez des comptes de base de données à privilège minimal et désactivez le JavaScript côté serveur lorsque cela est opérationnellement possible.
Référence : https://jira.mongodb.org/browse/SERVER-128832
N'incluez pas de secrets réels, de chemins d'hôte, d'identifiants ou de charges utiles destructrices dans les tickets, commits, captures d'écran ou journaux. Signalez les vulnérabilités suspectées via le processus de divulgation coordonnée du fournisseur.
MIT. Voir LICENSE.






