
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Outils/GitHubGitHub/0x00phantom-hat/cve-2023-6553-rce-exploit
Analyse des VulnérabilitésExploitationExploitation d'Applications WebTests d'IntrusionApprentissage et ÉducationDéveloppement de Charges Utiles
GitHub0x00phantom-hat/cve-2023-6553-rce-exploit

CVE-2023-6553-RCE-Exploit

Le plugin Backup Migration pour WordPress est vulnérable à l'exécution de code à distance dans toutes les versions jusqu'à la version 1.3.7 incluse, via le fichier /includes/backup-heart.php.

Voir le dépôt
27il y a 7 moisPas encore vérifié

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    985
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    571
  • 3

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    354
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    341
  • 5

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    309

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

🔥 CVE-2023-6553 — Migration Sauvegarde WordPress RCE

Exécution de code à distance non authentifiée via chaîne de filtres PHP

CVE CVSS Python License


Preuve de concept de l'exploit pour CVE-2023-6553 — une vulnérabilité critique d'exécution de code à distance non authentifiée dans le plugin WordPress « Backup Migration » (versions ≤ 1.3.7).


📋 Aperçu de la vulnérabilité

PropriétéDétail
Identifiant CVECVE-2023-6553
Score CVSS9,8 / 10 — Critique
Vecteur CVSSAV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H
CWECWE-94 — Contrôle inadéquat de la génération de code
Plugin concernéBackup Migration (slug : backup-backup)
Versions concernées≤ 1.3.7
AuthentificationAucune requise (non authentifié)
Découvert parWordfence

🧠 Description technique

Le plugin Backup Migration pour WordPress est vulnérable à l'exécution de code à distance dans toutes les versions jusqu'à la 1.3.7 incluse, via le fichier /includes/backup-heart.php.

La vulnérabilité existe car un attaquant peut contrôler les valeurs passées à une instruction include de PHP via l'en-tête HTTP Content-Dir. En utilisant une chaîne de filtres PHP, un attaquant peut injecter du code PHP arbitraire sans authentification — réalisant une exécution de code à distance complète sur le serveur.

Étude de cas

https://medium.com/@phantom_hat/cve-2023-6553-wordpress-backup-migration-1-3-7-case-study-31cb8275274b

Flux d'attaque

┌──────────┐    En-tête Content-Dir    ┌──────────────────────┐    include()    ┌──────────┐
│ Attaquant│ ──── Chaîne de filtres ──▶│  backup-heart.php    │ ──────────────▶ │   RCE    │
│          │    (aucune authentification)                      │                 │  sur hôte│
└──────────┘                          └──────────────────────┘                 └──────────┘
  1. Reconnaissance — Détecter la version du plugin installé via readme.txt
  2. Génération de la charge utile — Construire une chaîne de filtres PHP qui se résout en code PHP arbitraire
  3. Livraison de l'exploit — Envoyer la chaîne conçue dans l'en-tête Content-Dir au point d'accès vulnérable
  4. Exécution de commande — Exécuter des commandes OS via un webshell déployé

🗂️ Structure du dépôt

.
├── exploit.py              # 🎯 Exploit propre et professionnel (mode verbeux pris en charge)
├── fancy_exploit.py        # ✨ Version fancy — même exploit, meilleure ambiance
├── php_filter_chain.py     # 🔗 Module générateur de chaîne de filtres PHP
└── README.md               # 📖 Vous êtes ici

exploit.py — Exploit professionnel

Le script d'exploit principal et propre, conçu pour une utilisation professionnelle dans les tests de sécurité et les études de cas. Fonctionnalités :

  • Sortie terminale propre et structurée avec Rich
  • Exécution par phases (Reconnaissance → Charge utile → Livraison → Exécution)
  • Mode verbeux (-v) pour une sortie opérationnelle détaillée
  • Mode vérification de vulnérabilité uniquement (-C)
  • Tableau récapitulatif de l'exploit à la fin

fancy_exploit.py — La version fancy ✨

Une version plus expressive du même exploit avec une personnalité supplémentaire. Fonctionnellement identique à exploit.py mais avec une présentation beaucoup plus colorée :

  • 🎨 Sortie terminale colorée, arc-en-ciel
  • 🎭 Réactions kaomoji aléatoires (succès, échec, visages d'attaque)
  • 🖼️ Bannière ASCII art
  • 💡 Journalisation enrichie d'émojis (💀 erreurs, ✨ succès, 🔥 phases d'attaque)
  • 📊 Résumé de mission stylisé avec indicateurs émojis

Remarque : Les deux scripts partagent une logique d'attaque identique — fancy_exploit.py enveloppe simplement l'expérience dans une couche de sortie visuellement plus expressive.


⚙️ Installation

Prérequis

  • Python 3.8+
  • Gestionnaire de paquets pip

Configuration

# Cloner le dépôt
git clone https://github.com/<votre-nom-utilisateur>/CVE-2023-6553.git
cd CVE-2023-6553

# Installer les dépendances
pip install -r requirements.txt

Remarque : php_filter_chain.py est un module local inclus dans le dépôt — aucune installation supplémentaire nécessaire.


🚀 Utilisation

exploit.py

exploit
# Vérifier si une cible est vulnérable (reconnaissance uniquement)
python3 exploit.py -u http://cible.com -C

# Exploiter et exécuter une commande
python3 exploit.py -u http://cible.com -c id

# Vérifier la vulnérabilité d'abord, puis exploiter
python3 exploit.py -u http://cible.com -C -c whoami

# Mode verbeux pour une sortie détaillée
python3 exploit.py -u http://cible.com -c id -v

fancy_exploit.py
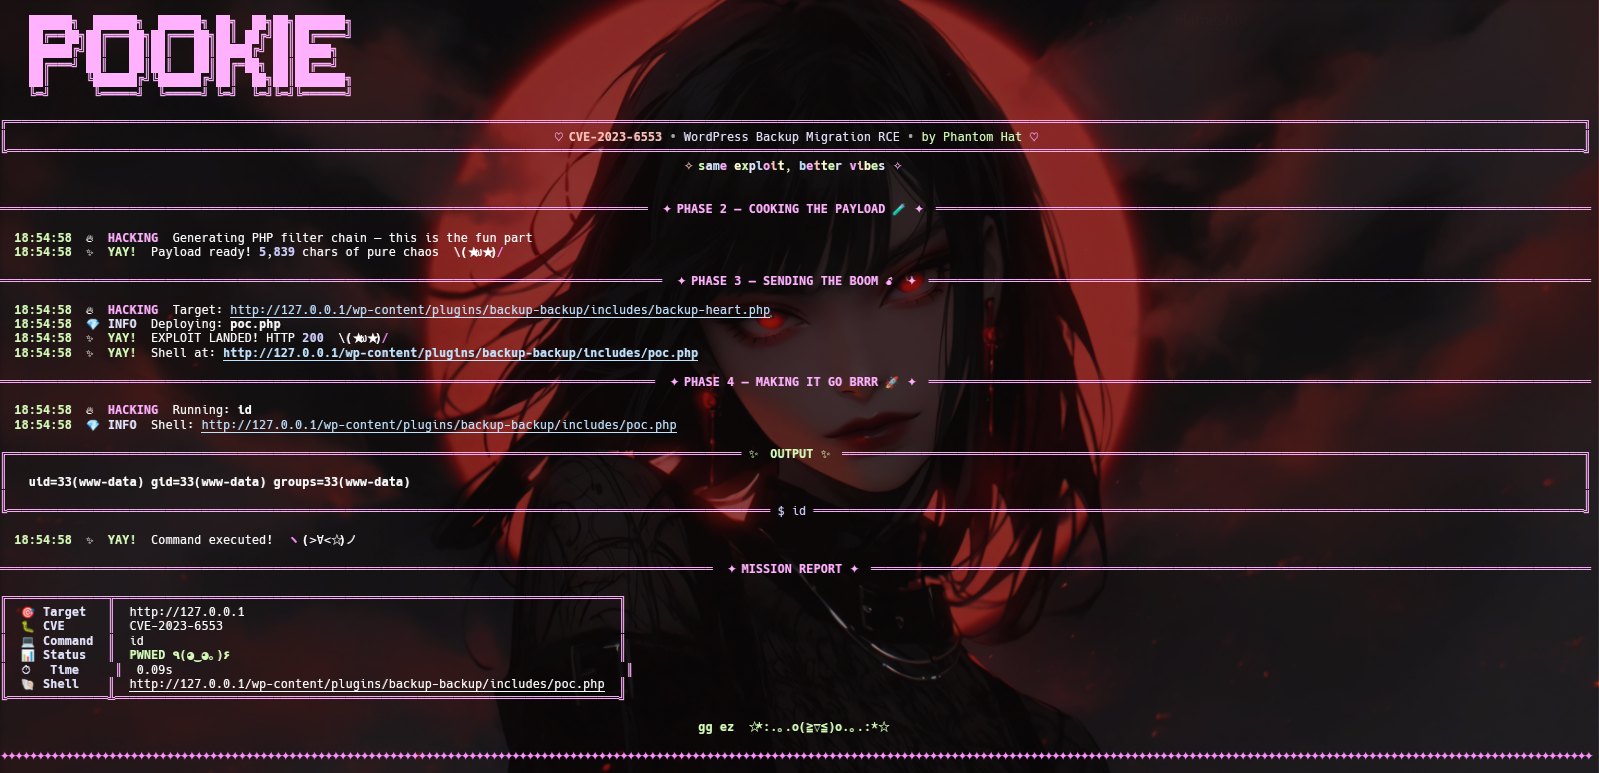
fancy_exploit
# Vérifier si une cible est vulnérable
python3 fancy_exploit.py -u http://cible.com -C

# Exploiter et exécuter une commande
python3 fancy_exploit.py -u http://cible.com -c id

# Vérifier d'abord, puis exploiter si vulnérable
python3 fancy_exploit.py -u http://cible.com -C -c whoami

Drapeaux de ligne de commande

DrapeauDescription
-u, --url(Requis) URL cible WordPress
-c, --commandCommande OS à exécuter après exploitation
-C, --checkVérifier l'état de vulnérabilité sans exploiter
-v, --verboseActiver la sortie verbeuse (exploit.py uniquement)

📸 Phases de l'exploit

PhaseNomDescription
1🔍 ReconnaissanceRécupère readme.txt pour détecter la version installée du plugin
2🧪 Génération de la charge utileConstruit une chaîne de filtres PHP qui se décode en un injecteur de webshell
3💣 Livraison de l'exploitEnvoie la charge utile à backup-heart.php via l'en-tête Content-Dir
4🚀 Exécution de commandeDéclenche le webshell déployé avec la commande OS spécifiée

🔗 Références

  • NVD : https://nvd.nist.gov/vuln/detail/CVE-2023-6553
  • Avis de Wordfence : https://www.wordfence.com/threat-intel/vulnerabilities/id/3511ba64-56a3-43d7-8ab8-c6e40e3b686e
  • Source vulnérable (L118) : https://plugins.trac.wordpress.org/browser/backup-backup/tags/1.3.7/includes/backup-heart.php#L118
  • Chaînes de filtres PHP (Synacktiv) : https://www.synacktiv.com/en/publications/php-filters-chain-what-is-it-and-how-to-use-it
  • PacketStorm : http://packetstormsecurity.com/files/176638/WordPress-Backup-Migration-1.3.7-Remote-Command-Execution.html
  • Ensemble de modifications du correctif : https://plugins.trac.wordpress.org/changeset?old=3006541%40backup-backup&new=3006541%40backup-backup

🛡️ Remédiation

Télécharger l’outil