

opencti v7.260715.0
Plateforme ouverte de renseignement sur les cybermenaces




La plateforme open source de renseignement sur les menaces au cœur de la gestion continue de l'exposition aux menaces.
OpenCTI transforme le renseignement sur les cybermenaces en un graphe de connaissances vivant : qui vous cible, comment ces acteurs opèrent, quelles vulnérabilités et quels outils ils utilisent, et ce que vos défenses couvrent déjà. C'est le socle de renseignement sur les menaces du CTEM dans la plateforme XTM : identifiez l'adversaire dans OpenCTI, validez votre exposition face à lui avec OpenAEV, quantifiez le risque avec OpenCRQ, et pilotez toute la boucle avec XTM One.
Si OpenCTI aide votre programme de sécurité, ajoutez-lui une étoile : c'est ainsi que le projet grandit.
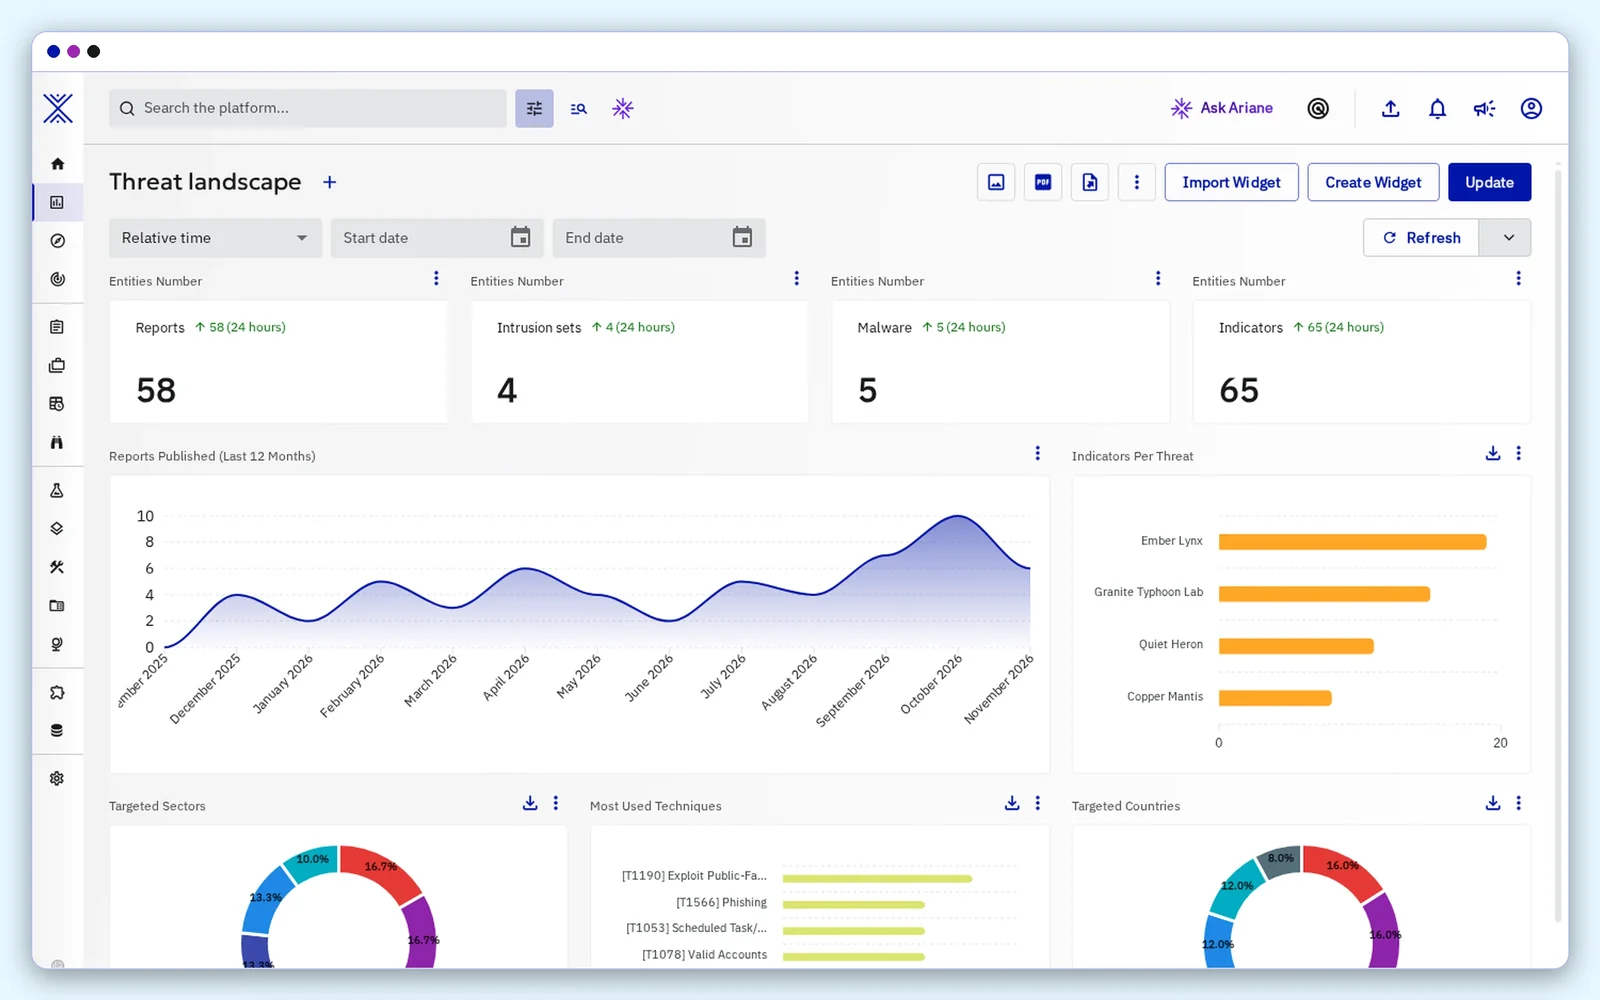
Table des matières
- Pourquoi OpenCTI
- Fonctionnalités
- Galerie
- Fonctionnement
- Au sein de la plateforme XTM
- Cas d'usage par rôle de sécurité
- Démarrage rapide
- Éditions
- Intégrations et écosystème
- Communauté
- Contribution
- Sécurité
- Licence
- À propos de Filigran
Pourquoi OpenCTI
La gestion de l'exposition commence par la menace. Avant de décider quelle exposition corriger en premier, il faut savoir quels adversaires comptent pour votre secteur et votre région, quelles techniques ils emploient et quelles vulnérabilités ils exploitent dans la nature.
- Structuré, pas éparpillé. Chaque rapport, flux et note d'analyste arrive dans un unique graphe de connaissances STIX 2.1, chaque fait étant relié à sa source, à son niveau de confiance et à ses dates de première et dernière observation.
- Exploitable pour le CTEM. Les modèles d'attaque, les vulnérabilités et les indicateurs alimentent directement la validation (OpenAEV), la quantification du risque (OpenCRQ), la détection et les agents de XTM One.
- Ouvert par conception. Un cœur sous Apache 2.0, une API GraphQL, un client Python et un large catalogue de connecteurs vers les outils que vous utilisez déjà.
Fonctionnalités
| Étape CTEM | Ce qu'OpenCTI apporte à votre équipe |
|---|---|
| Cadrage | Exigences en matière de renseignement prioritaires, secteurs, régions et menaces qui les ciblent, notés et mis en évidence afin que le programme démarre à partir des adversaires qui comptent. |
| Découverte | Acteurs de la menace, campagnes, logiciels malveillants, outils, techniques, vulnérabilités et indicateurs dans un seul graphe STIX 2.1, alimenté par TAXII, RSS, CSV, JSON et des centaines de connecteurs. |
| Priorisation | Vulnérabilités classées selon les adversaires qui les exploitent, règles d'inférence qui déduisent le ciblage et l'attribution, règles de décroissance qui font vieillir les indicateurs. |
| Validation | La matrice ATT&CK de toute menace et sa couverture de sécurité, avec la contrepartie OpenAEV de chaque objet partagé et ses résultats de simulation réinjectés. |
| Mobilisation | Cas, playbooks, tableaux de bord, exports STIX, CSV et PDF, flux en direct et collections TAXII qui mettent la connaissance entre les mains de chaque équipe. |