#1
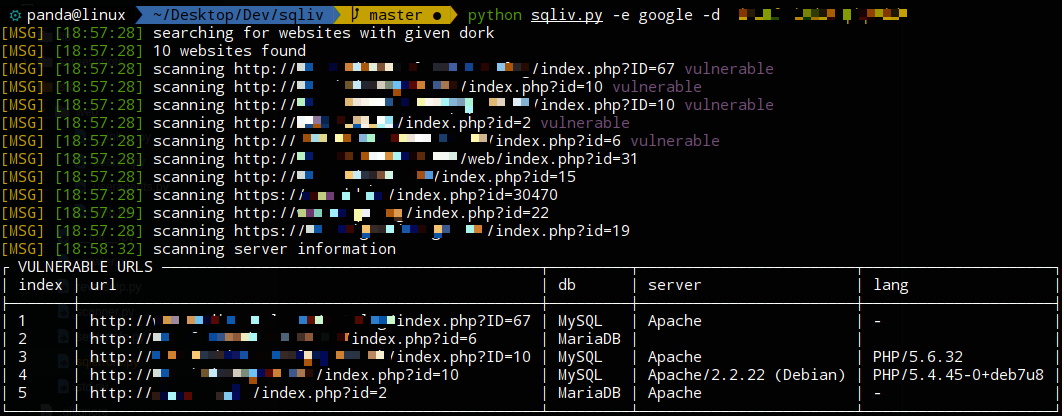
 the-robot/sqliv
scanner massif de vulnérabilités d'injection SQL
 fit2cloud/riskscanner
RiskScanner est une plateforme open source de scan de conformité et de sécurité multi-cloud, basée sur les moteurs Cloud Custodian et Nuclei,…
 abacus-group-rto/legion
Legion est un outil open source de test de pénétration réseau, facile à utiliser, super-extensible et semi-automatisé, qui aide à la découverte, la…
 whitewidowscanner/whitewidow
Scanner de vulnérabilités SQL
 dwisiswant0/findom-xss
Un scanner rapide et simple de vulnérabilités XSS basé sur le DOM.
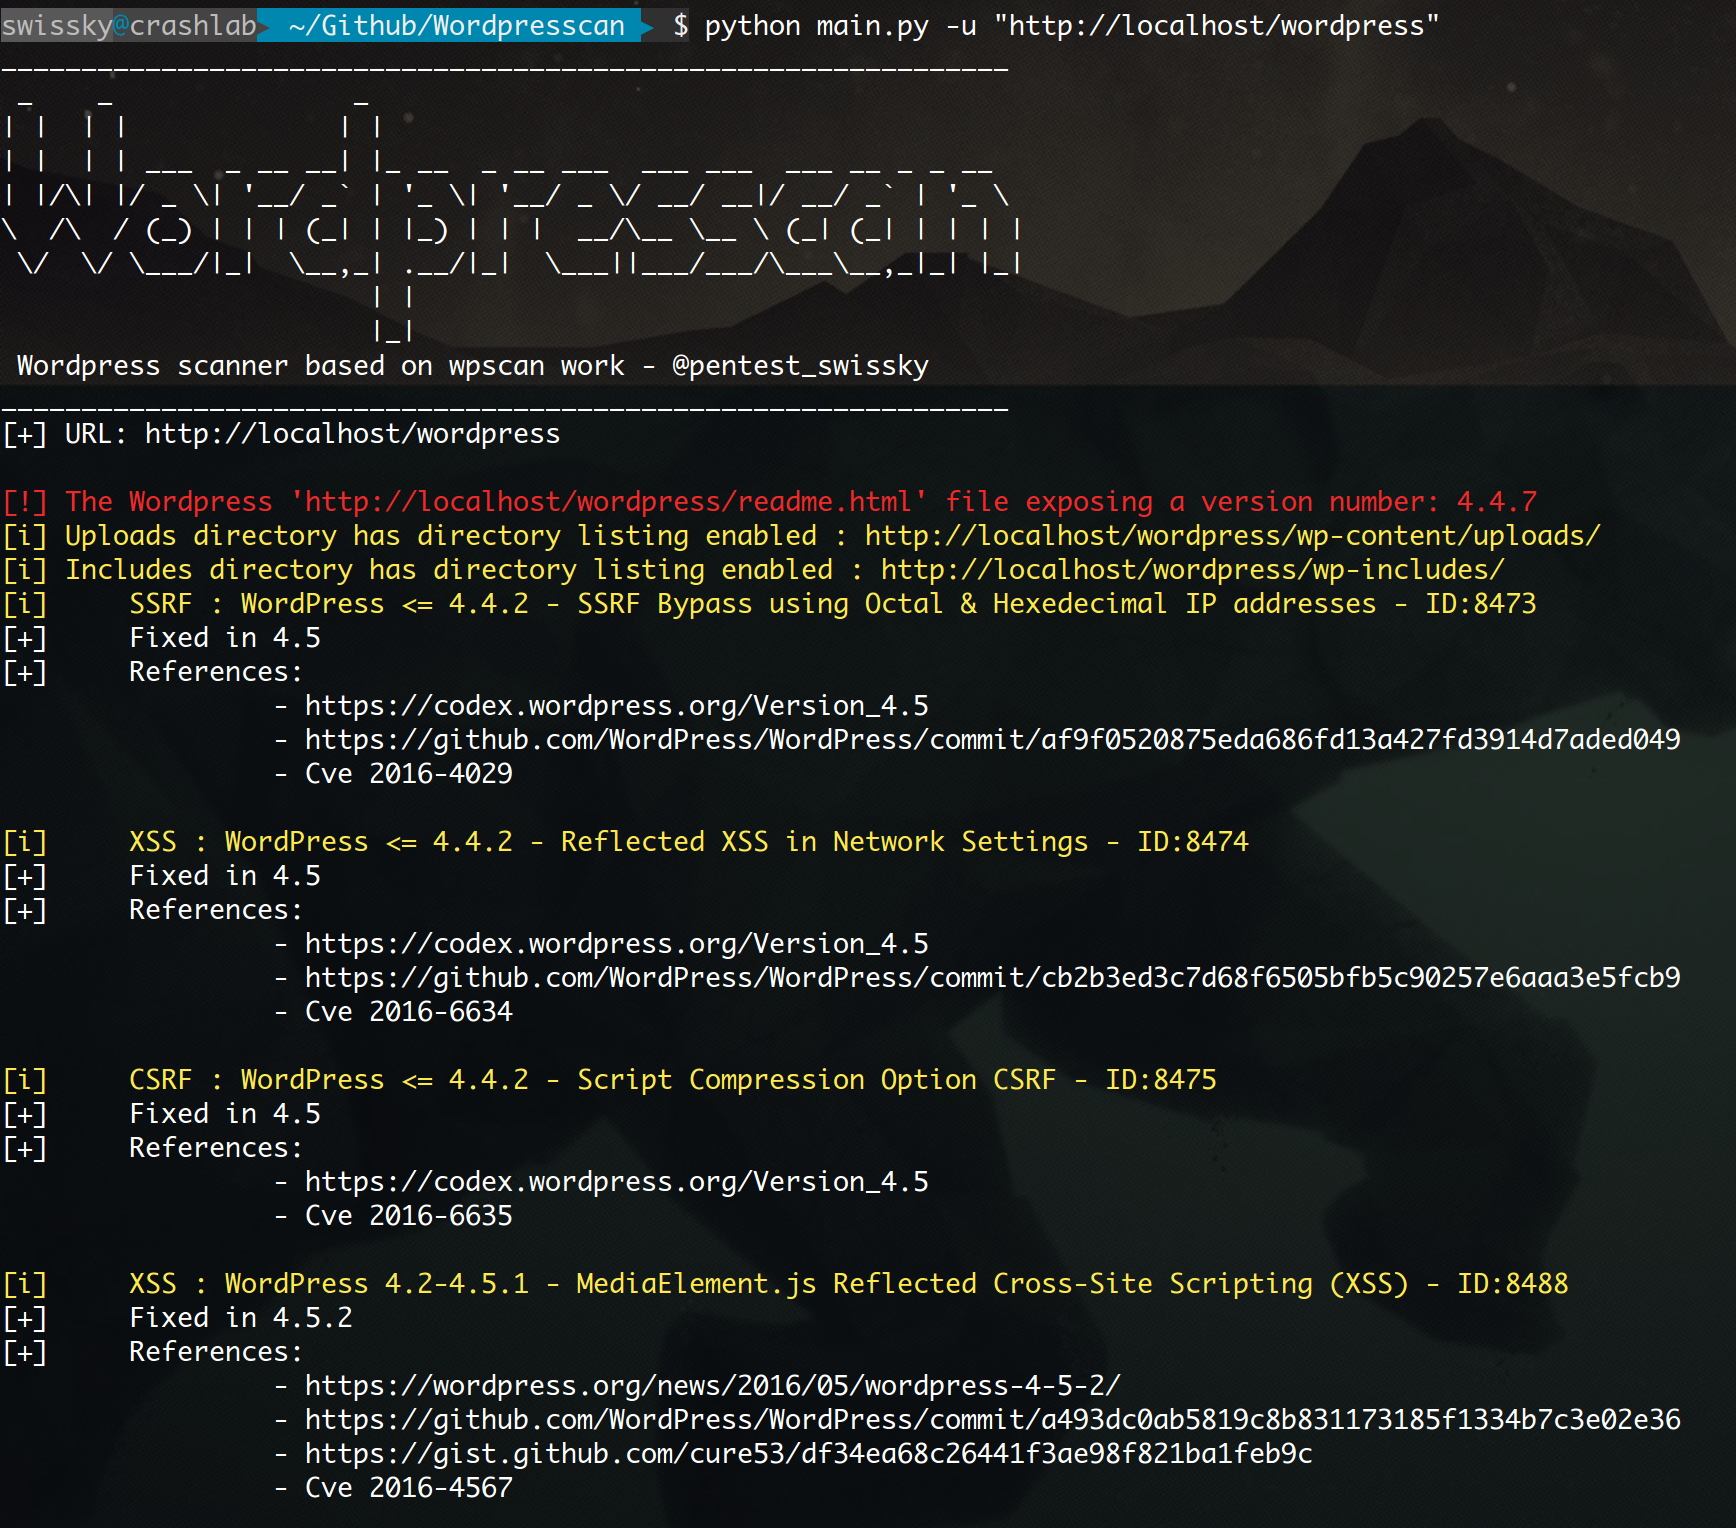 swisskyrepo/wordpresscan
WPScan réécrit en Python + quelques idées de WPSeku
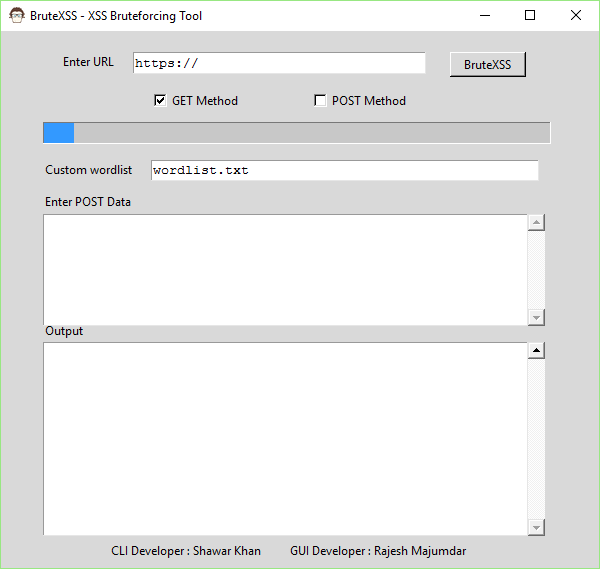 rajeshmajumdar/brutexss
BruteXSS est un outil écrit en Python pour trouver simplement des vulnérabilités XSS dans les applications web. Cet outil a été initialement…
 arpsyndicate/kenzer
énumération et scan automatisés des actifs web [DÉPRÉCIÉ]
 rastating/joomlavs
Un scanner de vulnérabilités Joomla en boîte noire, propulsé par Ruby.
 arachni/arachni-ui-web
Interface utilisateur Web d'Arachni.
 sh1yo/request_smuggler
Scanner de vulnérabilités de contrebande de requêtes HTTP
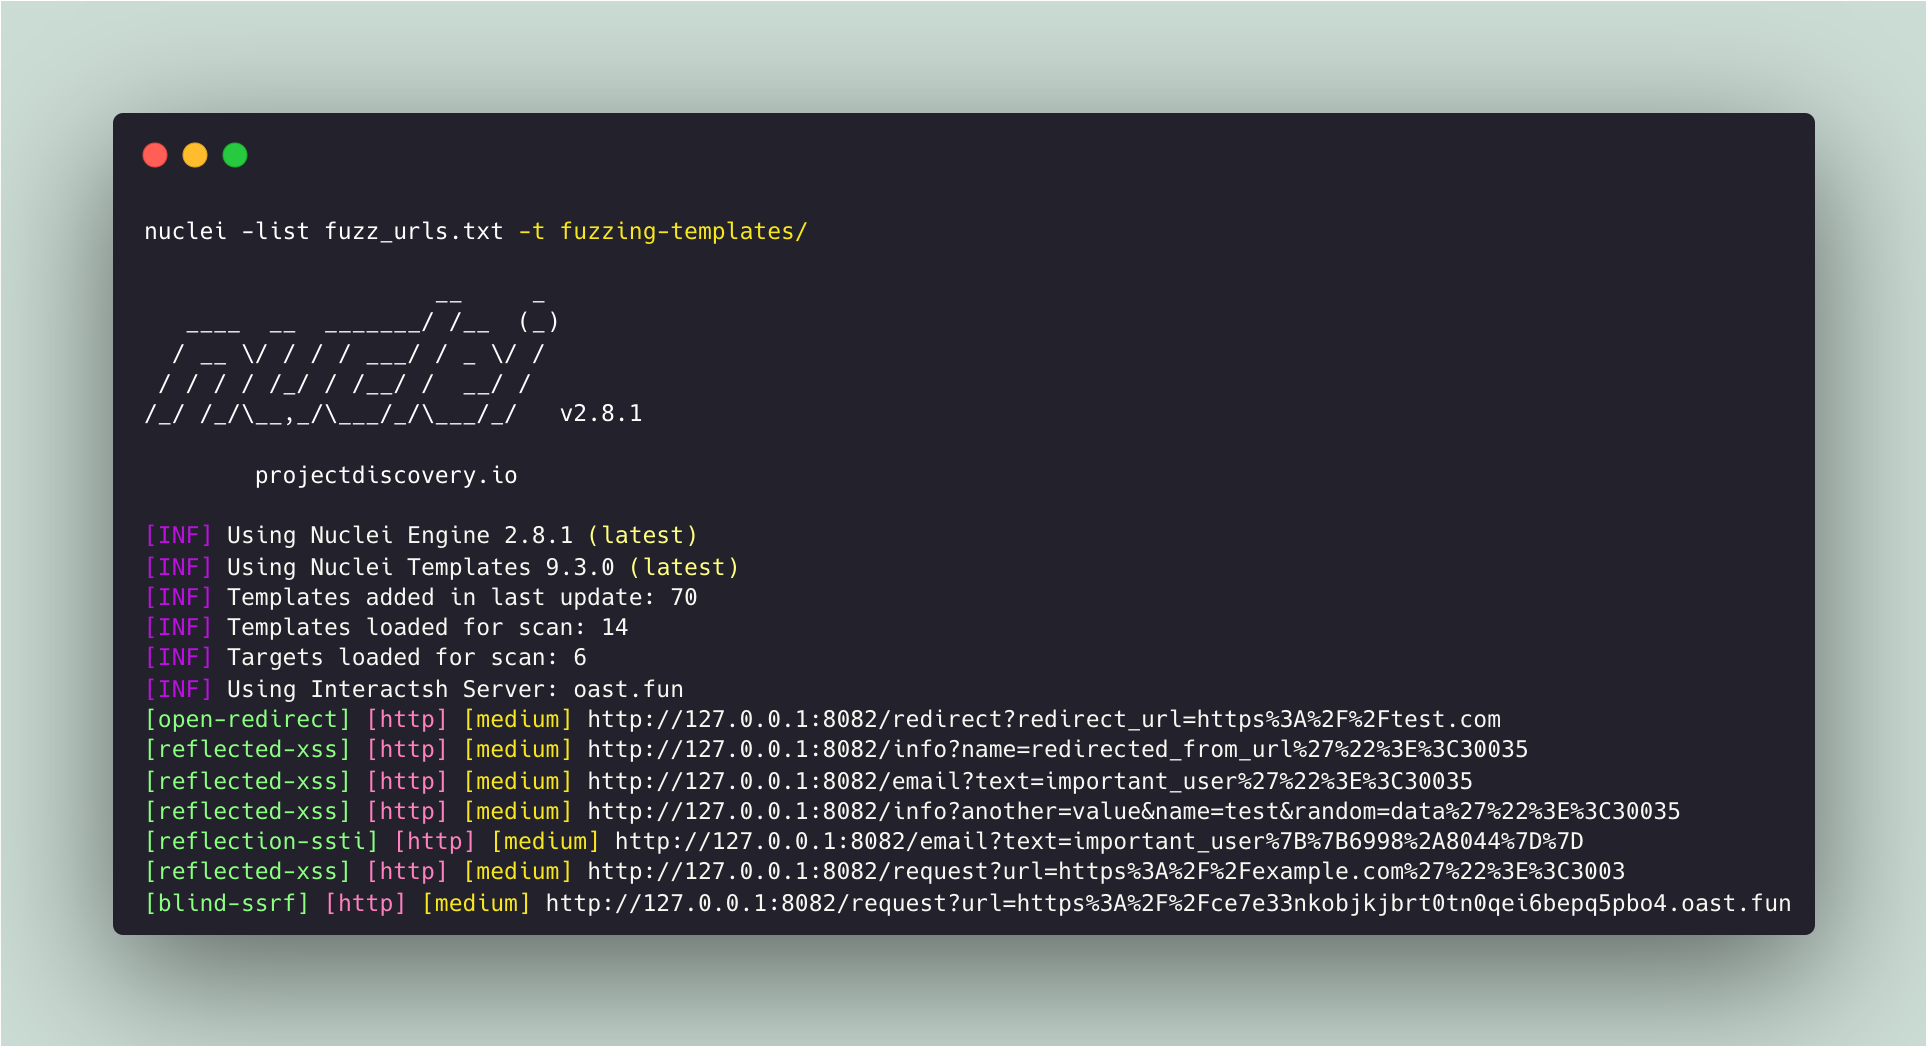 projectdiscovery/fuzzing-templates
Liste organisée par la communauté de modèles nuclei pour trouver des vulnérabilités de sécurité « inconnues ».
 paulsec/spipscan
SPIP (CMS) Scanner à des fins de test de pénétration écrit en Python
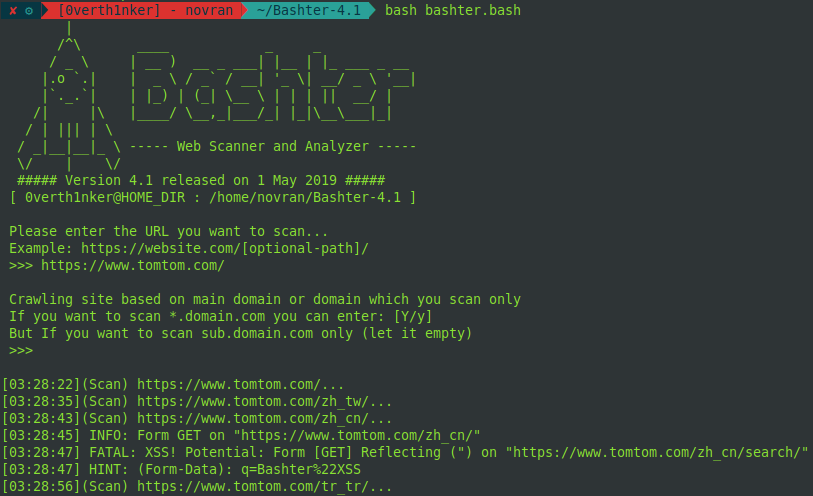 zerobyte-id/bashter
Scanner de vulnérabilités web utilisant un script Shell
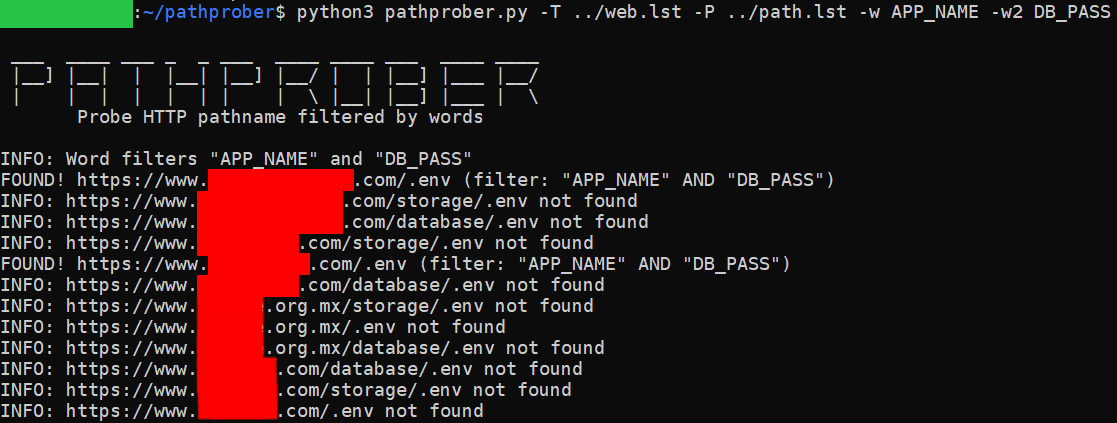 xchopath/pathprober
Sonder et découvrir des chemins HTTP en utilisant une méthodologie de force brute et filtrés par un mot spécifique ou 2 mots à la fois
 shopify/ssllabs.rb
Client Ruby pour l'API Qualys SSL Labs permettant l'évaluation automatisée des serveurs SSL/TLS, la détection de vulnérabilités (par ex., BEAST) et…