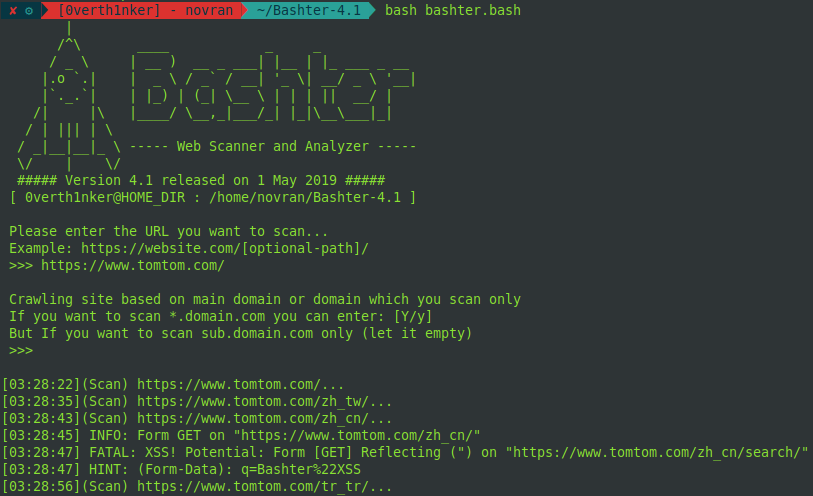
#1
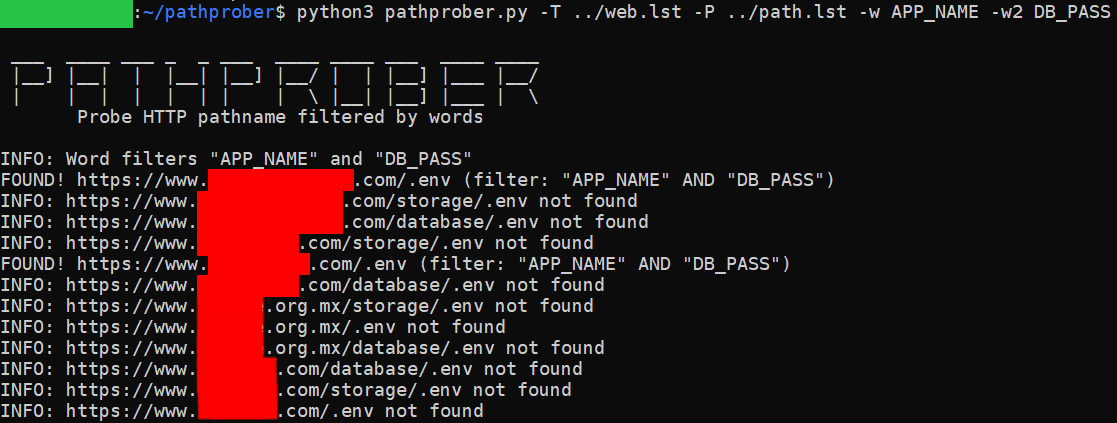
 xchopath/pathprober
Sonder et découvrir des chemins HTTP en utilisant une méthodologie de force brute et filtrés par un mot spécifique ou 2 mots à la fois
 shopify/ssllabs.rb
Client Ruby pour l'API Qualys SSL Labs permettant l'évaluation automatisée des serveurs SSL/TLS, la détection de vulnérabilités (par ex., BEAST) et…
 00xc/h2buster
Un scanner de force brute de répertoires web, récursif et multithreadé, sur HTTP/2.
 purpleteam-labs/purpleteam-app-scanner
Composant de scan d'applications de purpleteam