
 #1
Outils automatisés pour la détection des failles courantes des applications web (ex. XSS, SQLi).
Recommandé par Kitploit
 wortell/log4j
Dépôt contenant toutes les informations, scripts, etc. liées à CVE-2021-44228
 inteleon404/cve-2025-0133
Vulnérabilité de type XSS réfléchi découverte dans Palo Alto GlobalProtect Gateway & Portal. Les attaquants peuvent injecter des scripts malveillants…
 greg-randall/wpx
Scanner de sécurité WordPress asynchrone avec contournement de WAF via un navigateur sans tête. Énumère les plugins, thèmes, utilisateurs et…
 d0ge/websocketturbointruder
Extension Burp Suite pour le fuzzing de messages WebSocket avec du code Python personnalisé, prenant en charge plusieurs moteurs, le routage par…
 anonmoty/xxstrike
Scanner XSS basé sur XSStrike avec des fonctionnalités personnalisées. Détecte les vulnérabilités XSS dans les applications web.
 kimtruth/cve-2025-55183-poc
PoC pour CVE-2025-55183
 ynsmroztas/wpsniper
Détecteur CVE-2026-87902. Classe LFI get_page_template de WordPress. Détection uniquement. Laboratoire autorisé.
 security-phoenix-demo/react2shell-scanner-rce-react-next-cve-2025-55182-cve-2025-66478
Scanner pour CVE-2025-55182 (React) et CVE-2025-66478 (Next.js) - Suivre et corriger une campagne de vulnérabilité critique des React Server…
 flenz00/cve-2026-18110-poc
PoC Python et template Nuclei exploitant CVE-2026-18110, une faille d'énumération d'utilisateurs non authentifiée dans Concrete CMS 9.0.0-9.5.2 via…
 j3ssie/dynast-bench
Un benchmark DAST d'applications volontairement vulnérables avec des clés de réponse de référence pour évaluer les scanners.
 pwnvader/cve-2026-87915-poc-pwnvader
PoC shell pour CVE-2026-87915, une XSS stockée non authentifiée dans le plugin WordPress Popup Maker (<=1.24.0). Il identifie le plugin et démontre…
 pwnvader/cve-2026-17089-poc-pwnvader
PoC shell pour CVE-2026-17089, une XSS réfléchie non authentifiée dans le plugin WordPress Events Manager (<= 7.4.0.1) ; identifie le plugin et teste…
 squ1shification/grafana-plugin-enumerator-cve-2021-43798
Scanner basé sur Bash qui énumère les ID de plugins Grafana et teste la traversée de répertoire CVE-2021-43798 en tentant de lire /etc/passwd ou…
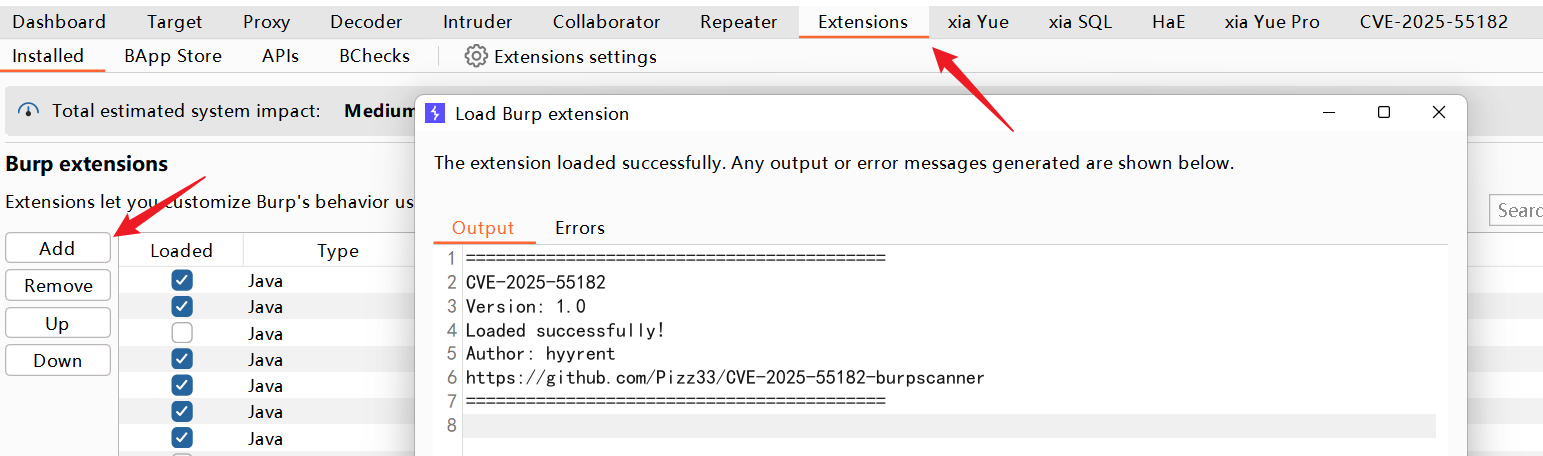 pizz33/cve-2025-55182-burpscanner
Plugin de scan passif pour burpsuite basé sur la détection de la vulnérabilité CVE-2025-55182
 abatsakidis/cve-2026-14281-check
Un vérificateur Python non destructif et compatible Windows pour détecter les installations WordPress potentiellement affectées par CVE-2026-14281.
 d3ckx1/omniscan
Scanner de vulnérabilités multi-moteur avec les moteurs intégrés Nuclei Lite, Afrog et XRay. Fonctionnalités de découverte d'actifs via FOFA/Shodan,…
 asvorg/cve-2026-105030-poc
A python3 PoC for CVE-2026-105030 Kener 4.0.0 before 4.1.6 Hidden Monitor Data Disclosure via Dashboard API
 danreis20/pentest-lab-metasploitable2
Laboratoire de pentest en réseau isolé : énumération avec nmap/nikto et exploitation manuelle de Metasploitable2 (backdoor vsFTPd CVE-2011-2523,…








