
 #1
Outils automatisés pour la détection des failles courantes des applications web (ex. XSS, SQLi).
Recommandé par Kitploit
 7acini/cve-2026-102261
Vérificateur Go non destructif qui contrôle si une instance Camaleon CMS applique le correctif d'autorisation pour CVE-2026-102261 dans le point de…
 vighnesh91/securiscan
Moteur de triage de sécurité Python en bibliothèque standard qui analyse les applications web, les API, les LLM et les packages mobiles via…

 valtersit/wordpress-cve-scanner
Analysez votre cœur WordPress, vos thèmes et vos extensions à la recherche de CVE connues depuis la ligne de commande. Open source, auditable,…
 sebastianmautner/nuclei-cve-2025-24813
Projet universitaire de développement d'un modèle pour tester en toute sécurité la CVE 2025-24813 sur un serveur. Il est intentionnellement conçu…
 isee857/cve-2024-9047-poc
Script de détection de masse de la vulnérabilité de lecture de fichiers arbitraire dans le plugin WordPress File Upload (CVE-2024-9047)
 m4xsec/wp2shell-exploit-waf-bypass
Exploit RCE pré-authentification WordPress + Scanner + Contournement WAF | CVE-2026-63030 + CVE-2026-60137 | Modules Go + Python + Metasploit +…
 ferpalma21/nextjs-scanner
Ce script analyse une liste d'URL pour détecter si elles utilisent **Next.js** et détermine si elles sont vulnérables à **CVE-2025-29927**. Il tente…
 yora1928/cve-2026-15748
Analyse WordPress Forminator à la recherche de la CVE-2026-15748, une RCE non authentifiée. Détecte les sites vulnérables, parcourt les formulaires,…
 mycode83/godirb
Outil de brute-force de répertoires rapide et facile à utiliser, écrit en Go.
 renzi25031469/cve-2026-64638-wordpress-core-xss2shell
Modèle Nuclei pour la détection non intrusive de XSS2Shell, un parseur différentiel pré-authentifié dans WordPress Core qui permet l'injection…
 wayang1337/cve-2026-18143
Request a Quote for WooCommerce (Addify) <= 2.9.2 Téléversement de fichier arbitraire non authentifié via afrfq_submit_quote_via_popup
 olafhaalstra/log4jcheck
Vérifier une liste d'URLs par rapport à la vulnérabilité Log4j CVE-2021-44228
 cyber-note/cve-2026-34835-black-box-analysis
Une analyse de sécurité black-box (DAST) de la CVE-2026-34835 axée sur la méthodologie de validation externe, le comportement observable, l'impact…
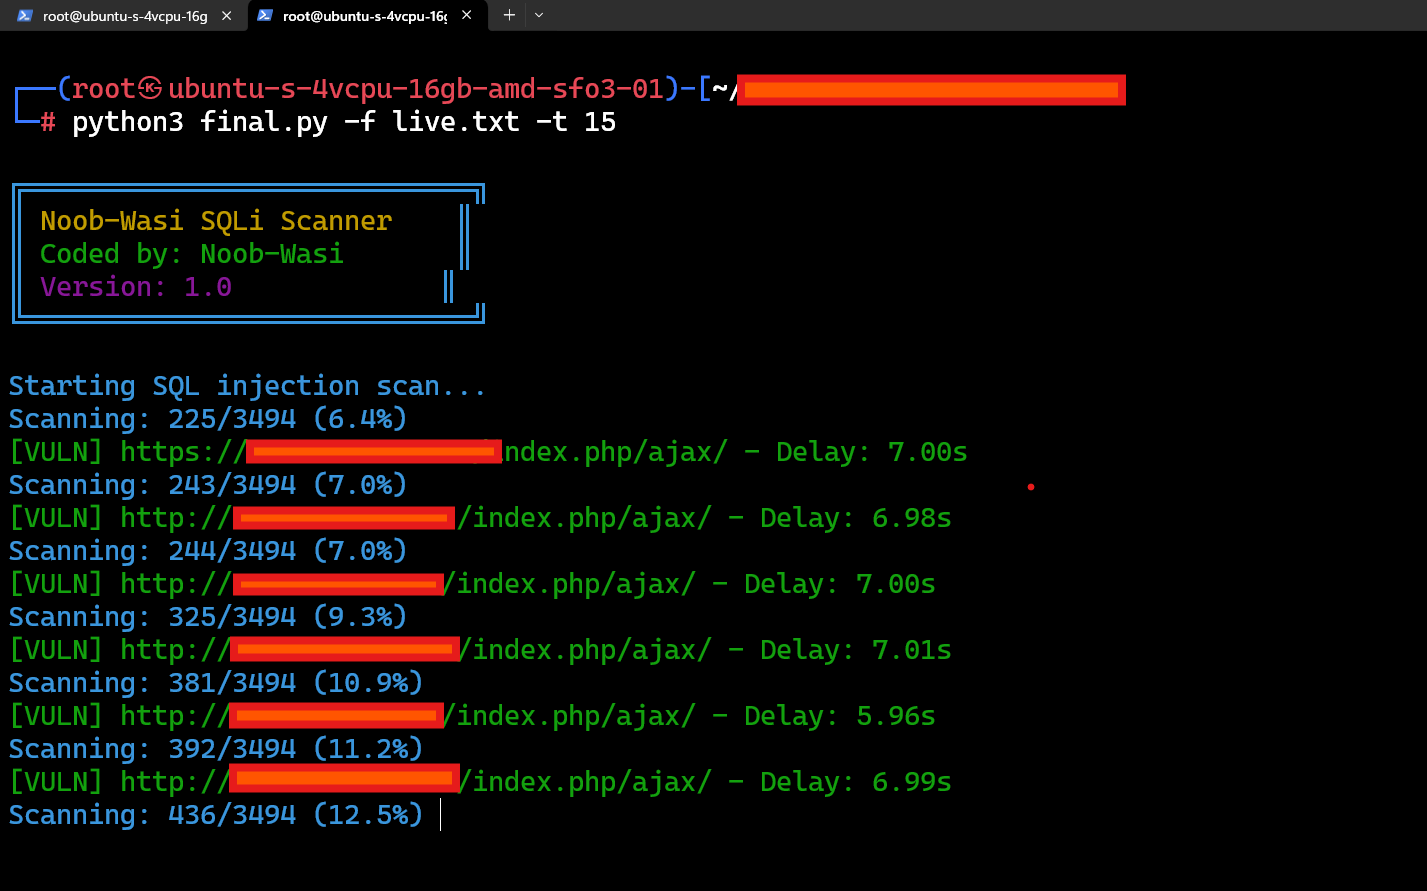 muhammadwaseem29/cve-2025-24799
CVE-2025-24799 Scanner SQLi
 gotr00t0day/cve-2025-68461
Un outil de scanner de sécurité en C++ pour détecter les vulnérabilités de Cross-Site Scripting (XSS) dans les installations Roundcube Webmail.
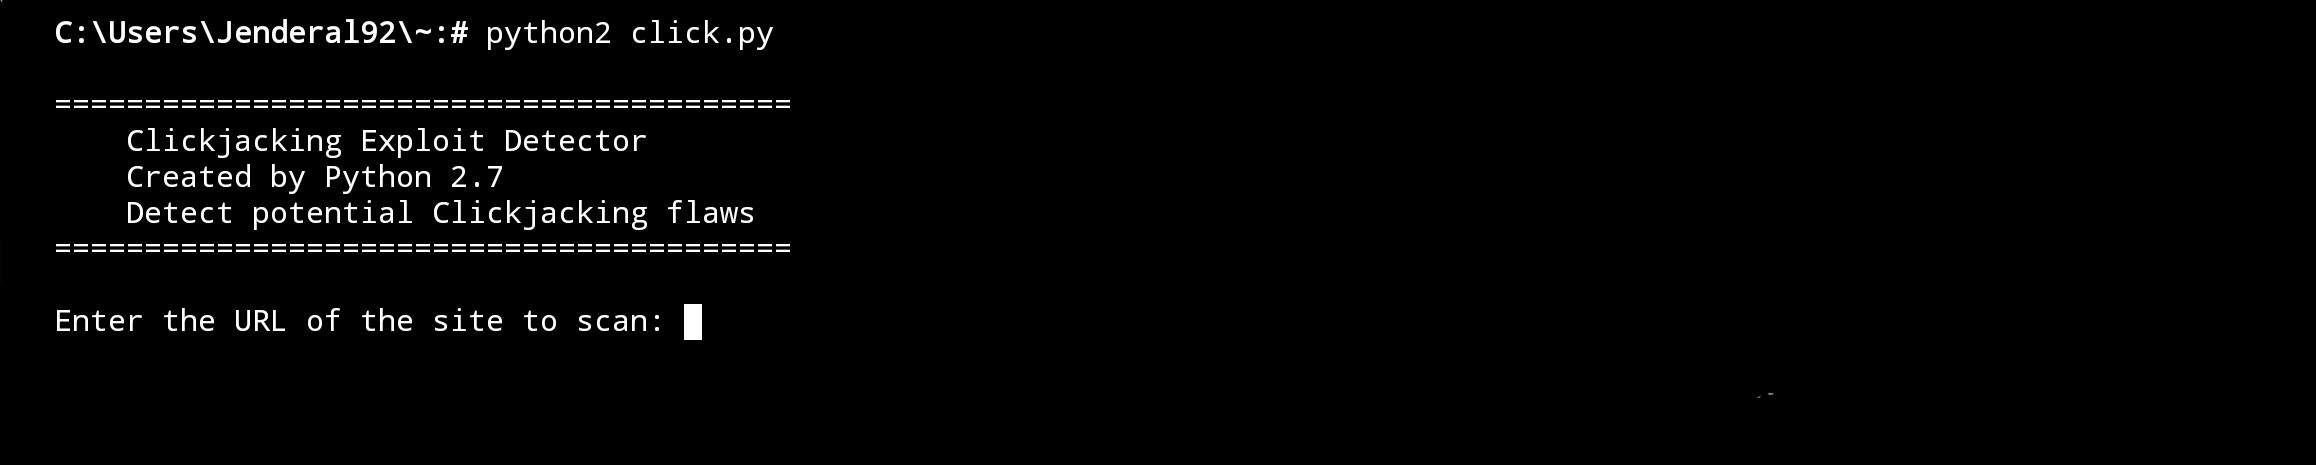 jenderal92/clickjacking-exploit-detector
Le Clickjacking Exploit Detector utilise des techniques de scan de pages web pour identifier les vulnérabilités potentielles et fournir une analyse…
 aquasecurity/trivy-module-wordpress
Module d'exemple Trivy pour WordPress
 v35hr4j/cve-2022-1597
Le plugin, utilisé comme un compagnon pour les thèmes Discy et Himer, ne nettoie ni n'échappe un paramètre dans son formulaire de réinitialisation de…








