
 #1
Outils pour tester, exploiter et sécuriser les applications web et les API.
Recommandé par Kitploit
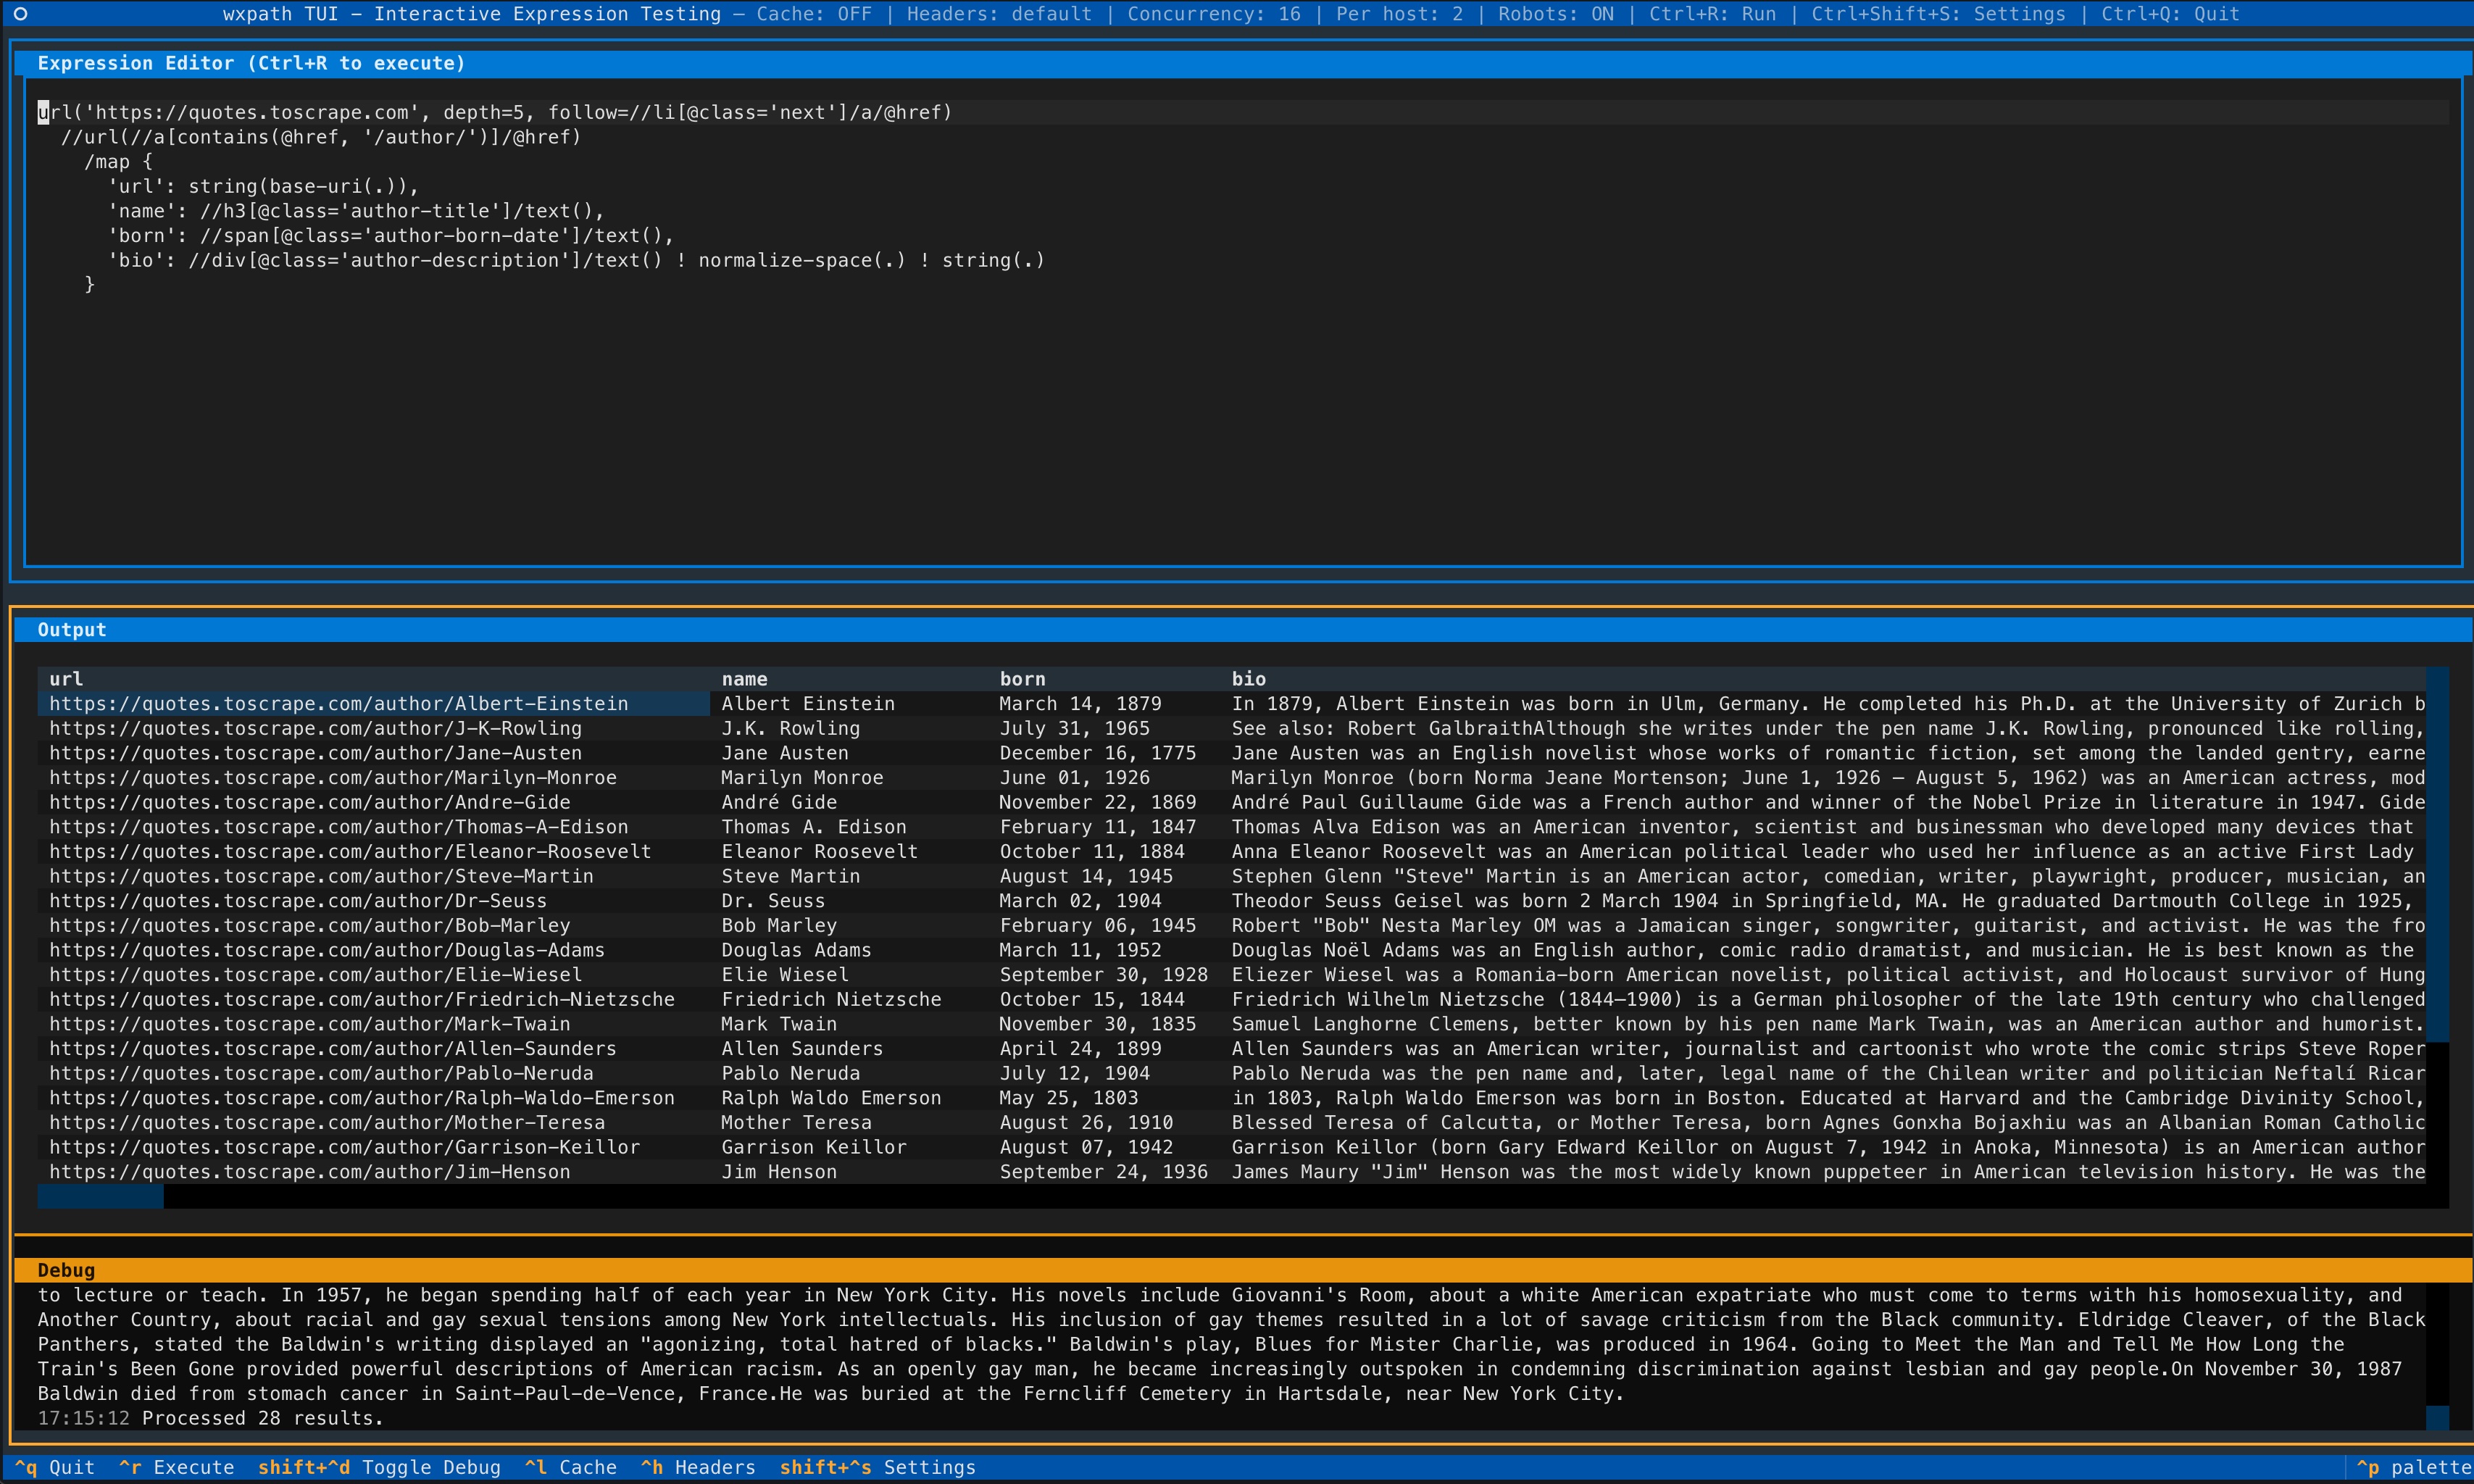
 rodricios/wxpath
wxpath - exploration web déclarative avec XPath ; un langage de requête Web (WQL)
 lnxg33k/webhandler
Simulateur Bash pour contrôler un serveur à l'aide de fonctions système PHP.
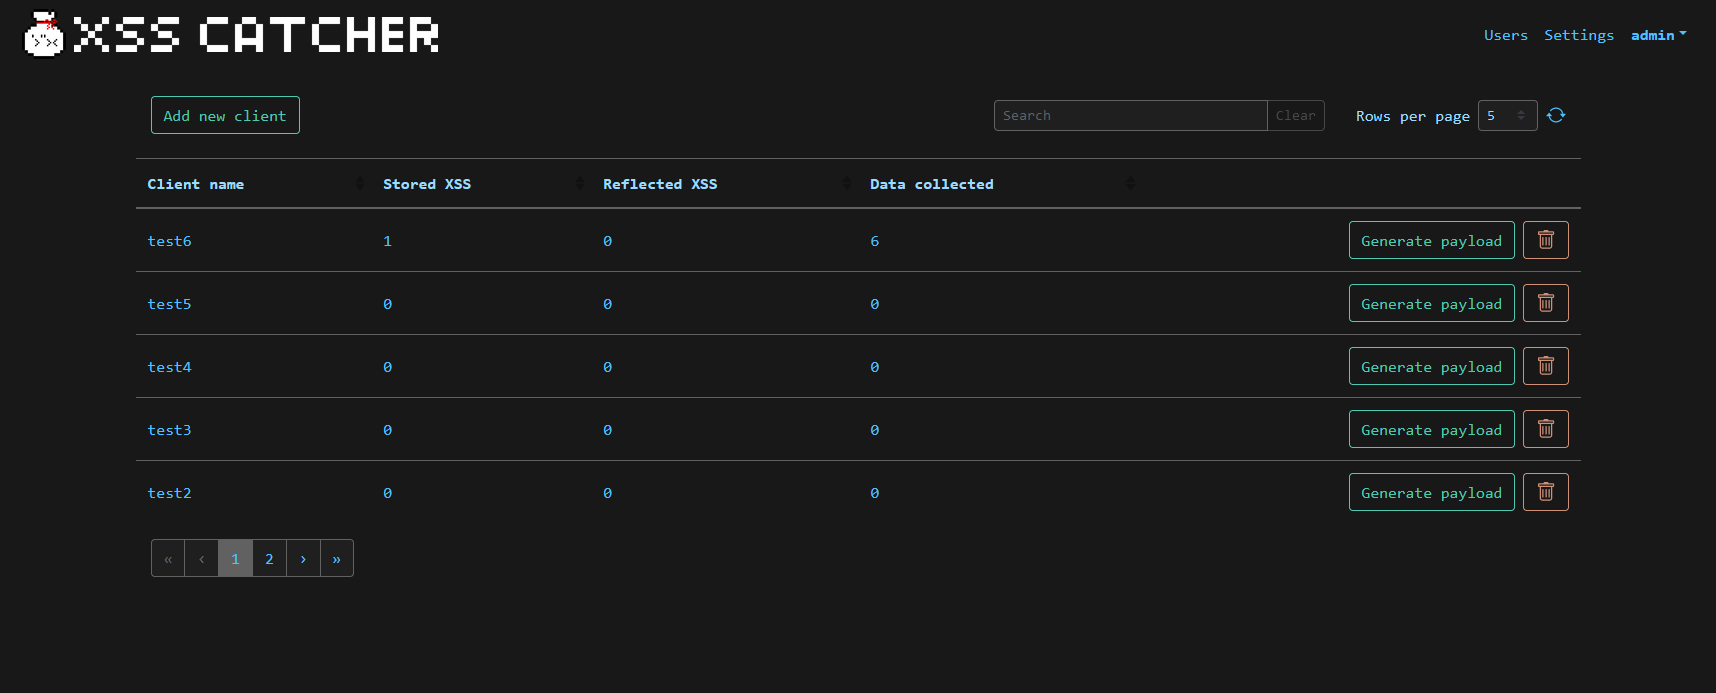 daxakahackerman/xss-catcher
Un framework de détection XSS aveugle et de capture de données XSS
 aeyesec/cve-2022-34265
PoC pour CVE-2022-34265 (Django)
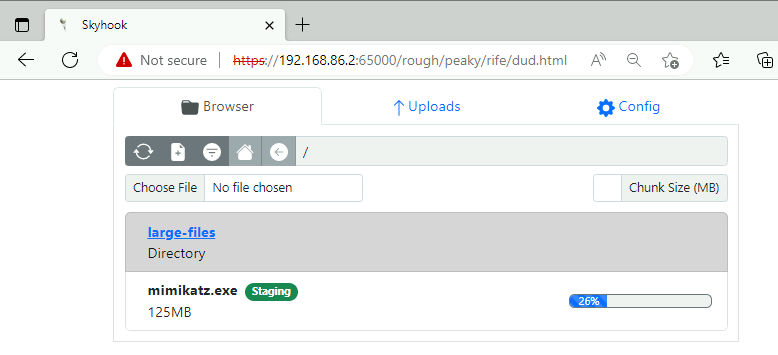 blackhillsinfosec/skyhook
Une configuration de transfert de fichiers HTTP obscurci aller-retour conçue pour contourner les détections IDS.
 t0kx/exploit-cve-2015-3306
ProFTPd 1.3.5 - (mod_copy) Exploit d'exécution de commande à distance et conteneur vulnérable
 bishopfox/pwn-pulse
Exploit pour la vulnérabilité de lecture arbitraire de fichiers du VPN SSL Pulse Connect Secure (CVE-2019-11510)
 jakeblair420/totally-not-spyware
webkit ; mais pwned
 owasp/owasp-istg
Le Guide de Test de Sécurité IoT (ISTG) fournit une méthodologie complète pour les tests d'intrusion dans le domaine de l'IoT, offrant une…
 vegabird/xvna
Application Node extrêmement vulnérable
 danmcinerney/device-pharmer
Ouvre plus de 1 000 adresses IP ou résultats de recherche Shodan et tente de se connecter.
 synacktiv/livepyre
Un outil conçu pour exploiter CVE-2025-54068 et l'exécution de commande à distance si la APP_KEY du projet Livewire est connue.
 kn0x0x/cve-2025-32756-poc
Preuve de concept pour CVE-2025-32756 - Une vulnérabilité critique de dépassement de tampon basé sur la pile affectant plusieurs produits Fortinet.
 thumpbo/cve-2025-30208-exp
CVE-2025-30208-EXP
 burpheart/cve-2022-39197-patch
CVE-2022-39197 correctif de vulnérabilité. CVE-2022-39197 correctif de vulnérabilité.
 mpgn/heartbleed-poc
:broken_heart: Exploit Hearbleed pour récupérer des informations sensibles CVE-2014-0160 :broken_heart:
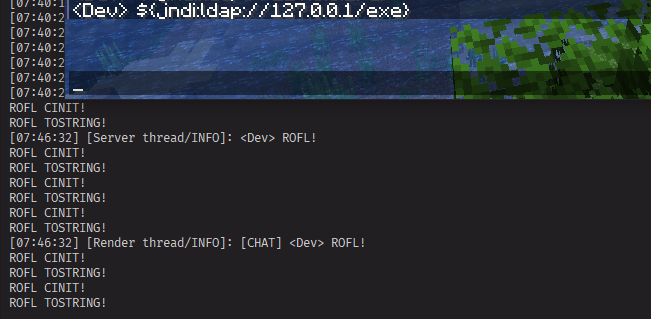 hycrafthd/log4j-rce-proof-of-concept
Log4j-RCE (CVE-2021-44228) Preuve de concept avec des informations supplémentaires
 rafabd1/cve-2026-75604-poc
Preuve de concept pour CVE-2026-75604, une exécution de code à distance non authentifiée dans les applications Next.js hébergées sur Windows, avec…








