
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
owasp-istg — Le Guide de Test de Sécurité IoT (ISTG) fournit une méthodologie complète pour les tests d'intrusion dans le domaine de l'IoT, offrant une flexibilité pour s'adapter aux innovations et aux développements du marché IoT tout en assurant la comparabilité des résultats de test. | Kitploit
Outils/GitHubGitHub/owasp/owasp-istg
Sécurité des Systèmes EmbarquésSécurité IoTAnalyse des VulnérabilitésSécurité WebSécurité Sans FilHacking MatérielTests d'IntrusionSécurité MobileSécurité MatérielleApprentissage et ÉducationRessources OrganiséesAnalyse de Micrologiciel
1272648il y a 3 moisVérifié par Kitploit
Partager
GitHubowasp/owasp-istg

owasp-istg

Le Guide de Test de Sécurité IoT (ISTG) fournit une méthodologie complète pour les tests d'intrusion dans le domaine de l'IoT, offrant une flexibilité pour s'adapter aux innovations et aux développements du marché IoT tout en assurant la comparabilité des résultats de test.
Voir le dépôtSite web

OWASP IoT Security Testing Guide

CC BY-SA 4.0 OpenSSF Best Practices

L'OWASP IoT Security Testing Guide fournit une méthodologie complète pour les tests d'intrusion dans le domaine de l'IoT, offrant la flexibilité nécessaire pour s'adapter aux innovations et aux évolutions du marché de l'IoT tout en garantissant la comparabilité des résultats de tests. Le guide permet de comprendre la communication entre les fabricants et les opérateurs d'appareils IoT ainsi que les équipes de tests d'intrusion, ce qui est facilité par l'établissement d'une terminologie commune.

L'assurance de sécurité et la couverture des tests peuvent être démontrées grâce à la vue d'ensemble des composants IoT et des catégories de cas de test applicables à chacun ci-dessous. La méthodologie, les modèles sous-jacents et le catalogue de cas de test présentent des outils qui peuvent être utilisés séparément et conjointement.
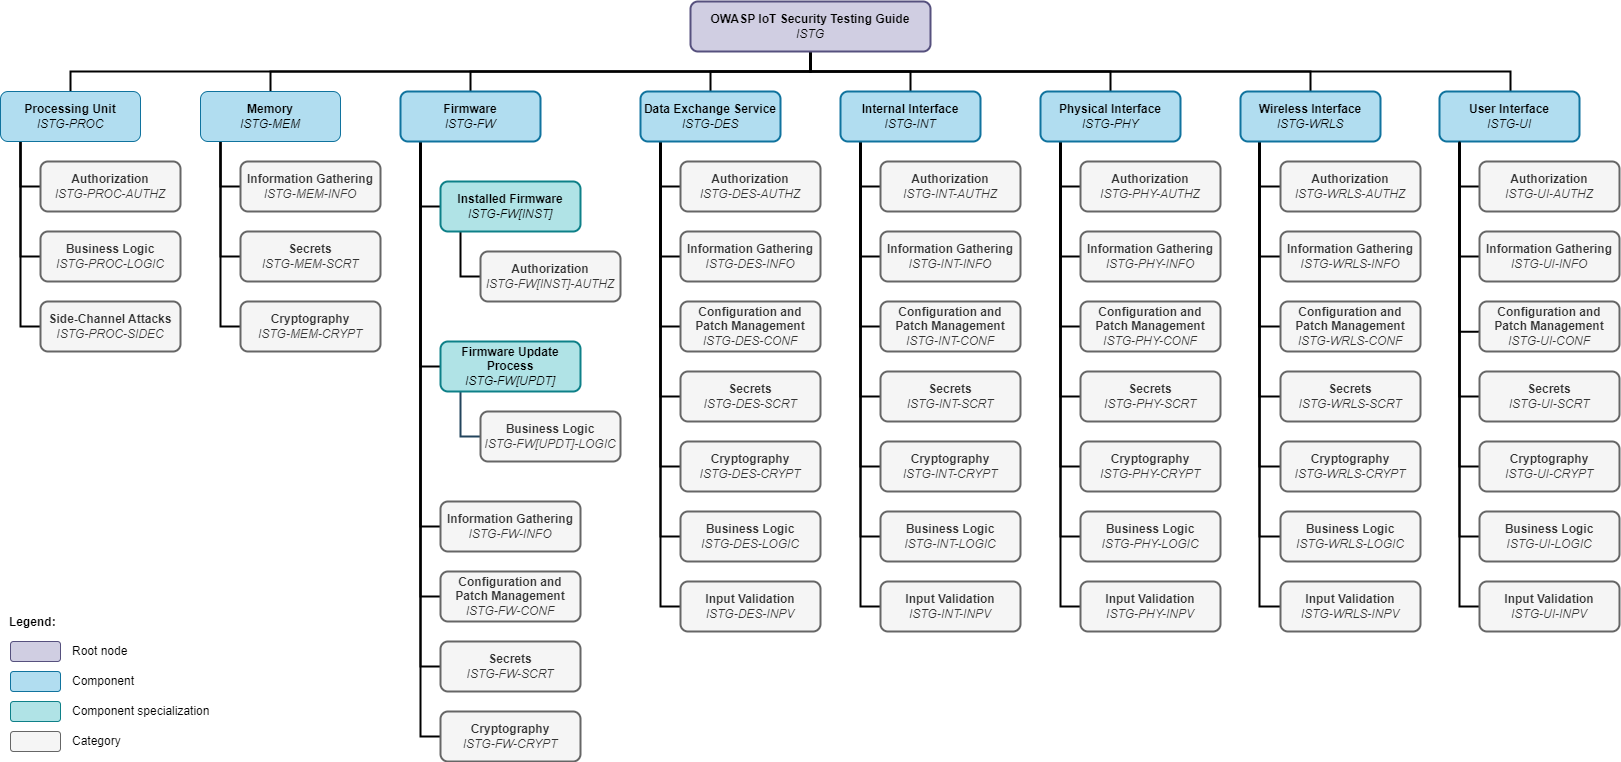
Component Overview

  • 🔔Cliquez ici pour lire l'OWASP ISTG 📖📚🔔
  • ✅ Obtenez les dernières checklists ISTG✅
  • 📝 🔍 Contribuez à l'ISTG — consultez également les directives de contribution pour les conventions utilisées dans ce dépôt

Table des matières

  1. Introduction

  2. IoT Security Testing Framework

    2.1. Modèle d'appareil IoT

    2.2. Modèle d'attaquant

    2.3. Méthodologie de test

  3. Catalogue de cas de test

    3.1. Unités de traitement (ISTG-PROC)

    3.2. Mémoire (ISTG-MEM)

    3.3. Firmware (ISTG-FW)

    3.3.1. Firmware installé (ISTG-FW[INST])

    3.3.1. Mécanisme de mise à jour du firmware (ISTG-FW[UPDT])

    3.4. Services d'échange de données (ISTG-DES)

    3.5. Interfaces internes (ISTG-INT)

    3.5.1. Inter-Integrated Circuit (ISTG-INT[I2C])

    3.5.2. Universal Asynchronous Receiver-Transmitter (ISTG-INT[UART])

    3.6. Interfaces physiques (ISTG-PHY)

    3.7. Interfaces sans fil (ISTG-WRLS)

    3.8. Interfaces utilisateur (ISTG-UI)

Travaux connexes

Les concepts, modèles et étapes de test présentés dans l'OWASP IoT Security Testing Guide sont basés sur le mémoire de master "Development of a Methodology for Penetration Tests of Devices in the Field of the Internet of Things" de Luca Pascal Rotsch.

Les cas de test ont été dérivés des sources publiques suivantes :

  • OWASP "Web Security Testing Guide"
  • OWASP "Firmware Security Testing Methodology"
  • OWASP "Mobile Security Testing Guide"
  • "IoT Pentesting Guide" par Aditya Gupta
  • "IoT Penetration Testing Cookbook" par Aaron Guzman et Aditya Gupta
  • "The IoT Hacker's Handbook" par Aditya Gupta
  • "Practical IoT Hacking" par Fotios Chantzis, Ioannis Stais, Paulino Calderon, Evangelos Deirmentzoglou et Beau Woods
  • d'autres sources sont référencées dans les cas de test respectifs

Nous tenons également à remercier nos collaborateurs et soutiens (voir Collaborateurs du projet et remerciements) !


Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    546
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    377
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    324
  • 5

    estorides

    grisuno/estorides

    Agrège plus de 99 sources OSINT gratuites en parallèle, résout les entités dans un graphe de connaissances et exporte en STIX 2.1, MISP ou GraphML avec une analyse assistée par LLM.

    269
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    252

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →






