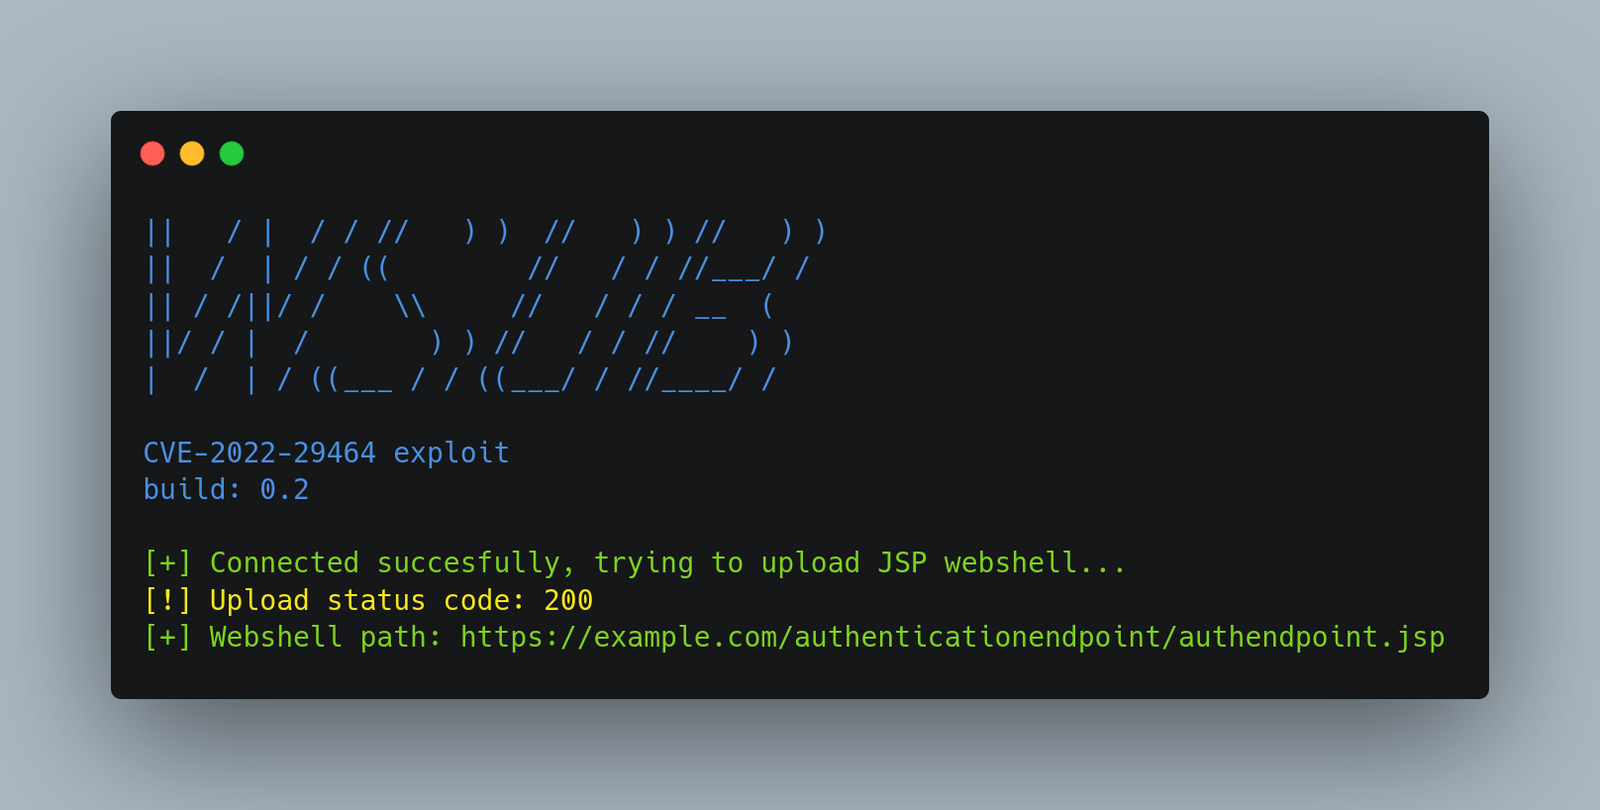
 dsssssssm/wsob
Outil d'exploitation Python pour CVE-2022-29464, permettant le téléchargement de fichiers sans restriction et l'exécution de code à distance sur les produits WSO2 vulnérables via un parcours de répertoire.

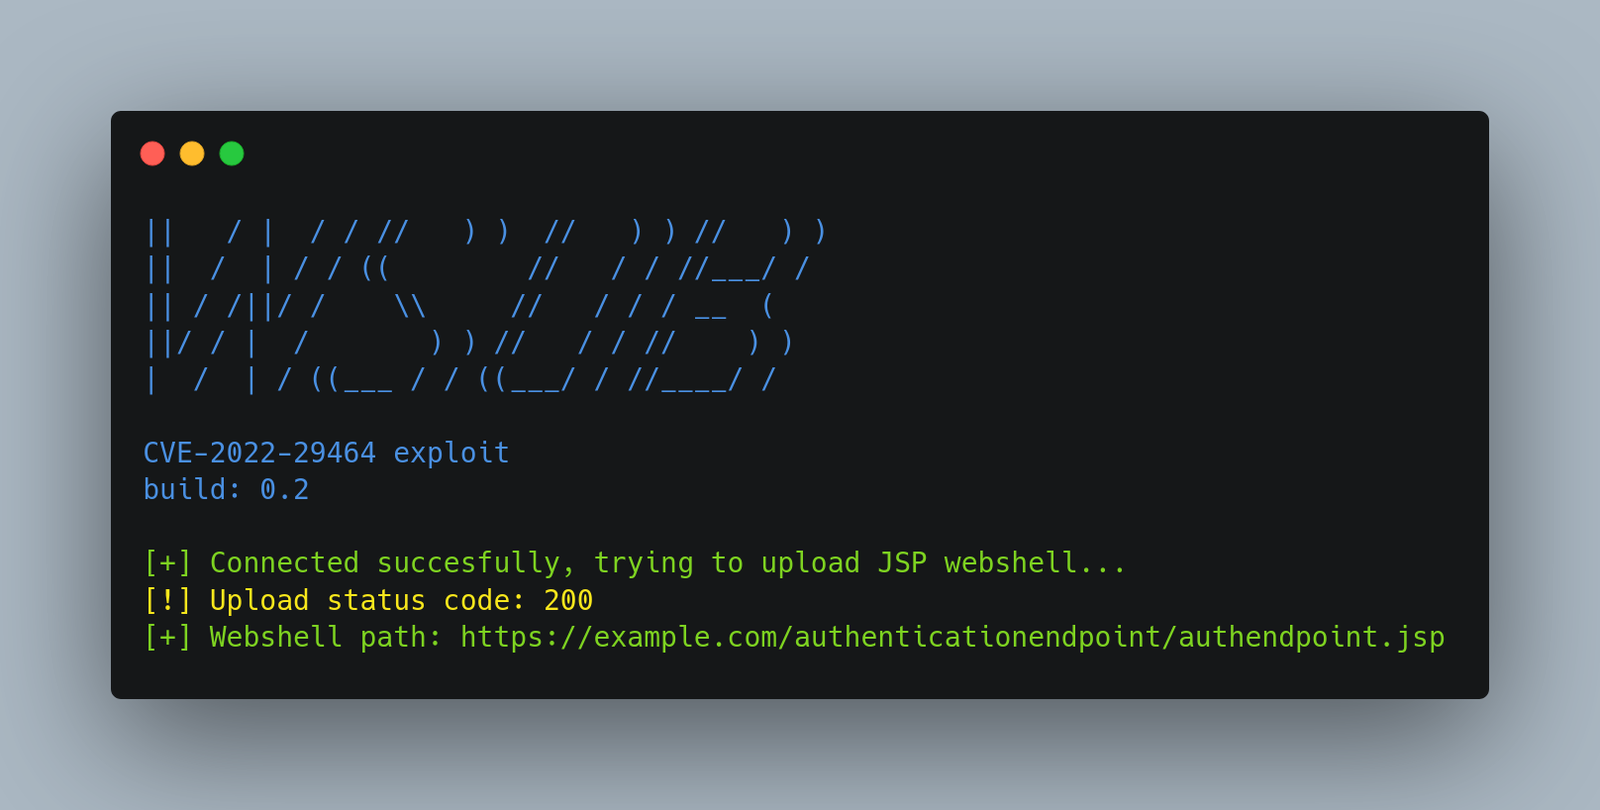


😭 WSOB est un outil Python créé pour exploiter la nouvelle vulnérabilité sur WSO2 référencée sous le nom de CVE-2022-29464.
Certains produits WSO2 permettent un téléchargement de fichier sans restriction avec une exécution de code à distance qui en découle. L'attaquant doit utiliser un point de terminaison /fileupload avec une séquence de traversée de répertoire Content-Disposition pour atteindre un répertoire sous la racine web, comme un répertoire ../../../../repository/deployment/server/webapps. Cela affecte WSO2 API Manager 2.2.0 et versions ultérieures jusqu'à 4.0.0 ; WSO2 Identity Server 5.2.0 et versions ultérieures jusqu'à 5.11.0 ; WSO2 Identity Server Analytics 5.4.0, 5.4.1, 5.5.0 et 5.6.0 ; WSO2 Identity Server as Key Manager 5.3.0 et versions ultérieures jusqu'à 5.10.0 ; et WSO2 Enterprise Integrator 6.2.0 et versions ultérieures jusqu'à 6.6.0.
Source : https://nvd.nist.gov/vuln/detail/CVE-2022-29464
Un guide rapide sur la façon d'installer et d'utiliser WSOB
1. Clonez le dépôt - git clone https://github.com/oppsec/wsob.git
2. Installez les bibliothèques - pip3 install -r requirements.txt
3. Exécutez WSOB2 - python3 main.py -u https://example.com
pip3 install -r requirements.txtUn guide rapide sur la façon de contribuer au projet.
1. Créez un fork du dépôt WSOB
2. Téléchargez le projet avec git clone https://github.com/your/wsob.git
3. Apportez vos modifications
4. Faites un commit et un git push
5. Ouvrez une pull request
Découvrez les outils les plus utilisés par notre communauté.
Pas encore de données de popularité.
