
 #1
Outils spécifiquement conçus pour exploiter les vulnérabilités courantes des applications web (ex. injection SQL, XSS).
Recommandé par Kitploit

 d3ext/cve-2015-10141
Exploit POC pour CVE-2015-10141
 beetlechunks/cve-2020-12116
Code de preuve de concept pour exploiter CVE-2020-12116 : lecture de fichier arbitraire sans authentification sur ManageEngine OpManger.
 alchemist3dot14/cve-2025-2783
PoC simulé pour CVE-2025-2783 — une vulnérabilité d'évasion de sandbox dans l'IPC Mojo de Chrome. Inclut la livraison par hameçonnage, le fuzzing…
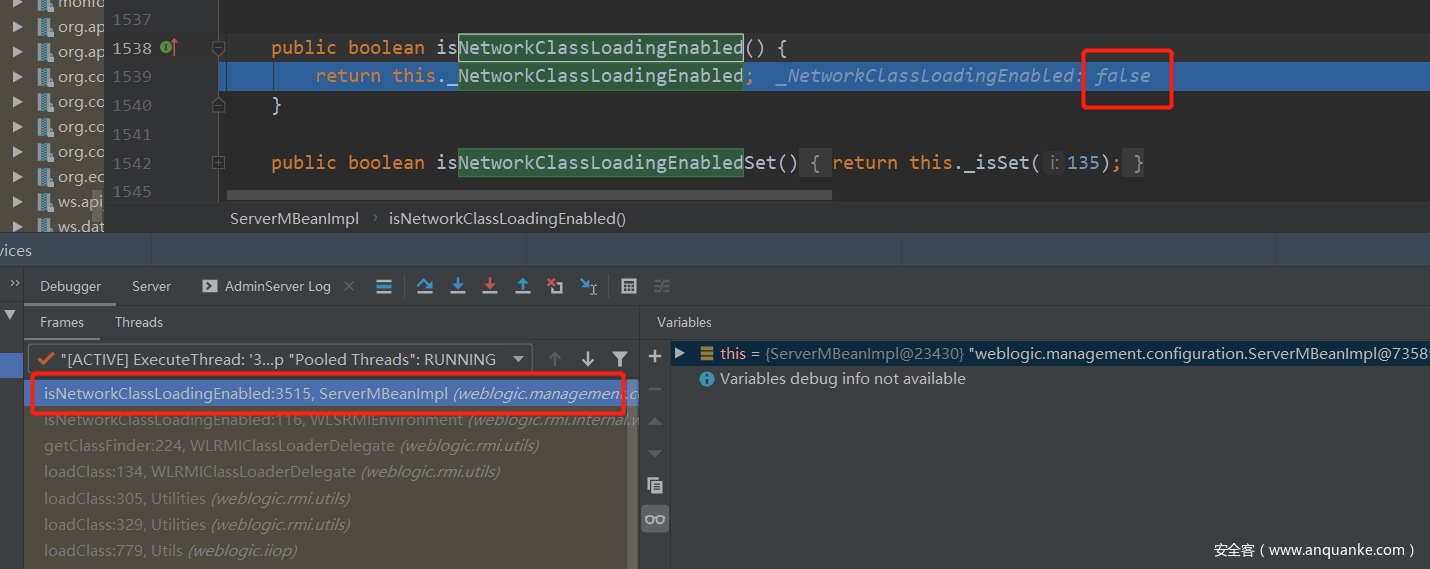 dido1960/weblogic-cve-2020-2551-to-internet
POC CVE-2020-2551 à utiliser sur Internet
 0x7eteam/cve-2023-26256
CVE-2023-26255_POC,CVE-2023-26256_POC
 ggolawski/cve-2020-1958
Preuve de concept d'exploitation pour CVE-2020-1958, une vulnérabilité d'injection LDAP dans Apache Druid 0.17.0, permettant l'énumération…
 chrisjd20/cve-2017-9805.py
Meilleur code d'exploitation pour CVE 2017 9805 apache struts
 erberkan/fortilogger_arbitrary_fileupload
CVE-2021-3378 | FortiLogger - Upload arbitraire de fichier non authentifié (Metasploit)
 greyorder/cve-2021-21978
CVE-2021-21978 exp
 jas502n/st2-046-poc
st2-046-poc CVE-2017-5638
 rek7/zimbra-rce
Zimbra RCE PoC - CVE-2019-9670 XXE/SSRF
 goultarde/cve-2024-46987
Ce PoC Python exploite CVE-2024-46987, un bug de traversée de chemin dans Camaleon CMS 2.8.0 < 2.8.2 (fonctionne sur 2.9.0). Il permet aux…
 aituglo/cve-2023-34960
CVE-2023-34960 Chamilo PoC
 azefzafyoussef/cve-2026-34621
PoC de recherche démontrant une chaîne de pollution de prototype et d'injection JavaScript dans Adobe Acrobat Reader, permettant l'exécution de…
 1zrr4h/cve-2021-26084
Vérificateur de masse en une seule ligne pour Atlassian Confluence CVE-2021-26084
 bmth666/geoserver-tools-cve-2024-36401
CVE-2024-36401 — Outil d'exploitation graphique prenant en charge l'exploitation des différentes versions de JDK, ainsi que l'écho et…
 dpgg101/cve-2019-10945
Joomla! Core 1.5.0 - 3.9.4 - Traversée de répertoire / Suppression arbitraire de fichiers authentifiée en Python3
 ulyssessaicha/cve-2023-6875
Preuve de concept d'exploitation pour CVE-2023-6875, démontrant une vulnérabilité d'application web. Inclut le code et les instructions pour…








