Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Outils/GitHubGitHub/verylazytech/cve-2024-10914
Sécurité IoTAnalyse des VulnérabilitésExploitationExploitation d'Applications WebTests d'IntrusionCommandement et Contrôle
GitHubverylazytech/cve-2024-10914

CVE-2024-10914

POC - CVE-2024–10914- Vulnérabilité d'injection de commande dans le paramètre `name` pour D-Link NAS

Voir le dépôt
481133il y a 1 anVérifié par Kitploit
Partager
Site web

POC - CVE-2024–10914- Vulnérabilité d'injection de commandes dans le paramètre name pour D-Link NAS

My Shop Medium Github Buy Me A Coffee

Aperçu

Une vulnérabilité a été trouvée dans D-Link DNS-320, DNS-320LW, DNS-325 et DNS-340L jusqu'au 20241028. Elle a été déclarée critique. Cette vulnérabilité affecte la fonction cgi_user_add du fichier /cgi-bin/account_mgr.cgi?cmd=cgi_user_add. La manipulation de l'argument name conduit à une injection de commandes OS. L'attaque peut être lancée à distance. La complexité d'une attaque est assez élevée. L'exploitation semble difficile. L'exploit a été divulgué au public et peut être utilisé.

Appareils concernés

  • DNS-320 Version 1.00
  • DNS-320LW Version 1.01.0914.2012
  • DNS-325 Version 1.01, Version 1.02
  • DNS-340L Version 1.08

Composants concernés

La vulnérabilité est localisée dans le script account_mgr.cgi, en particulier dans le traitement de la commande cgi_user_add. Le paramètre name dans ce script ne nettoie pas correctement les entrées, permettant l'exécution de commandes.

En savoir plus — CVE-2024-10914

Avertissement : Cette preuve de concept (POC) est réalisée uniquement à des fins éducatives et de tests éthiques. L'utilisation de cet outil pour attaquer des cibles sans consentement mutuel préalable est illégale. Il est de la responsabilité de l'utilisateur final de respecter toutes les lois locales, étatiques et fédérales applicables. Les développeurs déclinent toute responsabilité et ne sont pas responsables des mauvais usages ou des dommages causés par ce programme.

Pour commencer

Trouver des cibles

Pour trouver des cibles potentielles, utilisez Fofa (similaire à Shodan.io) :

  • Fofa Dork : app="D_Link-DNS-ShareCenter" && server=="lighttpd/1.4.25-devel-fb150ff"

Alt text

Cloner le dépôt

Tout d'abord, clonez le dépôt :

git clone https://github.com/verylazytech/CVE-2024-10914

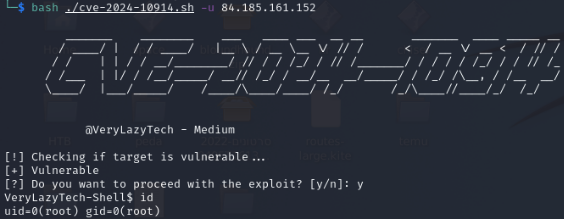
Exécuter l'exploit :

Pour Linux / MacOs :

bash ./cve-2024-10914.sh -u <url>

Pour Windows :

./cve-2024-10914.ps1 -u <url>

Alt text

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    513
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    471
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    345
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    311
  • 5

    estorides

    grisuno/estorides

    Agrège plus de 99 sources OSINT gratuites en parallèle, résout les entités dans un graphe de connaissances et exporte en STIX 2.1, MISP ou GraphML avec une analyse assistée par LLM.

    303
  • 6

    opencti

    opencti-platform/opencti

    Plateforme ouverte de renseignement sur les cybermenaces

    303

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →