
 #1
Outils spécifiquement conçus pour exploiter les vulnérabilités courantes des applications web (ex. injection SQL, XSS).
Recommandé par Kitploit

 cosad3s/cve-2022-35914-poc
Preuve de concept pour CVE-2022-35914, une vulnérabilité d'injection de commande dans GLPI via un script de bibliothèque tiers. Exécute des commandes…
 gursev/flash-xdomain-xploit
Preuve de concept ActionScript pour effectuer des lectures inter-domaines.
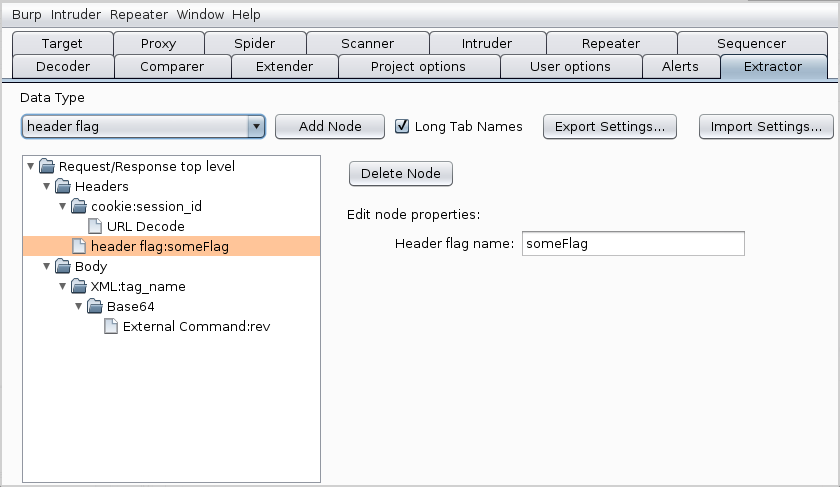 nccgroup/extractor
Extension ajoute un nouvel onglet dans Burp Suite appelé Extractor
 jas502n/burpsuite-plugin
Plugin Pour BurpSuite (Pentester)
 eqstlab/cve-2024-46538
Exploit de XSS stocké PfSense menant à l'exécution de code arbitraire
 nxtexploit/cve-2022-26134
Atlassian Confluence (CVE-2022-26134) - Exécution de code à distance non authentifiée (RCE)
 sailay1996/cve-2025-53772
PoC pour CVE-2025-53772
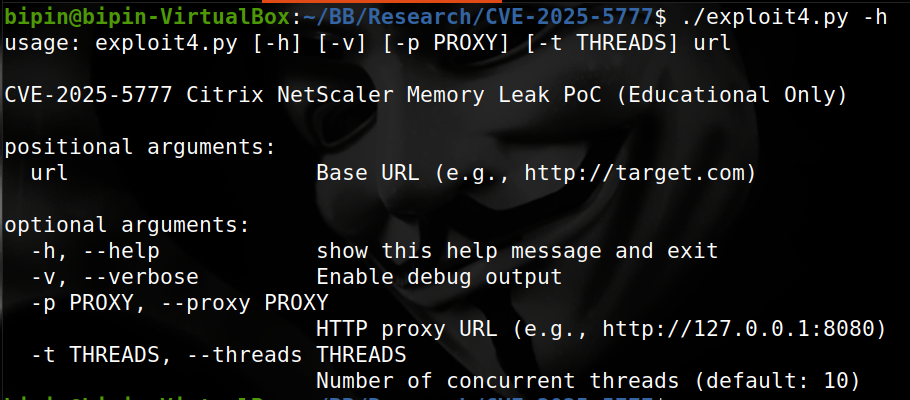 win3zz/cve-2025-5777
CVE-2025-5777 (CitrixBleed 2) - Vulnérabilité critique de fuite de mémoire affectant les appareils Citrix NetScaler ADC et Gateway
 seed1337/cve-2024-24919-poc
Exploit de preuve de concept pour CVE-2024-24919, une vulnérabilité de lecture de fichier arbitraire non authentifiée dans les appliances SSL VPN…
 brianwrf/cve-2018-11788
Apache Karaf XXE Vulnérabilité (CVE-2018-11788)
 johnhammond/cve-2012-2982
Un exploit reproduit en Python pour Webmin 1.580 /file/show.cgi Remote Code Execution
 0xf4n9x/cve-2022-46169
CVE-2022-46169 Cacti remote_agent.php Injection de commande non authentifiée.
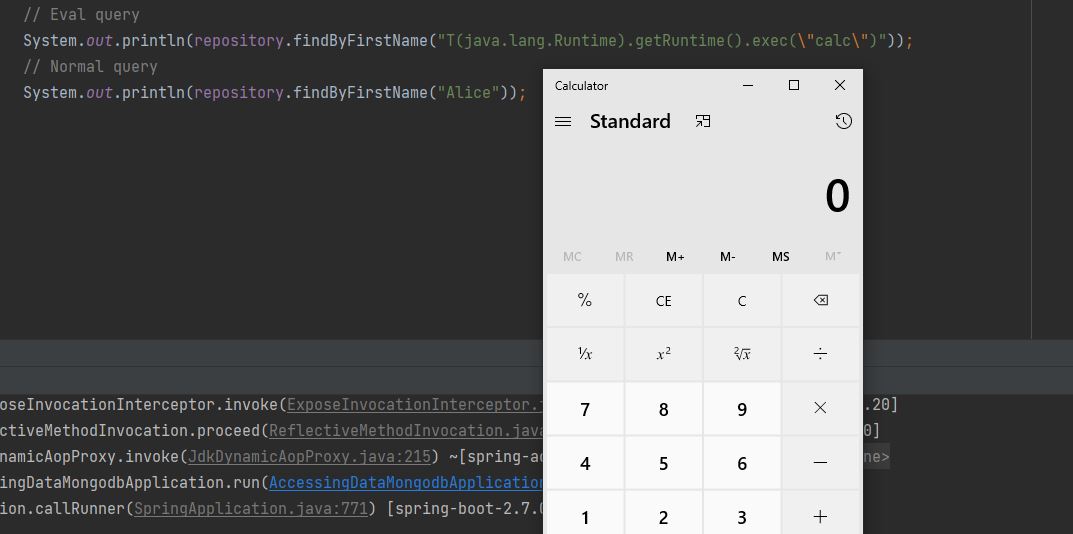 trganda/cve-2022-22980
Preuve de concept d'exploitation pour CVE-2022-22980 ciblant Spring Data MongoDB. Démontre l'exécution de code à distance via des requêtes MongoDB…
 muirlandoracle/cve-2019-15107
Implémentation Python d'un exploit d'exécution de code à distance ciblant les versions 1.890-1.920 de Webmin (CVE-2019-15107). Exploitation…
 eliuha/webdav_exploit
Un exploit pour Microsoft IIS 6.0 CVE-2017-7269
 syriusbughunt/cve-2018-14667
Tout sur CVE-2018-14667 ; de ce que c'est à comment l'exploiter avec succès.
 alcaparra/cve-2022-26138
Mot de passe codé en dur Atlassian Questions (CVE-2022-26138)
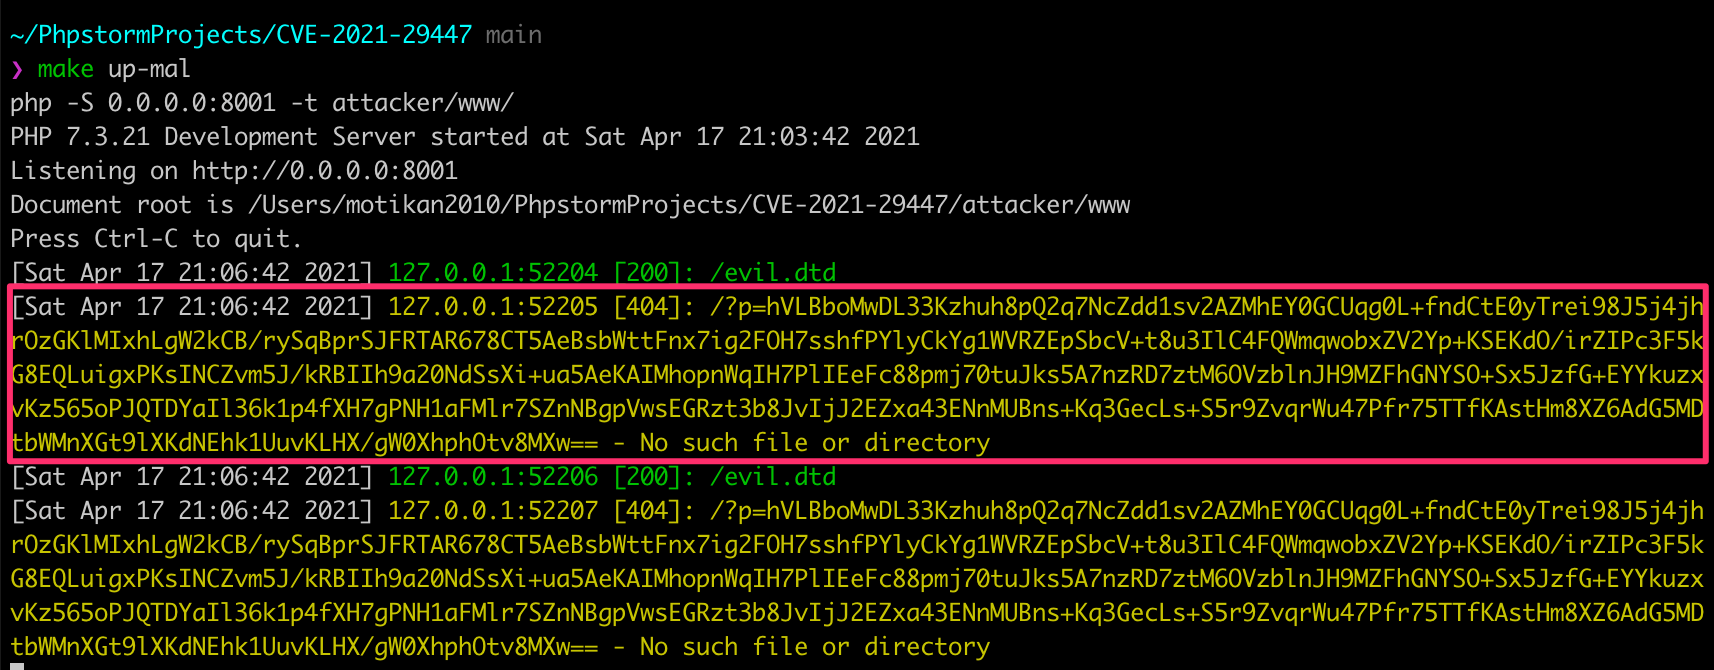 motikan2010/cve-2021-29447
WordPress - XXE authentifié (CVE-2021-29447)








