
 #1
Outils spécifiquement conçus pour exploiter les vulnérabilités courantes des applications web (ex. injection SQL, XSS).
Recommandé par Kitploit

 1337g/cve-2017-10271
CVE-2017-10271 WEBLOGIC RCE (TESTÉ)
 rabidwh0re/reality_smasher
vRealize RCE + Élévation de privilèges (CVE-2021-21975, CVE-2021-21983, CVE-0DAY-?????)
 jas502n/cve-2020-10199
Collection de PoC d'exploits pour les vulnérabilités de Nexus Repository Manager 3 (CVE-2020-10199, CVE-2020-10204, CVE-2020-11444) permettant…
 4nth0ny1130/spring4shell_behinder
Script webshell 冰蝎 pour CVE-2022-22965
 ikkisoft/parrotng
Outil basé sur Java pour détecter les fichiers Adobe Flex SWF vulnérables à la CVE-2011-2461, utilisable comme utilitaire en ligne de commande ou…
 dunderhay/cve-2020-5902
Script d'exploitation Python pour CVE-2020-5902 (F5 BIG-IP) prenant en charge la lecture de fichiers locaux et l'exécution de code à distance via des…
 pilfer/idictpy
Un script python vénère au statut de hacker 100% vérifié pour transformer les identifiants Apple en croustillant aux pommes #nicememe
 striga-ai/cve-2026-23918
Double-free dans le nettoyage des flux de mod_http2 d'Apache httpd menant à une RCE pré-auth.
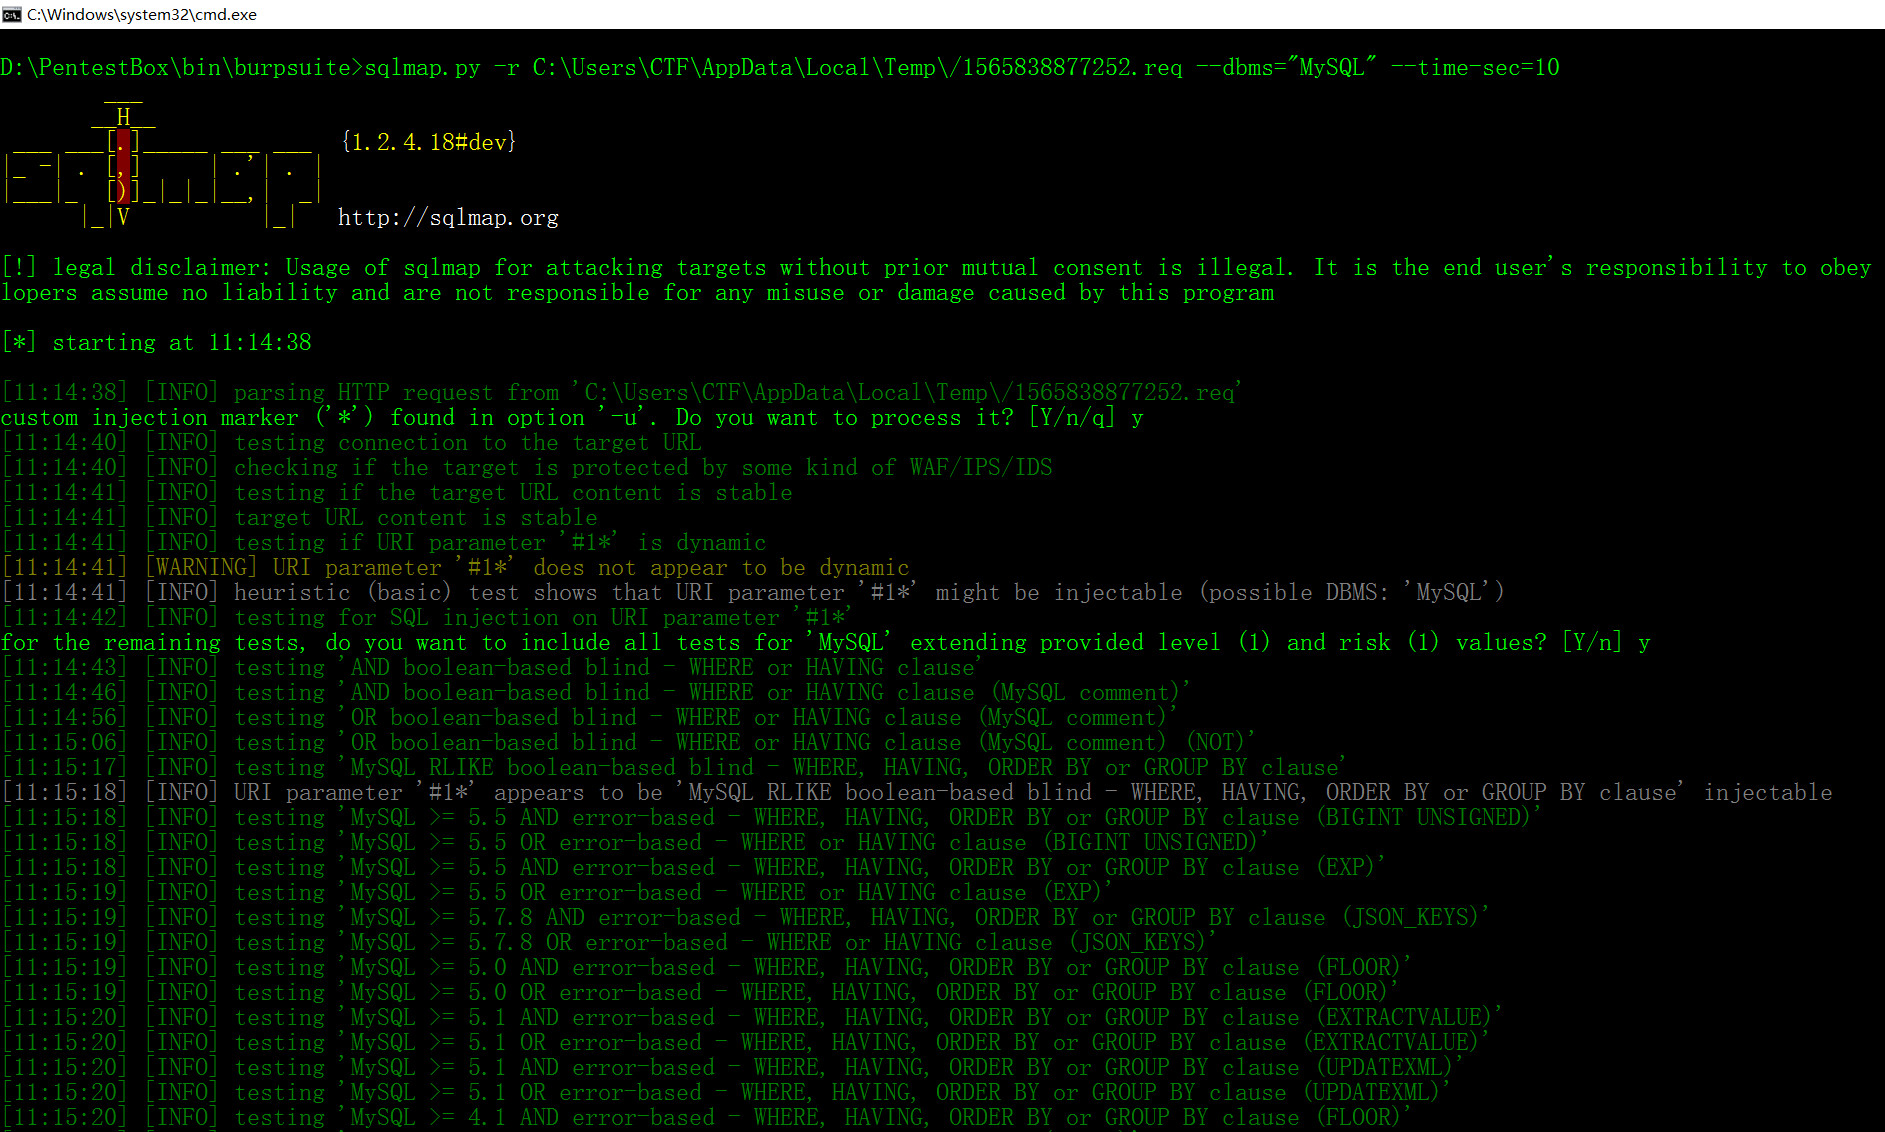 jas502n/sqlmap_burpsuite
SqlMap_BurpSuite
 eqstlab/cve-2026-85706
PoC et lab Docker pour CVE-2026-85706, une lecture de fichier arbitraire non authentifiée dans GitLab CE/EE via le contournement de la route de l'API…
 ambionics/prestashop-exploits
Collection d'exploits/POC pour les vulnérabilités des cookies PrestaShop (CVE-2018-13784)
 rickgeex/proxylogon
ProxyLogon est le nom générique formel de CVE-2021-26855, une vulnérabilité sur Microsoft Exchange Server qui permet à un attaquant de contourner…
 fairyming/cve-2020-8840
Exploit PoC pour CVE-2020-8840 : injection JNDI menant à une exécution de code à distance dans FasterXML jackson-databind. Inclut la configuration de…
 frostb1ten/cve-2024-24576-poc
Exemple de cas d'utilisation de CVE-2024-24576.
 dor-tumarkin/cve-2021-25641-proof-of-concept
Apache/Alibaba Dubbo <= 2.7.3 Code PoC pour CVE-2021-25641 RCE via désérialisation de données non fiables ; Affecte les versions <= 2.7.6 avec…
 horizon3ai/cve-2022-28219
PoC pour ManageEngine ADAudit Plus CVE-2022-28219
 seccoder-security-lab/spring-cloud-netflix-hystrix-dashboard-cve-2021-22053
Spring Cloud Netflix Hystrix Dashboard vulnérabilité de résolution de template CVE-2021-22053
 shaniidev/bug-reaper
Web2 bug bounty Compétence d'agent — fondé sur des preuves, pas de bruit IA. Couvre 18 classes de vulnérabilités à travers HackerOne, Bugcrowd,…








