
 #1
Outils spécifiquement conçus pour exploiter les vulnérabilités courantes des applications web (ex. injection SQL, XSS).
Recommandé par Kitploit
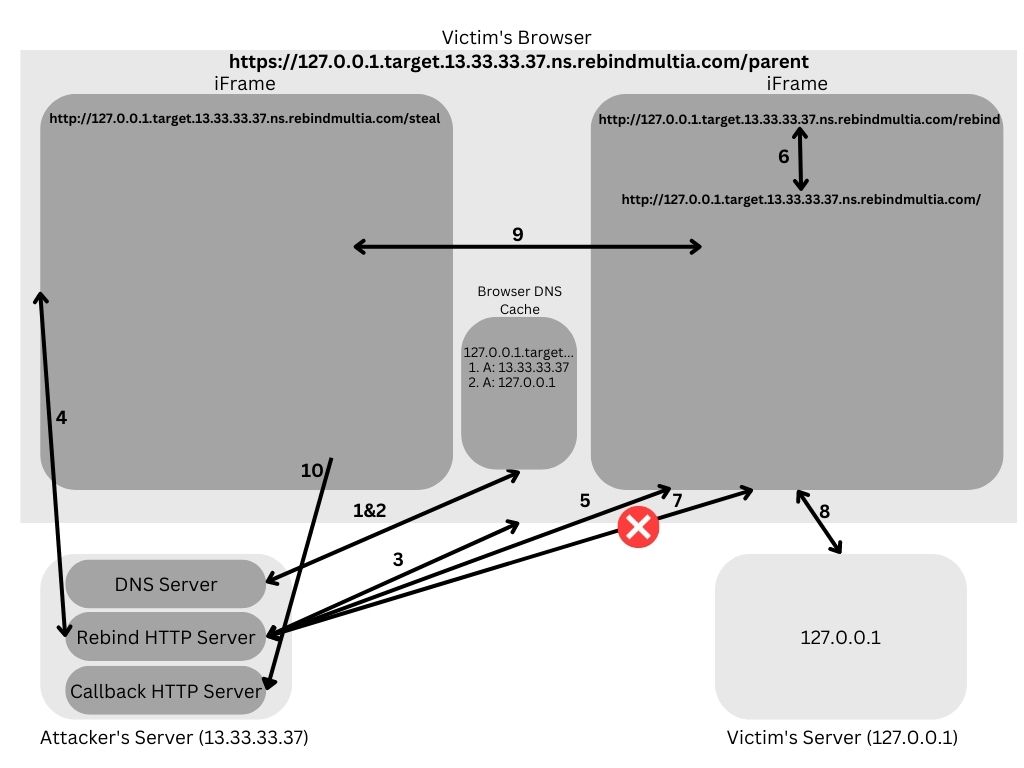
 rhynorater/rebindmultia
Outil d'attaque de re-liaison DNS exploitant plusieurs enregistrements A pour contourner la politique de même origine et exfiltrer des données depuis…
 ahisec/geoserver-
geoserver CVE-2024-36401 outil d'exploitation de vulnérabilité
 jas502n/webuploader-0.1.15-demo
webuploader-v-0.1.15未授权-任意文件上传
 randomrobbiebf/cve-2023-7028
CVE-2023-7028

 horizon3ai/cve-2021-44077
Exploit de preuve de concept pour une RCE PreAuth dans ManageEngine ServiceDesk Plus (CVE-2021-44077). Téléverse et exécute des exécutables Windows…
 c1ph3rx13/cve-2023-42820
Script d'exploitation pour la vulnérabilité de réinitialisation de mot de passe JumpServer CVE-2023-42820, avec calcul automatique du code de…
 crowsec-edtech/cve-2022-26134
Exploit PoC en Python pour CVE-2022-26134, une vulnérabilité d'exécution de code à distance avant authentification dans Atlassian Confluence via une…
 hexsecteam/cve-2025-8088-winrar-tool
Un outil GUI sophistiqué pour créer des archives RAR malveillantes qui exploitent la vulnérabilité de traversée de chemin de WinRAR (CVE-2025-8088) à…
 4m3rr0r/cve-2025-47812-poc
Exploit d'exécution de code à distance (RCE) pour Wing FTP Server (CVE-2025-47812)
 ibonok/cve-2020-4463
IBM Maximo Asset Management est vulnérable à la divulgation d'informations via la vulnérabilité XXE (CVE-2020-4463)
 wuzuowei/cve-2020-17530
Payload de S2-061, ainsi que le PoC/Exp simple correspondant
 err0r-ica/whatspayloadrce
Générateur automatique de payload Whatsapp [CVE-2019-11932]
 silverplate3/my-cves
CVE que j'ai trouvés. Articles techniques, exemples d'exploitation et comptes rendus de sessions de fuzzing.
 pwntester/springbreaker
Exploit PoC pour la vulnérabilité RCE de Spring (CVE-2011-2894)
 win3zz/cve-2023-43261
CVE-2023-43261 - Fuite d'identifiants via des journaux système non protégés et un chiffrement de mot de passe faible
 wjlin0/cve-2024-23897
CVE-2024-23897 - Outil d'exploitation de lecture arbitraire de fichiers Jenkins
 onlytoxi/cve-2025-8088-winrar-tool
Outil avancé d'exploitation de traversée de chemin WinRAR pour CVE-2025-8088








