
 #1
Outils spécifiquement conçus pour exploiter les vulnérabilités courantes des applications web (ex. injection SQL, XSS).
Recommandé par Kitploit
 imjdl/cve-2019-11510-poc
Exploit de preuve de concept pour CVE-2019-11510 ciblant la lecture de fichiers arbitraires avant authentification dans Pulse Secure SSL VPN. Permet…
 synacktiv/ps4-webkit-exploit-6.xx
Exploit Webkit qui permet une lecture/écriture arbitraire sur les firmwares PS4 6.XX
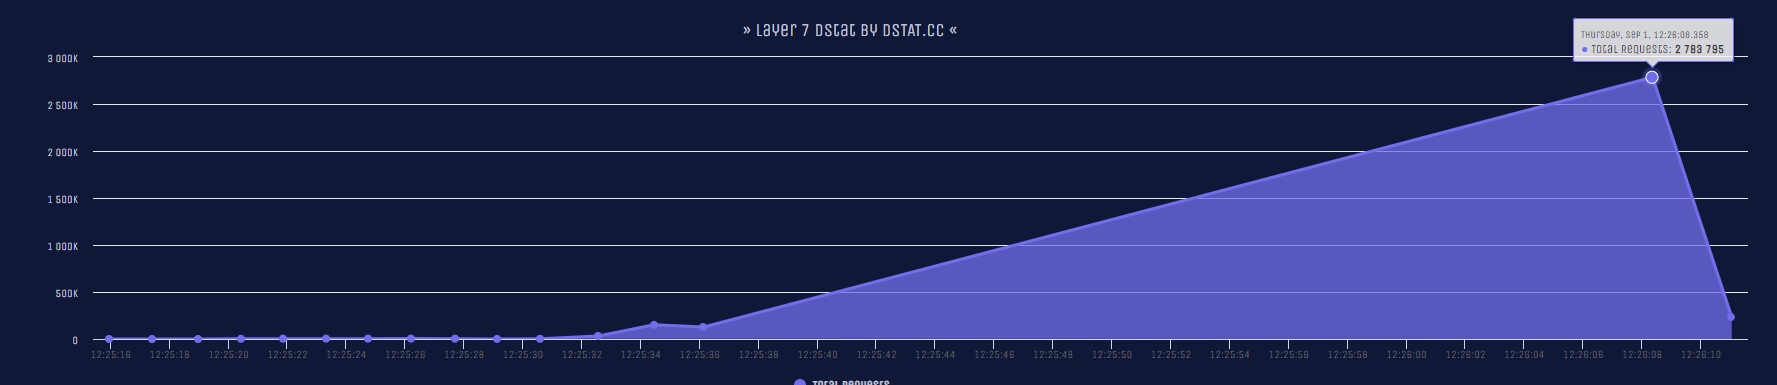 nayumidev/cc-ddos
Un script Python pour DDOS un site web en utilisant la méthode d'inondation HTTP multiple ; un site web normal suffit de 5s pour s'effondrer…
 wuhan005/cve-2022-30781
🍵 Exploit d'exécution de commandes à distance lors de la migration de dépôt Gitea.
 pyn3rd/cve-2018-3252
CVE-2018-3252-PoC
 synacktiv/cve-2024-45409
Exploitation de Ruby-SAML / contournement de l'authentification GitLab (CVE-2024-45409)
 watchtowrlabs/watchtowr-vs-fortiweb-authbypass
Détecteur basé sur Python pour le contournement d'authentification FortiWeb (CVE-2025-xxxxx). Envoie une charge utile d'exploitation pour créer un…
 gh1mau/masta-cve-2026-48907
Scanner Python en un seul fichier pour CVE-2026-48907 (JCE Editor RCE de Joomla). Détecte Joomla/JCE, effectue un test de charge utile intrusif…
 sherlocksecurity/cve-2022-1388-exploit-poc
PoC pour CVE-2022-1388_F5_BIG-IP
 watchtowrlabs/fortios-auth-bypass-poc-cve-2024-55591
Preuve de concept pour CVE-2024-55591, démontrant un contournement d'authentification dans les interfaces de gestion FortiOS via une condition de…
 hakaioffsec/cve-2025-49113-exploit
Preuve de concept illustrant l'exécution de code à distance via une désérialisation non sécurisée dans Roundcube (CVE-2025-49113).
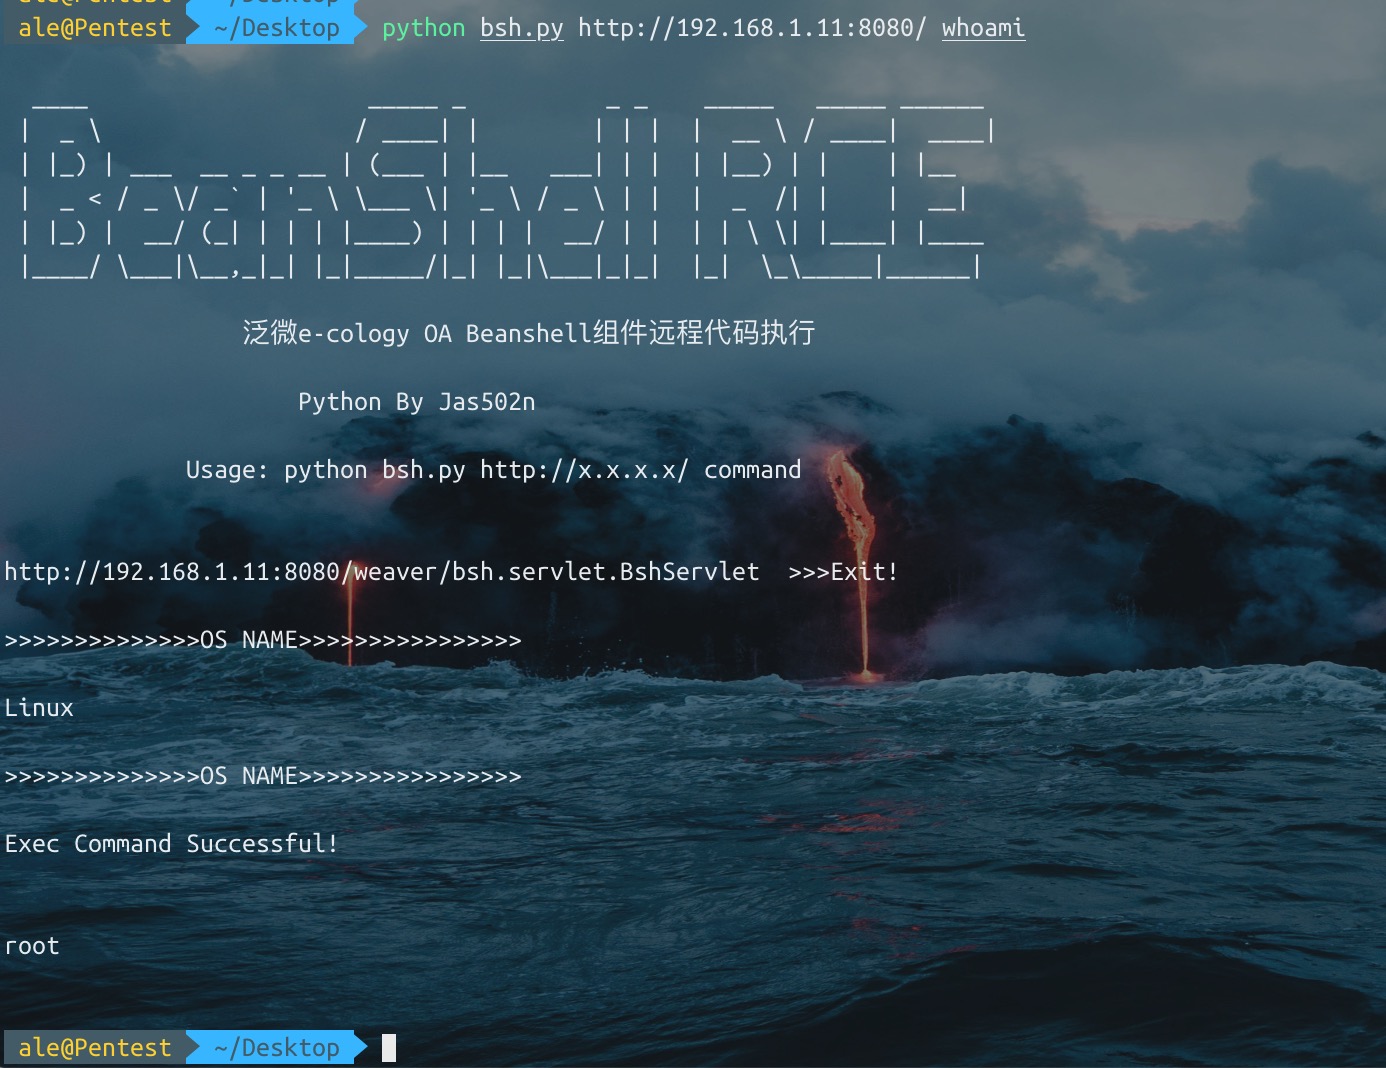 jas502n/e-cology
e-cology OA_Beanshell_RCE
 kaist-hacking/cve-2023-6702
Chrome Renderer RCE 1-day via confusion de type dans la trace de pile asynchrone (soumission v8ctf)
 caveeroo/cve-2026-111497-wordpress-poc
PoC RCE pour CVE-2026-111497 concernant une image Docker Official Image épinglée pour WordPress
 yehia-mamdouh/xssya-v-2.0
Scanner XSS en Python qui confirme l'injection de charges utiles réfléchies et encodées, exécute les charges utiles pour capturer les cookies,…
 sourceincite/cve-2021-24085
Preuve de concept pour CVE-2021-24085 : élévation de privilèges basée sur CSRF dans Microsoft Exchange Server via la falsification du jeton…
 fatguru/cve-2025-55182-scanner
Un scanner de surface non intrusif pour CVE-2025-55182 (React Server Components RCE). Détecte les points de terminaison RSC exposés dans les…
 0xf4n9x/cve-2023-0669
CVE-2023-0669 GoAnywhere MFT souffre d'une vulnérabilité d'injection de commande avant authentification dans le servlet License Response Servlet en…








