
 #1
Outils spécifiquement conçus pour exploiter les vulnérabilités courantes des applications web (ex. injection SQL, XSS).
Recommandé par Kitploit

 mauro-g/snuck
Contournement automatique des filtres XSS
 thewhiteh4t/cve-2020-10977
GitLab 12.9.0 Lecture arbitraire de fichiers
 ressl/cve-2026-87902-poc
PoC pour CVE-2026-87902 — traversée de chemin non authentifiée dans la résolution de modèle de page WordPress (inclusion PHP locale, RCE…
 petrusviet/cve-2021-39115
Template Injection dans les modèles d'email entraîne une exécution de code sur Jira Service Management Server
 sunlight-rim/sqlbit
Un script pour automatiser les injections SQL aveugles basées sur booléen (MVP).
 smokeintheshell/cve-2023-20198
Exploit PoC CVE-2023-20198
 34zy/microsoft-office-word-mshtml-remote-code-execution-exploit
Exploite CVE-2021-40444 dans Microsoft Office Word pour obtenir une exécution de code à distance via le moteur MSHTML en injectant du contenu…
 momenbasel/vulnhawk
Scanner SAST alimenté par l'IA qui détecte les contournements d'authentification, les IDOR et les bugs logiques que Semgrep/CodeQL manquent. Action…
 fsecurelabs/n1qlmap
L'outil exfiltre des données de la base de données Couchbase en exploitant les vulnérabilités d'injection N1QL.
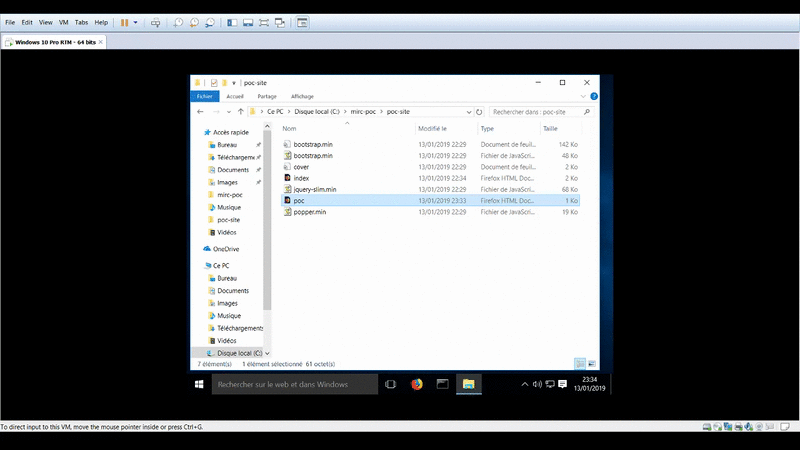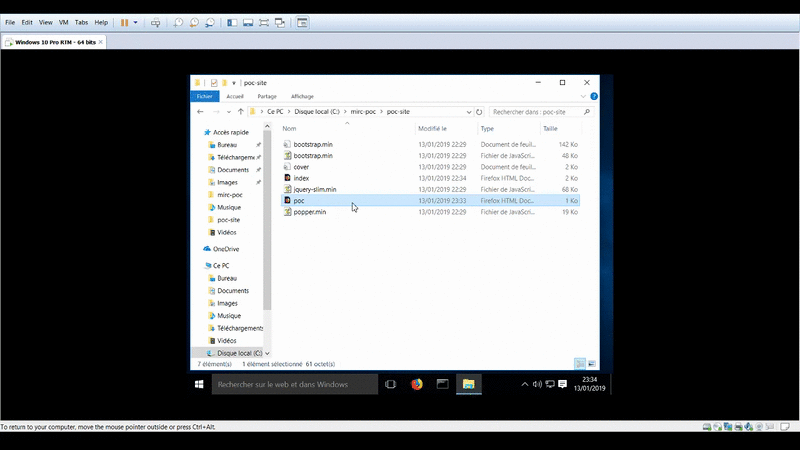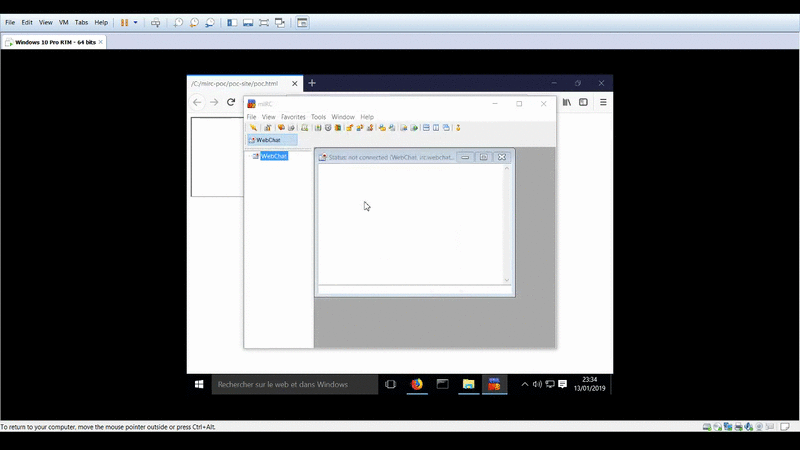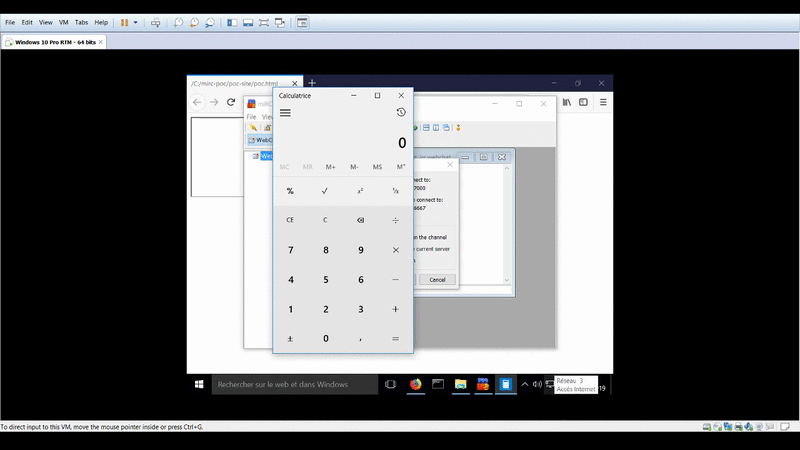 proofofcalc/cve-2019-6453-poc
Preuve de concept (calc) pour CVE-2019-6453
 sfewer-r7/cve-2023-34362
CVE-2023-34362 : MOVEit Transfer RCE non authentifié
 jiansiting/cve-2019-2725
Exploit pour CVE-2019-2725 ciblant la vulnérabilité d'exécution de code à distance WLS de WebLogic, permettant à des attaquants non authentifiés…
 jas502n/cve-2020-2551
Preuve de concept pour CVE-2020-2551, démontrant l'exécution de code à distance dans Oracle WebLogic Server via le protocole IIOP. Inclut une…
 itsmmdoha/ducklogger
Un keylogger USB basé sur ESP32-S3 avec WiFi, facile à fabriquer soi-même avec du matériel couramment disponible.
 jas502n/jackson-cve-2020-8840
FasterXML/jackson-databind vulnérabilité d'exécution de code à distance
 sfewer-r7/cve-2026-55040
Exploit de preuve de concept pour Microsoft SharePoint CVE-2026-55040 qui forge des jetons JWT, contourne l'authentification, découvre…
 horizon3ai/cve-2023-27350
Exploit de preuve de concept pour PaperCut CVE-2023-27350, enchaînant un contournement d'authentification avec l'abus de scripts intégrés pour…
 hdce-inc/cve-2023-38831
CVE-2023-38831 PoC (Preuve de concept)








