
 #1
Outils spécifiquement conçus pour exploiter les vulnérabilités courantes des applications web (ex. injection SQL, XSS).
Recommandé par Kitploit

 0xsha/wp2shell
CVE-2026-63030 + CVE-2026-60137 - “wp2shell” : RCE non authentifiée dans le cœur de WordPress
 deathshotxd/comment2shell
Chaîne d'exploitation WordPress CVE-2026-93485 pré-authentification sans clic : XSS stocké dans wpautop() menant à l'upload d'un plugin via une…
 jas502n/oa-tongda-rce
Office Anywhere — système de bureautique intelligent en réseau
 dxask88ma/weblogic-cve-2023-21839
Exploit basé sur Java pour CVE-2023-21839 ciblant Oracle WebLogic Server versions 12.2.1.3.0 et 12.2.1.4.0 via injection LDAP pour exécution de code…
 koadt/oss-oopssec-store
Security training for the apps you actually ship. Open your browser and start hacking.
 g0rx/cve-2018-7600-drupal-rce
Collection d'exploits PoC pour CVE-2018-7600 Drupal RCE avec plusieurs scripts ciblant Drupal 7 et 8, y compris des variantes d'exploitation massive.
 dhmosfunk/7-zip-cve-2025-0411-poc
Ce dépôt contient des scénarios POC dans le cadre de CVE-2025-0411 MotW bypass.
 hktalent/cve-2020-2551
comment détecter le poc exploit python CVE-2020-2551 Weblogic RCE avec IIOP
 traceforce/mcp-xray
Scanneur de sécurité unifié pour les serveurs MCP avec les modes config, pentest et repo-scan. Génère des rapports SARIF pour l'intégration CI/CD,…
 puliczek/cve-2021-21123-poc-google-chrome
🐱💻 👍 Google Chrome - File System Access API - vulnérabilités signalées par Maciej Pulikowski | Récompense totale de bug bounty : $5.000 |…
 jas502n/cve-2019-11581
Vulnérabilité d'injection de template dans Atlassian JIRA menant à une exécution de code à distance (RCE)
 h4x0r-dz/cve-2024-21762
vulnérabilité d'écriture hors limites dans Fortinet FortiOS CVE-2024-21762
 duc-nt/cve-2020-6287-exploit
PoC pour CVE-2020-6287 Le PoC en Python pour ajouter un utilisateur uniquement, sans privilège administrateur défini. Inspiré par @zeroSteiner de…
 cyberxml/log4j-poc
Une démonstration d'exploit RCE LDAP basée sur Docker pour CVE-2021-44228 Log4Shell
 redteampentesting/cve-2020-13935
Exploit pour vulnérabilité WebSocket dans Apache Tomcat
 nxenon/h2spacex
Synchronisation de dernière trame HTTP/2 (également connue sous le nom d'attaque par paquet unique) bibliothèque/outil de bas niveau basé sur Scapy +…
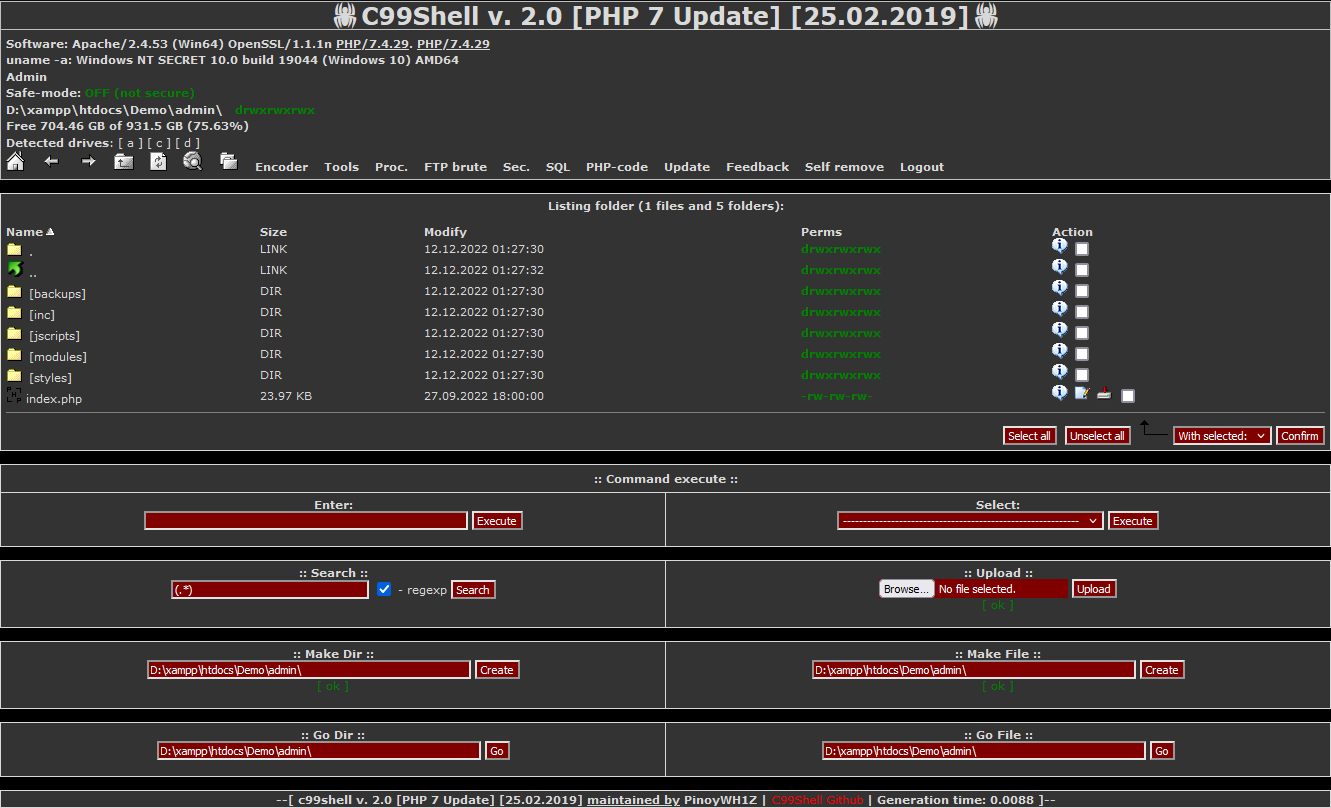 pinoywh1z/c99shell-php7
PHP 7 et mise à jour de construction sécurisée de la variante populaire C99 de PHP Shell.
 alienwithin/owasp-mth3l3m3nt-framework
OWASP Mth3l3m3nt Framework est un outil d'aide au test d'intrusion et un framework d'exploitation. Il promeut le principe d'attaquer le web en…








