
 #1
Outils spécifiquement conçus pour exploiter les vulnérabilités courantes des applications web (ex. injection SQL, XSS).
Recommandé par Kitploit

 sysdream/pysqli
Framework d'injection SQL en Python
 linhlhq/cve-2019-0604
Exploit de preuve de concept pour CVE-2019-0604, une vulnérabilité d'exécution de code à distance dans Microsoft SharePoint. Fournit une…
 c0mmand3ropsec/cve-2017-10271
Exploit d'exécution de code à distance non authentifiée pour Oracle WebLogic CVE-2017-10271. Fournit une charge utile XML et une liste de points de…
 forbiddenprogrammer/cve-2021-21315-poc
CVE 2021-21315 PoC
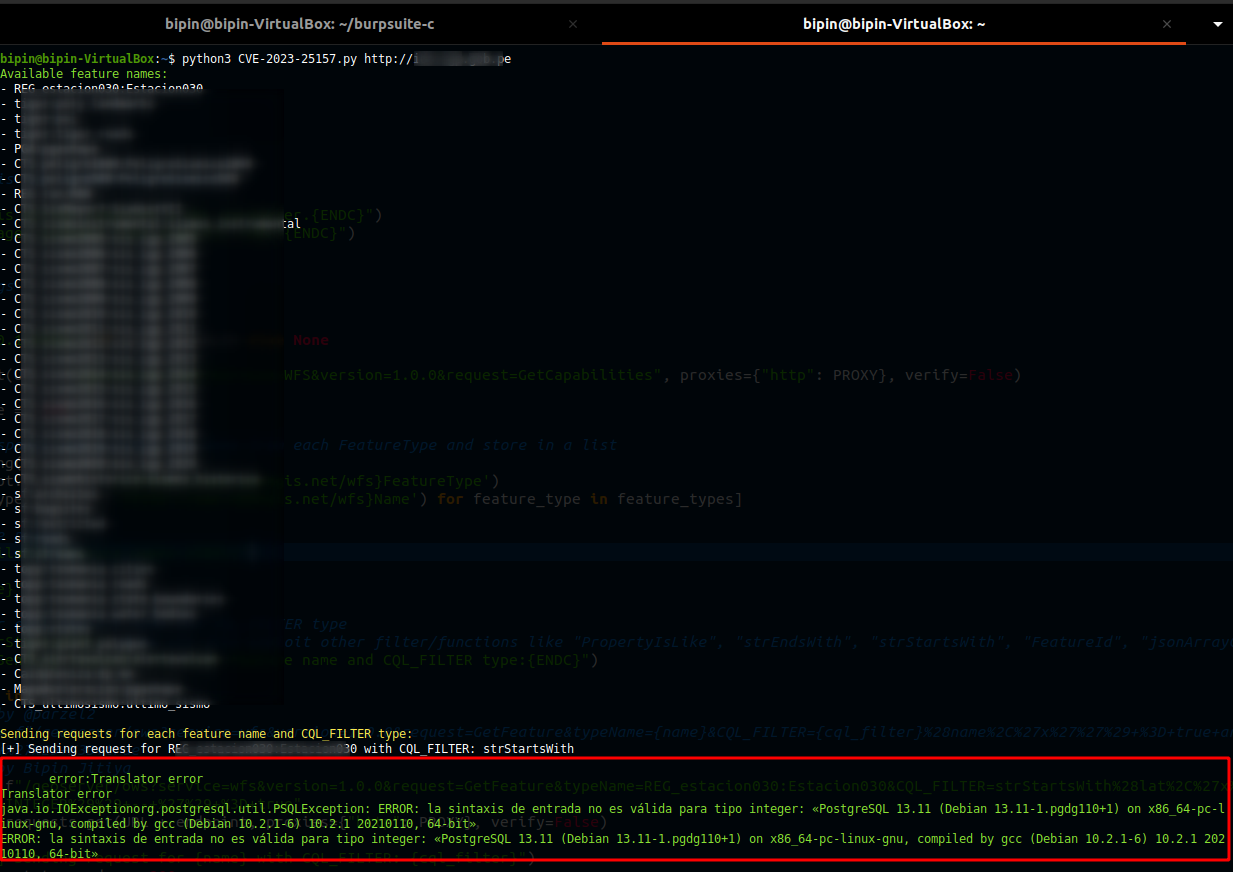 win3zz/cve-2023-25157
CVE-2023-25157 - GeoServer - Injection SQL - PoC
 zcgonvh/cve-2017-7269
module msf corrigé pour cve-2017-7269
 d00movenok/htmlsmuggler
✉️ Générateur & obfuscateur de HTML Smuggling pour vos opérations Red Team
 yt1g3r/cve-2018-8174_exp
CVE-2018-8174_python
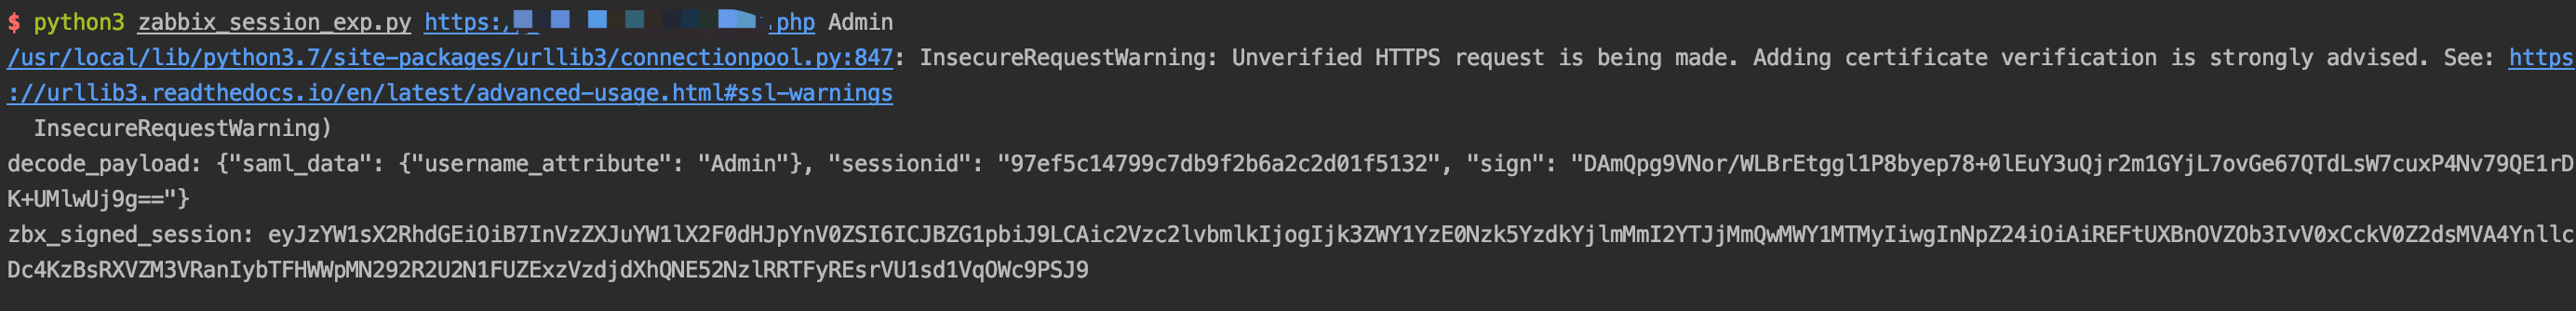 mr-xn/cve-2022-23131
cve-2022-23131 zabbix-saml-bypass-exp
 landgrey/cve-2018-2894
CVE-2018-2894 WebLogic Téléversement de fichiers sans restriction menant à une RCE — Script de vérification
 a-d-team/grafanaexp
Un outil d'exploitation pour la vulnérabilité de lecture arbitraire de fichiers non autorisée dans Grafana (CVE-2021-43798), il peut automatiquement…
 pyroxenites/nextjs_rce_exploit_tool
Exploit pour CVE-2025-55182 & CVE-2025-66478
 spiderlabs/airachnid-burp-extension
Une extension Burp pour tester la vulnérabilité des applications à l'attaque Web Cache Deception
 cuerz/cve-2021-36260
Outil de détection et d'exploitation par lots des vulnérabilités RCE Hikvision
 bishopfox/imperva_gzip_waf_bypass
Exploit pour le contournement d'Imperva Cloud WAF utilisant l'en-tête Content-Encoding gzip pour éviter les règles WAF sur les requêtes HTTP POST.…
 aaronsvk/cve-2020-3956
Exploit PoC pour RCE VMware Cloud Director (CVE-2020-3956)
 tarihub/blackjump
Exploitation non autorisée des vulnérabilités combinées de JumpServer bastion, Exploit for CVE-2023-42442 / CVE-2023-42820 / RCE 2021
 kkirsche/cve-2017-10271
Exploit Python et Metasploit pour la vulnérabilité de désérialisation Oracle WebLogic WLS-WSAT (CVE-2017-10271) avec capacités d'analyse de détection…








