
 #1
Outils spécifiquement conçus pour exploiter les vulnérabilités courantes des applications web (ex. injection SQL, XSS).
Recommandé par Kitploit

 chipik/sap_recon
PoC pour CVE-2020-6287, CVE-2020-6286 (vulnérabilité SAP RECON)
 horizon3ai/cve-2022-39952
Exploit de preuve de concept pour CVE-2022-39952 ciblant Fortinet FortiNAC. Exploite le point de terminaison keyUpload.jsp pour une écriture…
 a-d-team/sharpmemshell
Charges utiles de webshell en mémoire (memshell) .NET implémentées via HttpListener et VirtualPath, compatibles avec le framework de…
 cryptogenic/ps4-6.20-webkit-code-execution-exploit
Un exploit WebKit utilisant CVE-2018-4441 pour obtenir une RCE sur PS4 6.20.
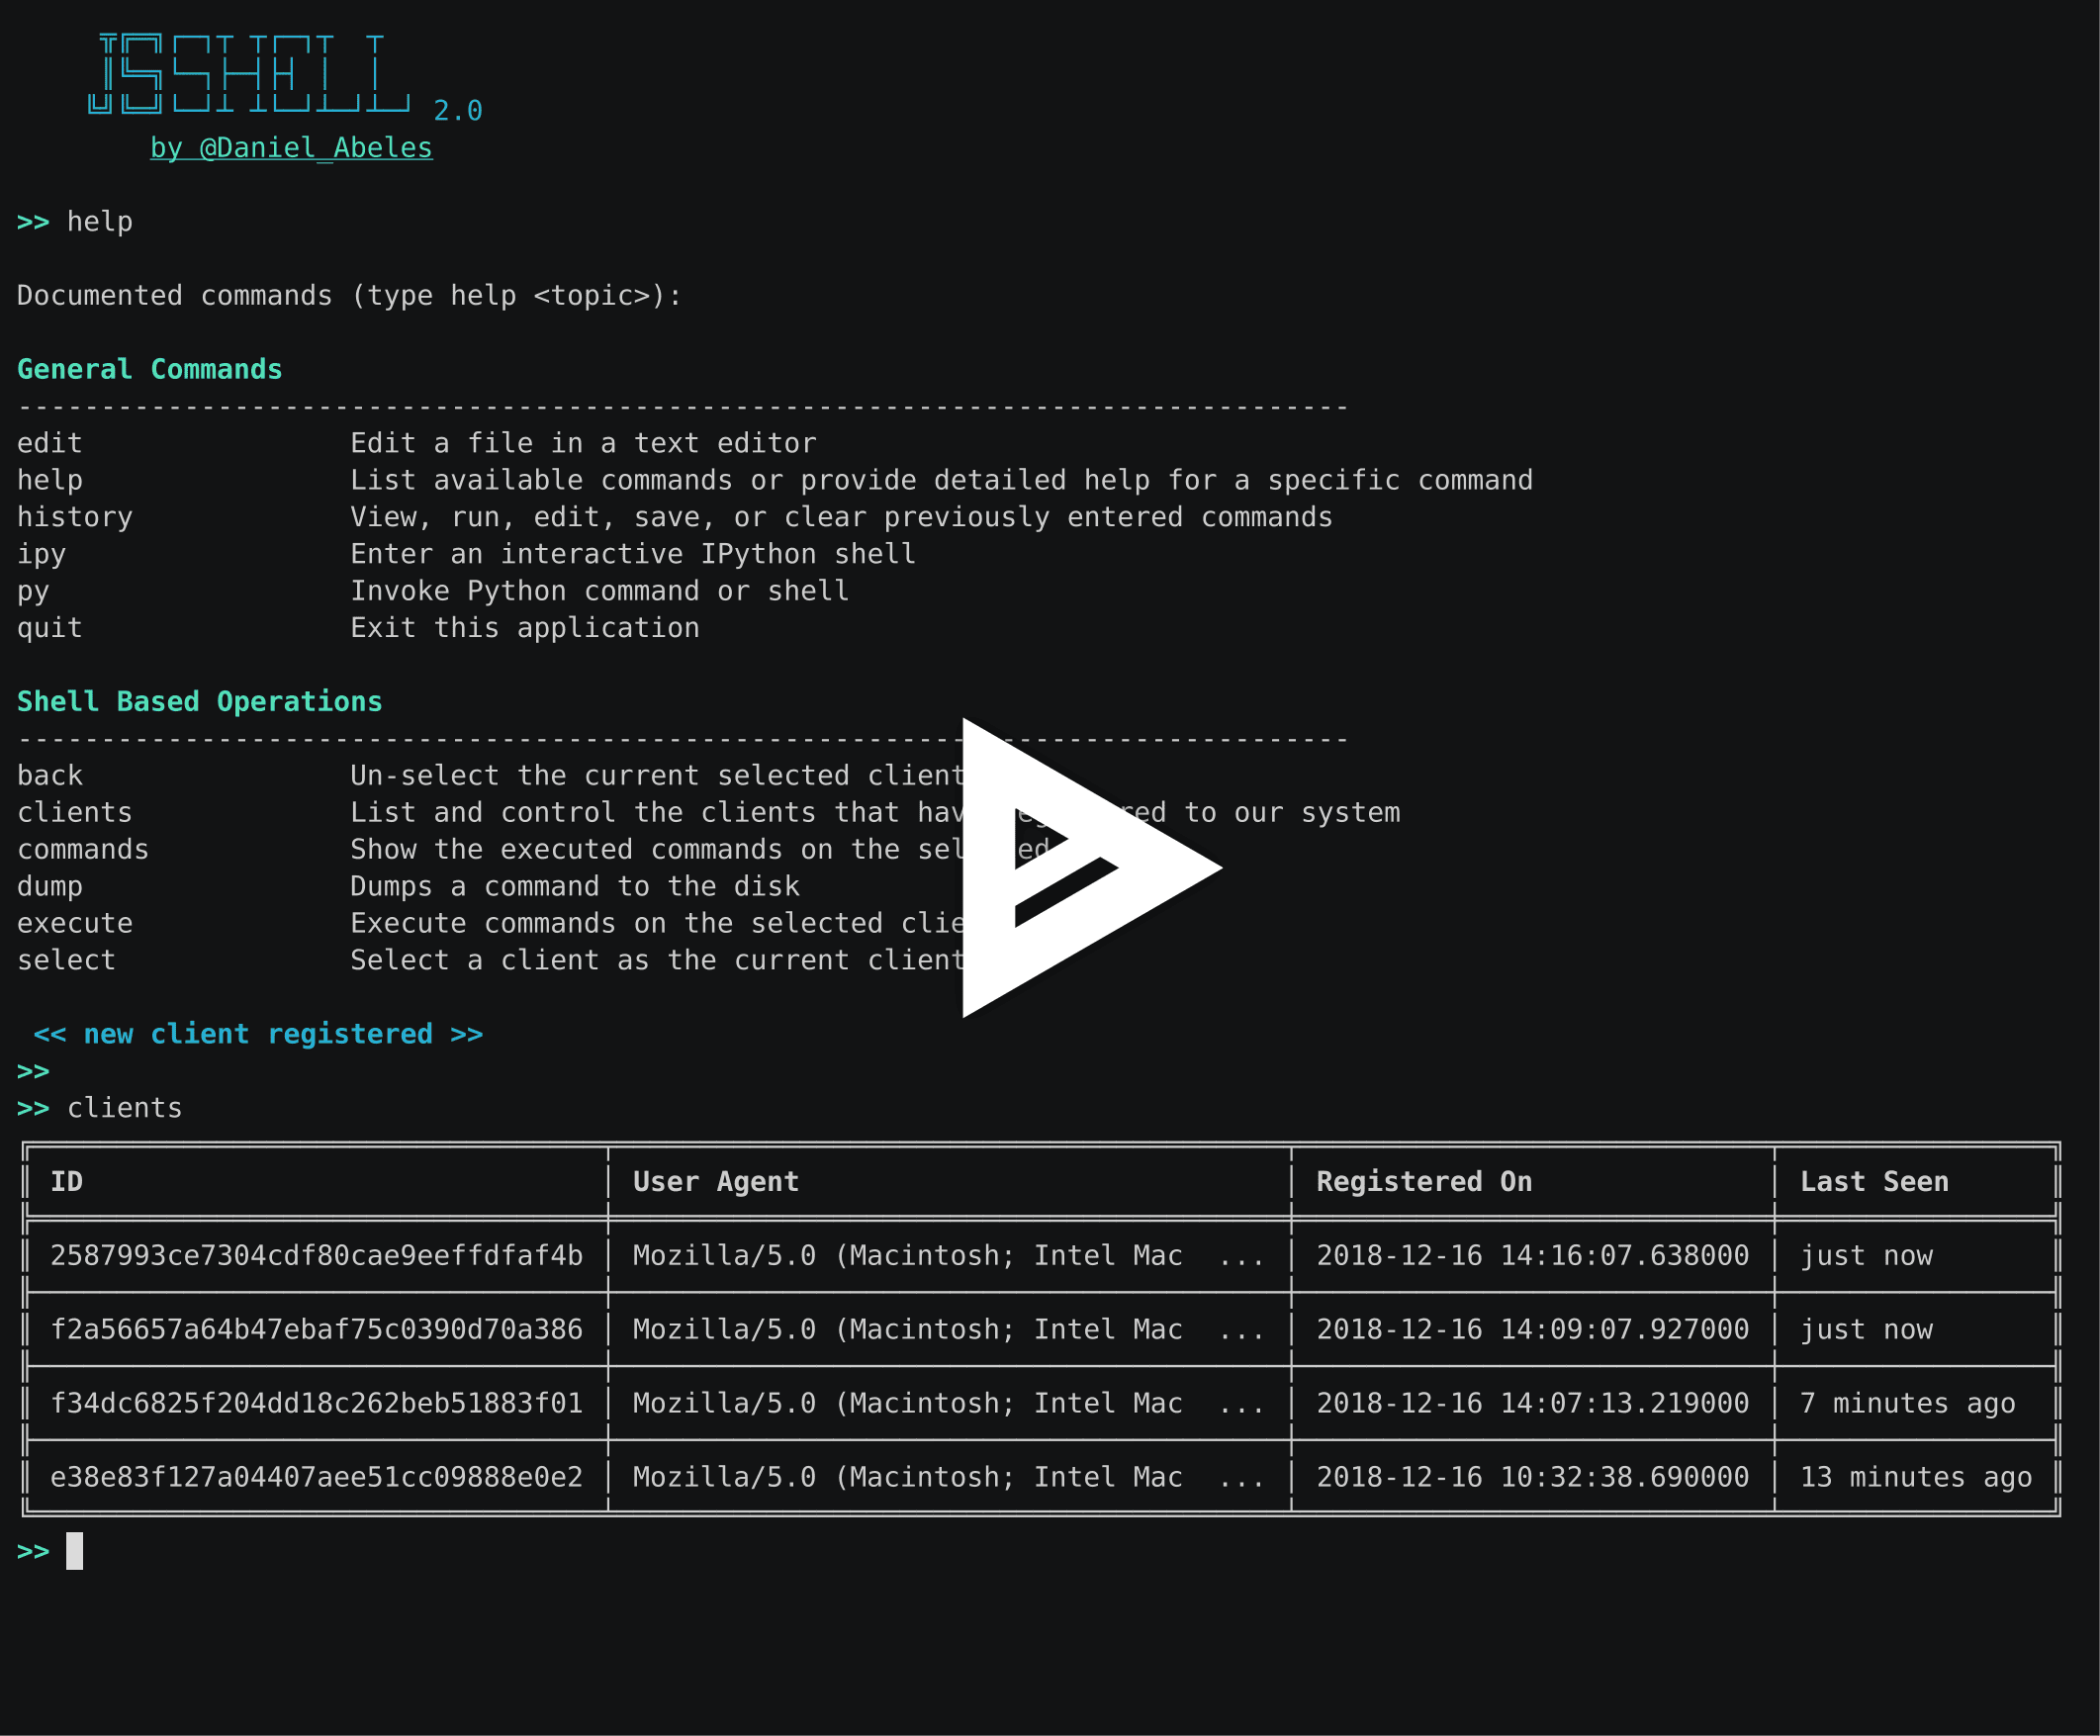 den1al/jsshell
Un shell Web JS interactif multi-utilisateur
 cujanovic/crlf-injection-payloads
Collection de payloads d'injection CRLF rassemblés à partir de rapports de bug bounty, utilisée comme référence pour tester les vulnérabilités…
 lyrebirds/sagemcom-fast-3890-exploit
Exploit pour le modem câble Sagemcom F@ST 3890 exploitant la vulnérabilité Cable Haunt pour obtenir une exécution de code à distance via un…
 synacktiv/php_filter_chains_oracle_exploit
Un CLI pour exploiter les paramètres vulnérables à l'oracle d'erreur basé sur la chaîne de filtres PHP.
 shinthink/blitzstrike
Serveur MCP regroupant une méthodologie de test d'intrusion à trois niveaux : reconnaissance de la surface d'attaque, analyse statique source-to-sink…
 dhmosfunk/cve-2023-25690-poc
CVE 2023 25690 Preuve de concept - configuration vulnérable de mod_proxy sur les versions 2.4.0 - 2.4.55 du serveur HTTP Apache conduit à une…
 dinosn/php-cve-2026-10961x-lab-poc
PHP CVE-2026-109618/109619 — RCE non authentifiée autonome sur PHP 8.5.11 standard (divulgation mémoire in-band PS(id)→cookie + chaîne UAF), échelles…
 s1kr10s/apache-struts-v4
Script d'exploitation ciblant 5 vulnérabilités RCE d'Apache Struts (CVE-2013-2251, CVE-2017-5638, CVE-2017-9805, CVE-2018-11776, CVE-2019-0230) avec…
 hook-s3c/cve-2018-11776-python-poc
Test Python fonctionnel et PoC pour CVE-2018-11776, inclut un laboratoire Docker
 lotus6/confluencememshell
Outil d'exploitation pour les CVE Confluence 2021, 2022, 2023, prenant en charge l'exécution de commandes, l'injection de memory shell Godzilla et…
 hackmanit/tinja
TInjA est un outil CLI pour tester les pages web afin de détecter les vulnérabilités d'injection de templates et prend en charge 44 des moteurs de…
 sherlocksecurity/vmware-cve-2022-22954
POC pour VMWARE CVE-2022-22954
 maxpl0it/cve-2020-0674-exploit
Ceci est un exploit pour CVE-2020-0674 qui s'exécute sur la version x64 d'IE 8, 9, 10 et 11 sous Windows 7.
 horizon3ai/cve-2021-38647
Exploit de preuve de concept pour CVE-2021-38647 (OMIGOD), une vulnérabilité d'exécution de code à distance non authentifiée dans l'agent OMI…








