
 #1
Outils spécifiquement conçus pour exploiter les vulnérabilités courantes des applications web (ex. injection SQL, XSS).
Recommandé par Kitploit
 exodusintel/cve-2019-5786
FileReader Exploit
 dinosn/fastjson-jsontype-rce-lab
Laboratoires Docker + scanner défensif pour la RCE de fastjson par chargement de classe à distance. fastjson 1.2.66-1.2.83 : sonde de ressource…
 paradoxis/flask-unsign
Outil en ligne de commande pour récupérer, décoder, attaquer par force brute et forger les cookies de session d'une application Flask en devinant les…
 al1ex/cve-2021-22205
CVE-2021-22205& GitLab CE/EE RCE
 weev3/lkwa
Laboratoire d'attaques web moins connu
 bobtheshoplifter/spring4shell-poc
Spring4Shell Preuve de concept / et application vulnérable CVE-2022-22965

 jas502n/cnvd-c-2019-48814
WebLogic wls9-async désérialisation vulnérabilité d'exécution de commandes à distance
 milo2012/cve-2018-13379
CVE-2018-13379
 jas502n/cve-2020-14882
Exploit RCE non autorisé pour Weblogic CVE-2020-14882 avec contournement de correctif, exécution de commandes et déploiement de webshell pour les…
 appsecco/vulnerable-mcp-servers-lab
Une collection de serveurs volontairement vulnérables pour apprendre les serveurs MCP de Pentesting.
 horizon3ai/cve-2021-21972
Preuve de concept d'exploitation pour vCenter CVE-2021-21972
 ynsmroztas/nextrce
Outil d'exploitation React Shell et Next.js RSC (CVE-2025-55182)
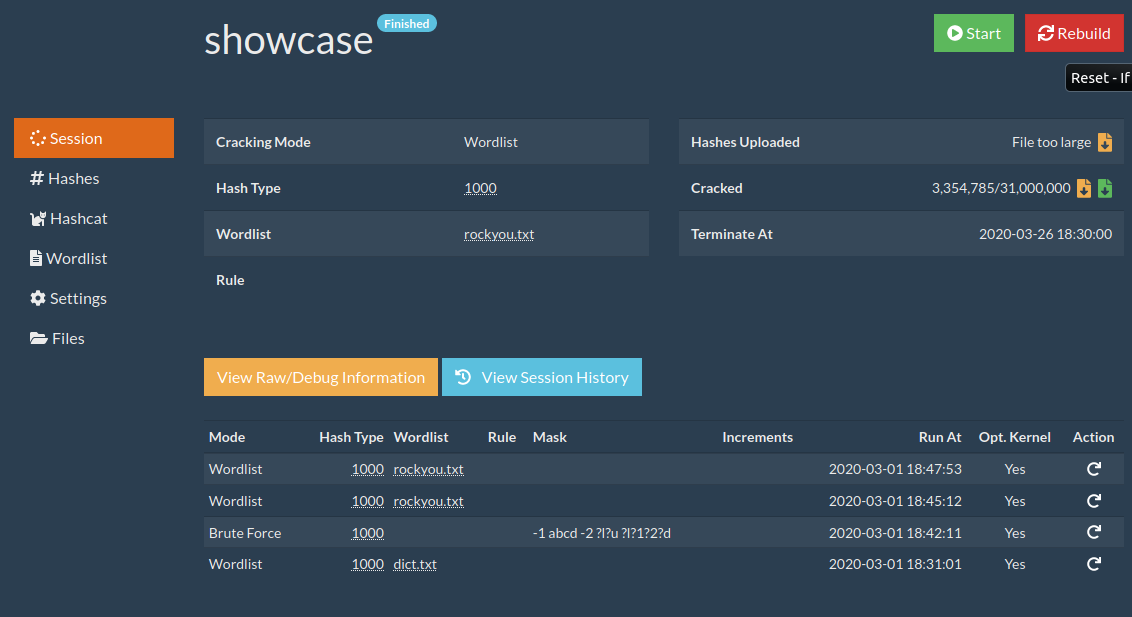 ctxis/crackerjack
CrackerJack / Interface Web Hashcat / Context Information Security
 bdblackhat/admin-panel-finder
Script Python pour découvrir les URL des panneaux d'administration de sites web, facilitant la reconnaissance de sécurité et les tests d'intrusion.
 paralelo14/google_explorer
Outil d'exploitation massive en Python
 teycir/burpapisecuritysuite
Extension Burp Suite pour les tests de sécurité des API avec 15 types d'attaques, 108+ payloads, fuzzing intelligent, détection BOLA/IDOR,…
 yt1g3r/cve-2020-0688_exp
CVE-2020-0688_EXP Payload à déclenchement automatique & méthode de chiffrement








