
 #1
Outils spécifiquement conçus pour exploiter les vulnérabilités courantes des applications web (ex. injection SQL, XSS).
Recommandé par Kitploit

 hktalent/spring-spel-0day-poc
spring-cloud / spring-cloud-function,spring.cloud.function.routing-expression,RCE,0day,0-day,POC,EXP,CVE-2022-22963
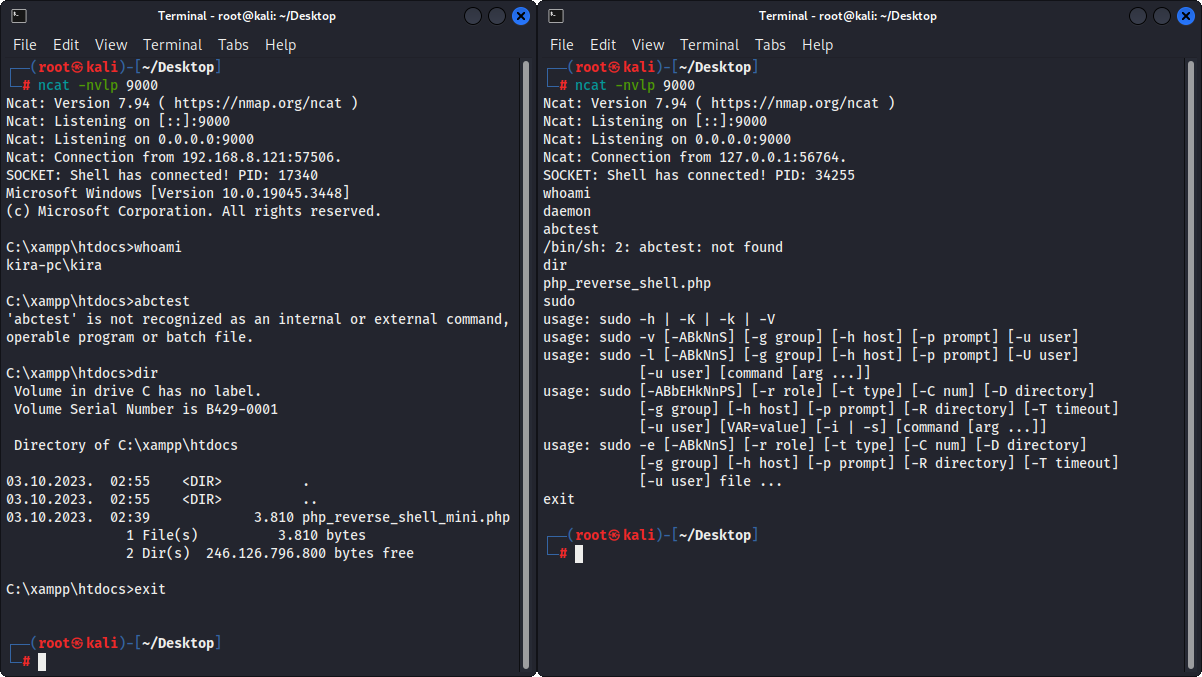 ivan-sincek/php-reverse-shell
Shells PHP fonctionnant sur Linux, macOS et Windows.
 wofeiwo/webcgi-exploits
Exploits d'interfaces web CGI multilingues.
 dzonerzy/gowapt
Test de pénétration d'application web en Go
 its-arun/cve-2022-39197
Exploit de preuve de concept pour CVE-2022-39197, permettant l'exécution de code à distance contre CobaltStrike <= 4.7.1 via une charge utile SVG…
 mwielgoszewski/python-paddingoracle
Un API portable d'exploitation d'oracle de padding
 teycir/burpapisecuritysuite
Extension Burp Suite pour les tests de sécurité des API avec 15 types d'attaques, 108+ payloads, fuzzing intelligent, détection BOLA/IDOR,…
 opaxial/cve-2026-9830
CVE-2026-9830 Preuve de concept
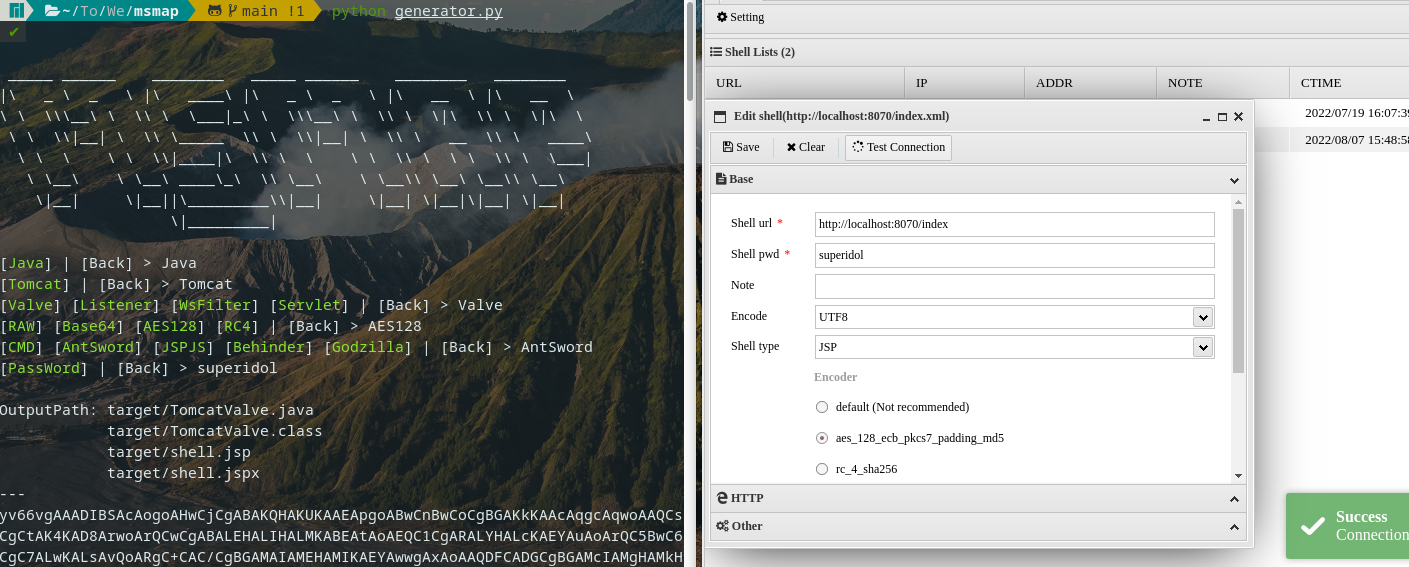 hosch3n/msmap
Générateur modulaire de webshell mémoire prenant en charge les conteneurs Java (Tomcat, Spring, WebLogic) avec plusieurs types de shells, encodeurs…
 soltanali0/cve-2025-53770-exploit
Outil d'exploitation d'injection de WebPart SharePoint
 dmontgomery40/pentest-mcp
NOT for educational purposes: An MCP server for professional penetration testers including STDIO/HTTP/SSE support, nmap, go/dirbuster, nikto, JtR,…
 tarlogicsecurity/chankro
Outil pour contourner disable_functions et open_basedir
 zierax/grafana-final-scanner
Scanner Grafana avec tous les CVE publics que j'ai rassemblés dans un seul script pour faciliter les tests de Grafana
 silverfoxx/pwnstar
PwnSTAR (Pwn SofT-Ap scRipt) - pour tous vos besoins en faux points d'accès !
 hoodoer/js-tap
Balises JavaScript et C2 à utiliser pour les charges utiles XSS ou les implants de post-exploitation sur les serveurs d'applications web ou les…
 raghavd3v/crlfsuite
Le scanner d'injection CRLF (découpage de réponse HTTP) le plus puissant.
 codewatchorg/sqlipy
SQLiPy est un plugin Python pour Burp Suite qui intègre SQLMap à l'aide de l'API SQLMap.
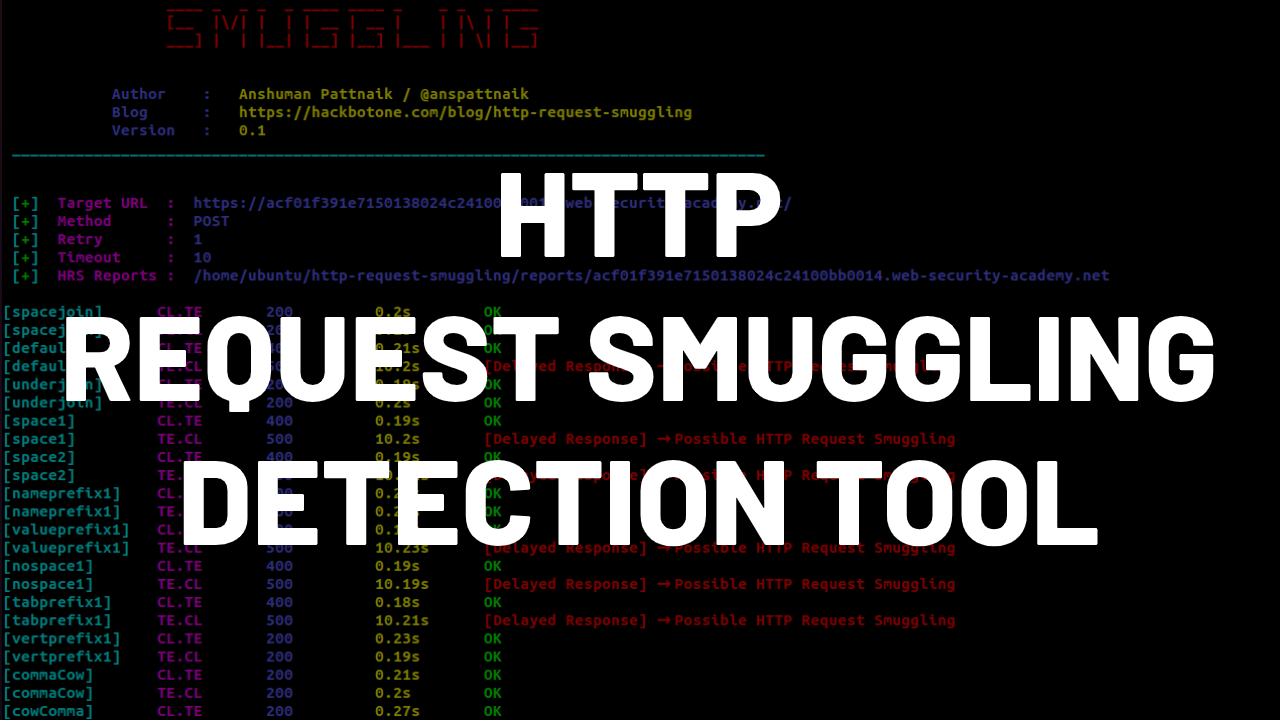 anshumanpattnaik/http-request-smuggling
Outil CLI pour détecter les vulnérabilités de contrebande de requêtes HTTP (HTTP Request Smuggling) à l'aide d'une analyse de délai temporel, avec…








