
 #1
Outils automatisés pour la détection des vulnérabilités connues dans les systèmes et applications.
Recommandé par Kitploit

 rxerium/bug-bounty-tools
Un script BASH pour automatiser l'installation des outils de bug bounty les plus populaires
 isee857/cve-2024-50379-poc
Script de détection par lot pour la vulnérabilité d'exécution de code à distance par condition de concurrence CVE-2024-50379 d'Apache Tomcat. Prend…
 califio/ngxray
ngxray — scanner de sécurité de configuration nginx
 wi3memake/react2shell-scanner
Framework d'évaluation de sécurité en ligne de commande pour les applications React et Next.js, analysant les composants serveur React pour détecter…
 night-have-dreams/php-cgi-injector
Un outil de test de sécurité pour CVE-2024-4577 et CVE-2024-8926
 souravbaghz/scanginx
Scanner pour Nginx - Vulnérabilité de débordement d'entier à distance
 afine-com/glassworm-hunter
Détecte les payloads d'attaque de la chaîne d'approvisionnement GlassWorm en analysant les extensions VS Code, les packages npm/PyPI et les dépôts…
 kapejod/rtpnatscan
Scanner CLI minimal qui sonde les proxies RTP et les helpers NAT à la recherche de la vulnérabilité de vol de NAT, aidant les administrateurs VoIP à…
 adityaks/melee
Outil basé sur Python pour détecter les infections par rançongiciel et les codes malveillants dans les instances MySQL. Effectue des reconnaissances,…
 murrez/cve-2026-88772
PoC Python pour CVE-2026-88772 qui identifie Citrix NetScaler ADC/Gateway, compare les versions de build aux versions corrigées et sonde l'exposition…
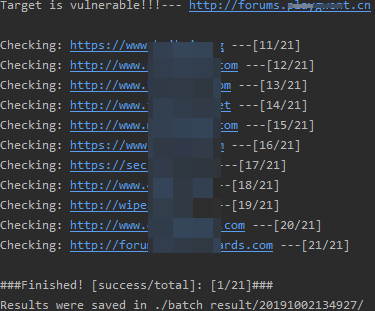 thelsa/vbulletin5-rce
CVE-2019-16759 vbulletin 5.0.0 à 5.5.4 RCE avant authentification
 mr-r3b00t/notproxyshellhunter
Vérifier NotProxyShell CVE-2022-40140 & CVE-2022-41082
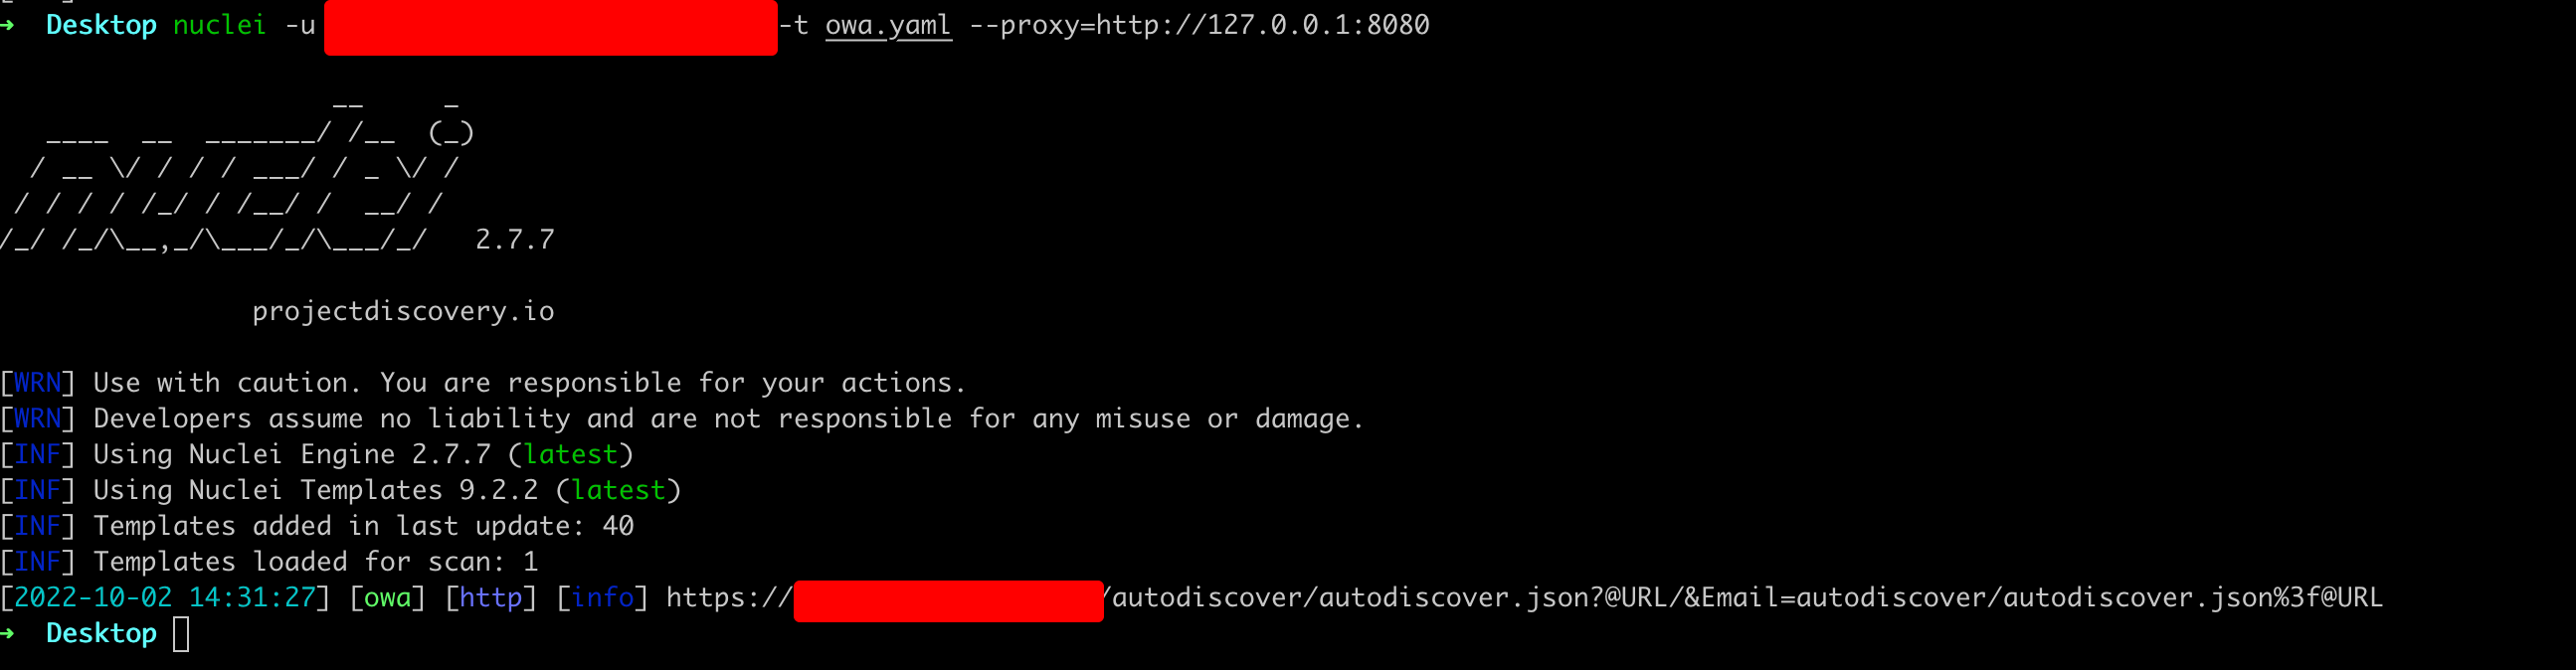 numanturle/cve-2022-41040
Modèle nuclei CVE-2022-41040
 machine1337/hackguard
SCANNEUR DE VULNÉRABILITÉS D'APPLICATIONS WEB RAPIDE écrit en python3
 dani87/ntpscanner
Scanne les serveurs NTP pour la vulnérabilité d'amplification DDOS NTP CVE-2013-5211.
 maverickaayush/onus
Plateforme VAPT hébergée localement et isolée du réseau, qui exécute 8 modules de scan en parallèle, attribue des scores déterministes aux résultats…
 aishee/scan-dirtycow
Scannez le noyau avec vuls pour CVE-2016-5195 - DirtyCow
 adamsjack711-ux/pkgxray
Pre-install security for AI agents, npm packages, and MCP servers. Zero-dep local static analysis; normal scans never execute package code.








