
 #1
Outils automatisés pour la détection des vulnérabilités connues dans les systèmes et applications.
Recommandé par Kitploit
 brut-security/cve-2024-4879
CVE-2024-4879 - Vulnérabilité d'injection de template Jelly dans ServiceNow
 agentsid-dev/agentsid-scanner
Scanner de sécurité pour les serveurs MCP. Évalue l'authentification, les permissions, les risques d'injection et la sécurité des outils. Le phare de…
 gensecaihq/cve-2024-3094-vulnerability-checker-fixer
Script shell et playbook Ansible pour détecter et corriger CVE-2024-3094 dans xz-utils en vérifiant les versions de paquets, en mettant à niveau ou…
 ntanwir10/guardscan
100% Free & Open Source • Privacy-First Security Scanning and AI Code Review CLI
 jax7sec/s2-062
# Scanner et exploit basé sur Python pour Apache Struts2 S2-062 (CVE-2021-31805) exécution de code à distance, prenant en charge l'analyse par lots…
 immune-gmbh/tpm-vuln-checker
Vérifie les vulnérabilités TPM
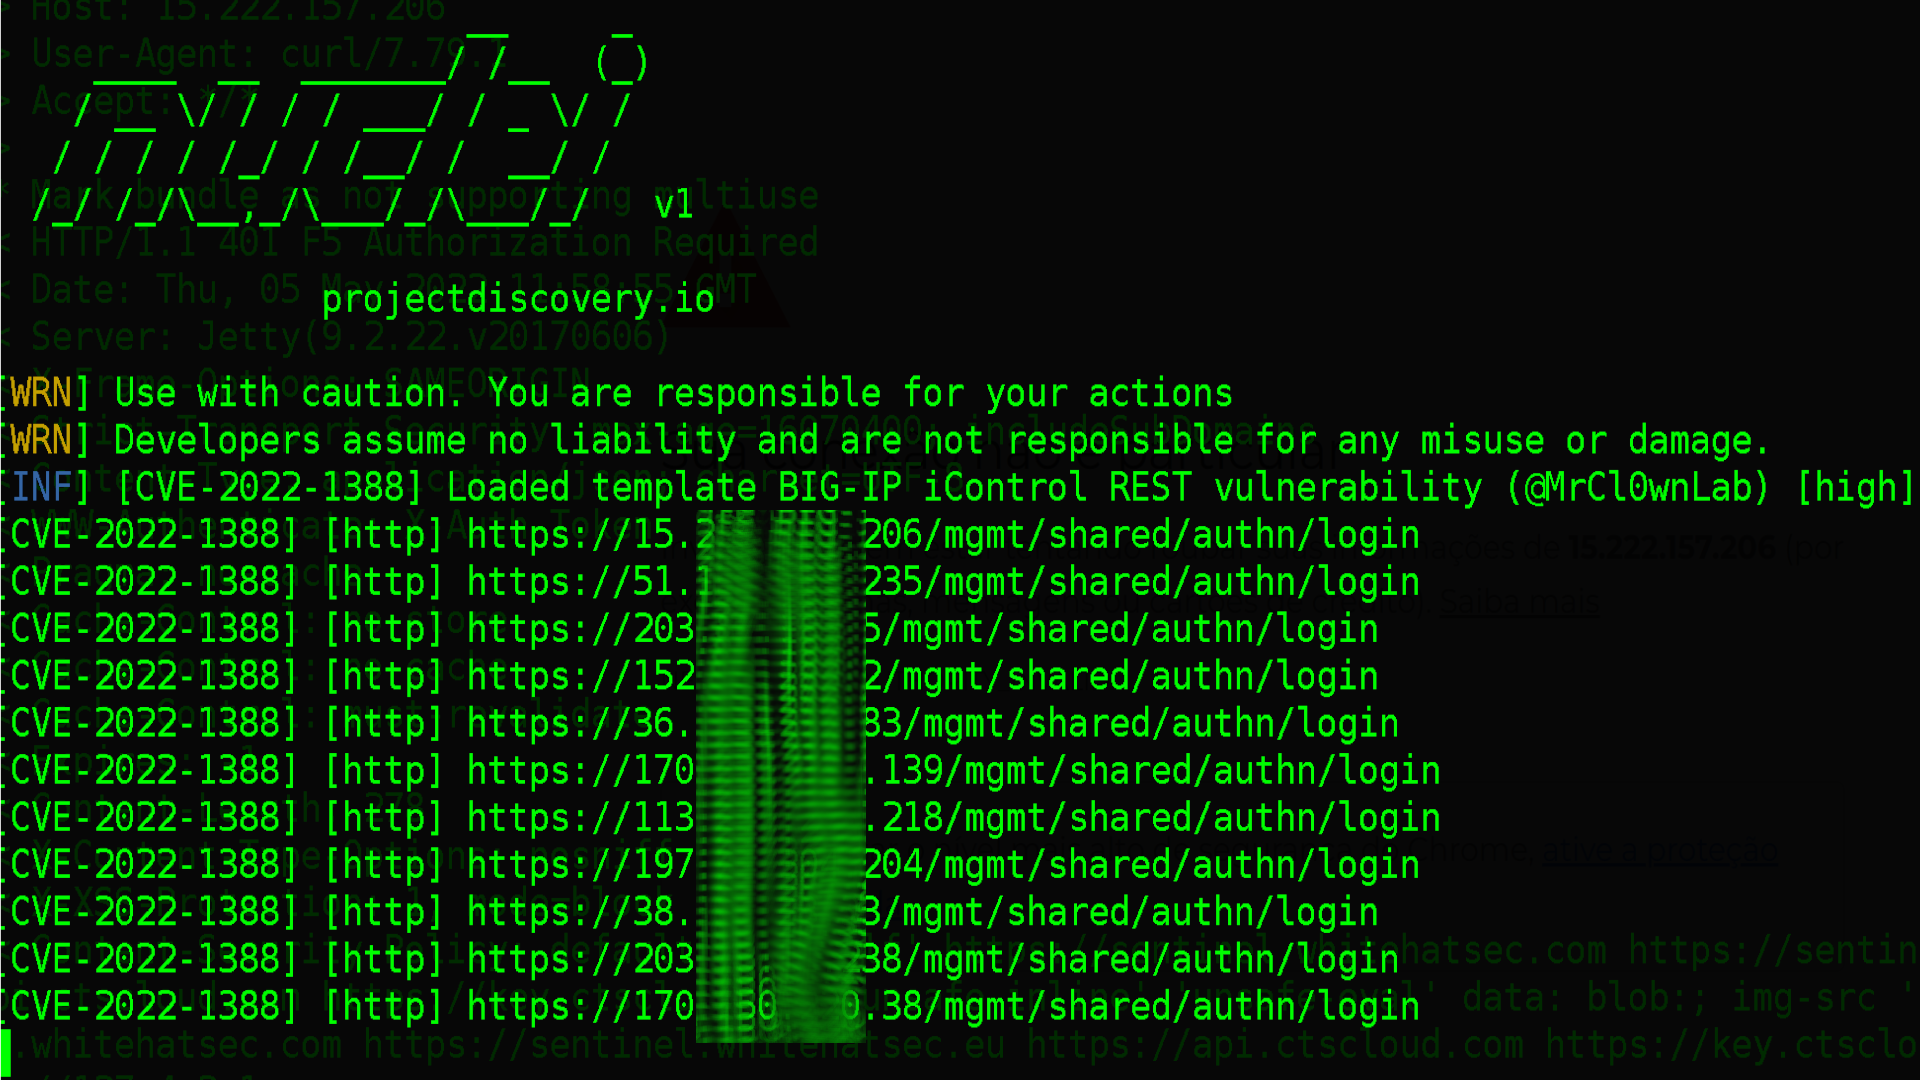 mrcl0wnlab/nuclei-template-cve-2022-1388-big-ip-icontrol-rest-exposed
Cette vulnérabilité peut permettre à un attaquant non authentifié disposant d'un accès réseau au système BIG-IP via le port de gestion et/ou les…
 onapsis/cve-2020-6287_recon-scanner
Analyseur de vulnérabilités en boîte noire et analyseur d'indicateurs de compromission pour CVE-2020-6287 (RECON) dans les applications SAP NetWeaver…
 owasp/abap-code-scanner
Analyseur de code ABAP
 shadow0ps/cve-2023-20198-scanner
Ceci est un scanner d'empreintes de webshell conçu pour identifier les implants sur les WebUI Cisco IOS XE affectés par CVE-2023-20198 et…
 sensepost/cve-2025-64446
Un scanneur pour la vulnérabilité FortiNet CVE-2025-64446
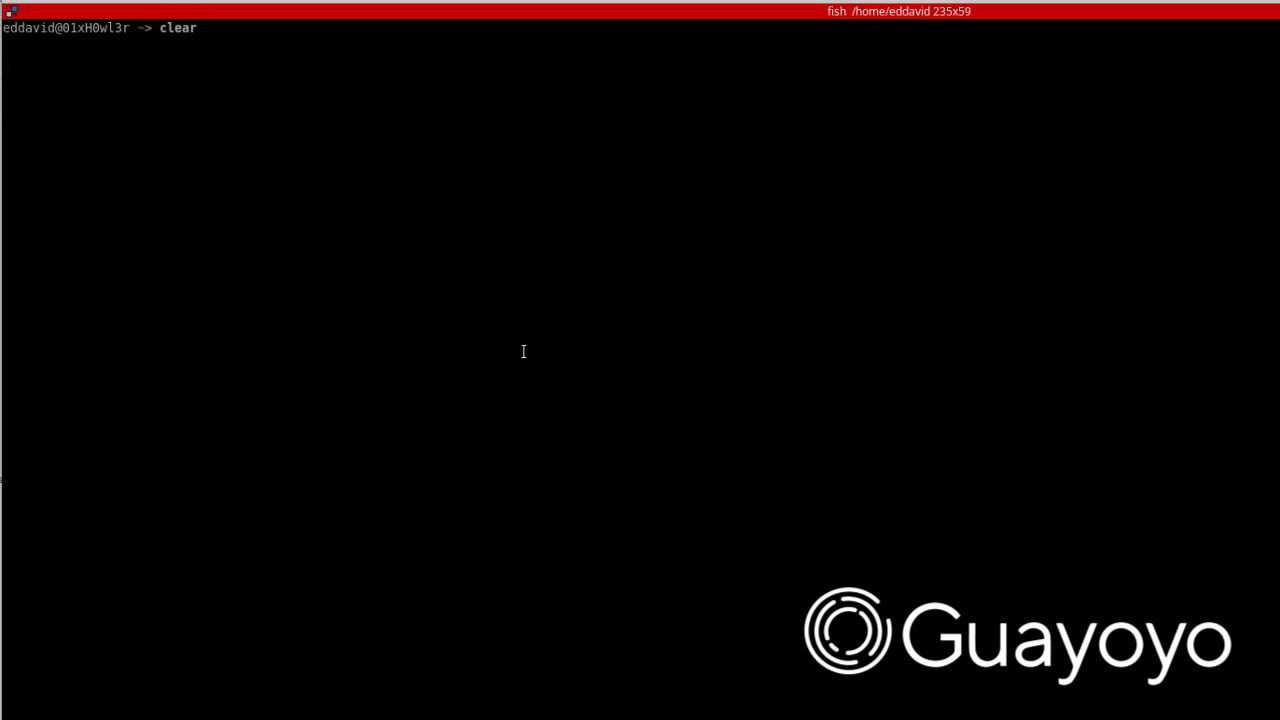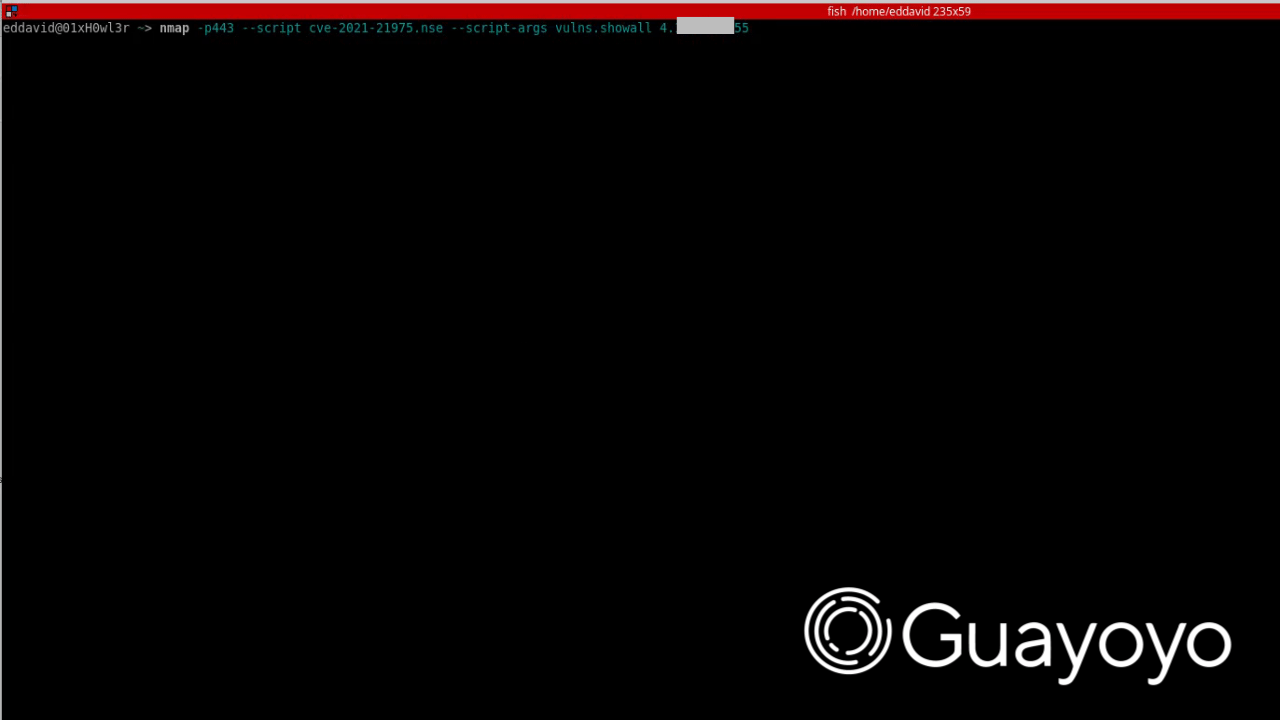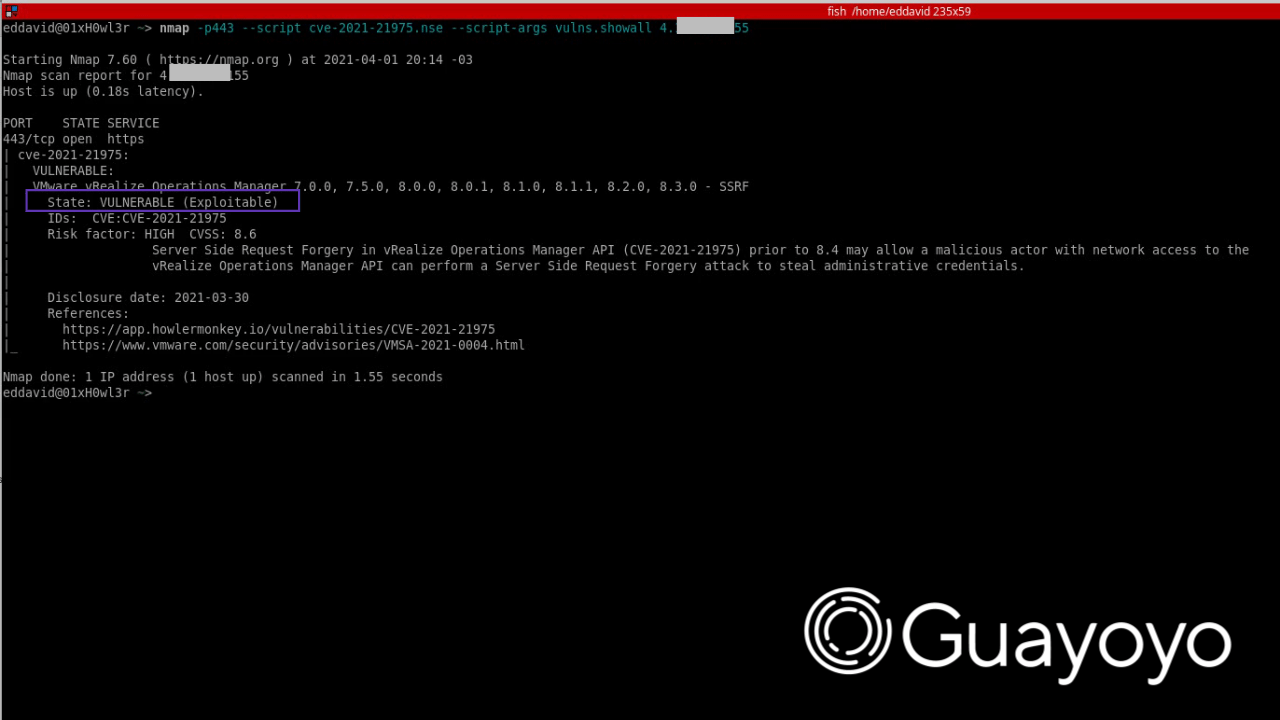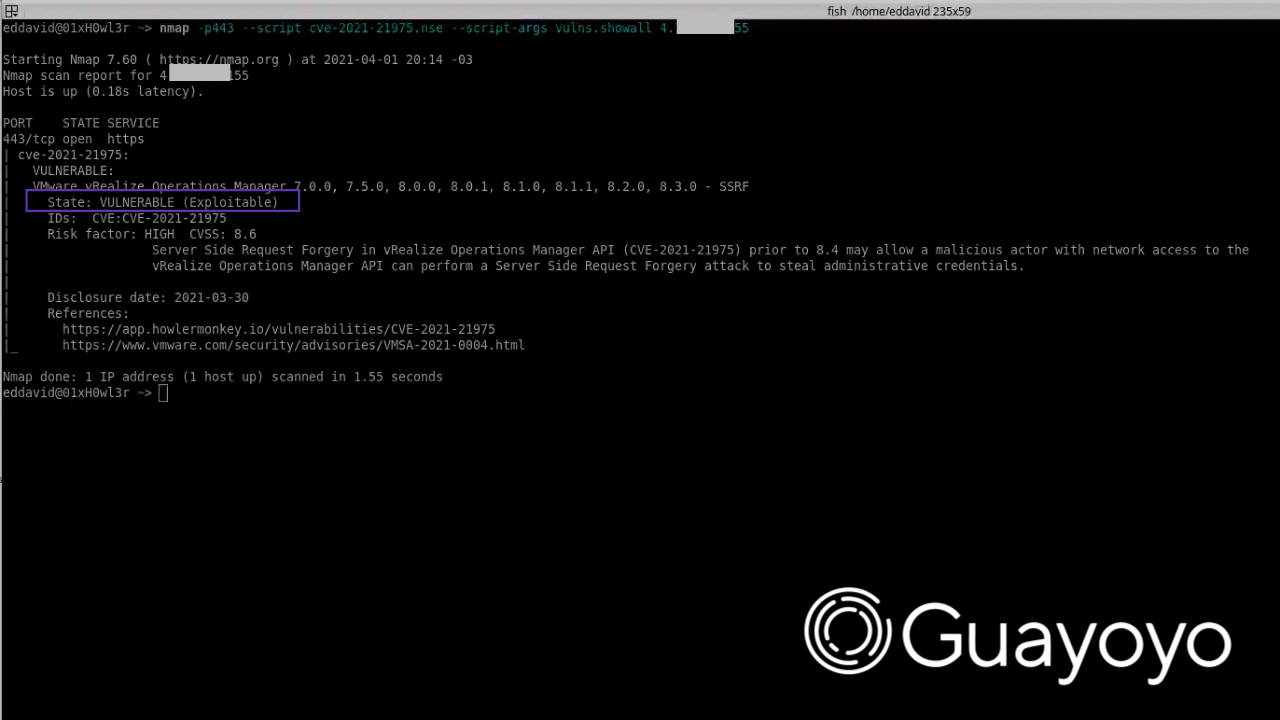 guayoyocyber/cve-2021-21975
Script Nmap pour vérifier la vulnérabilité CVE-2021-21975
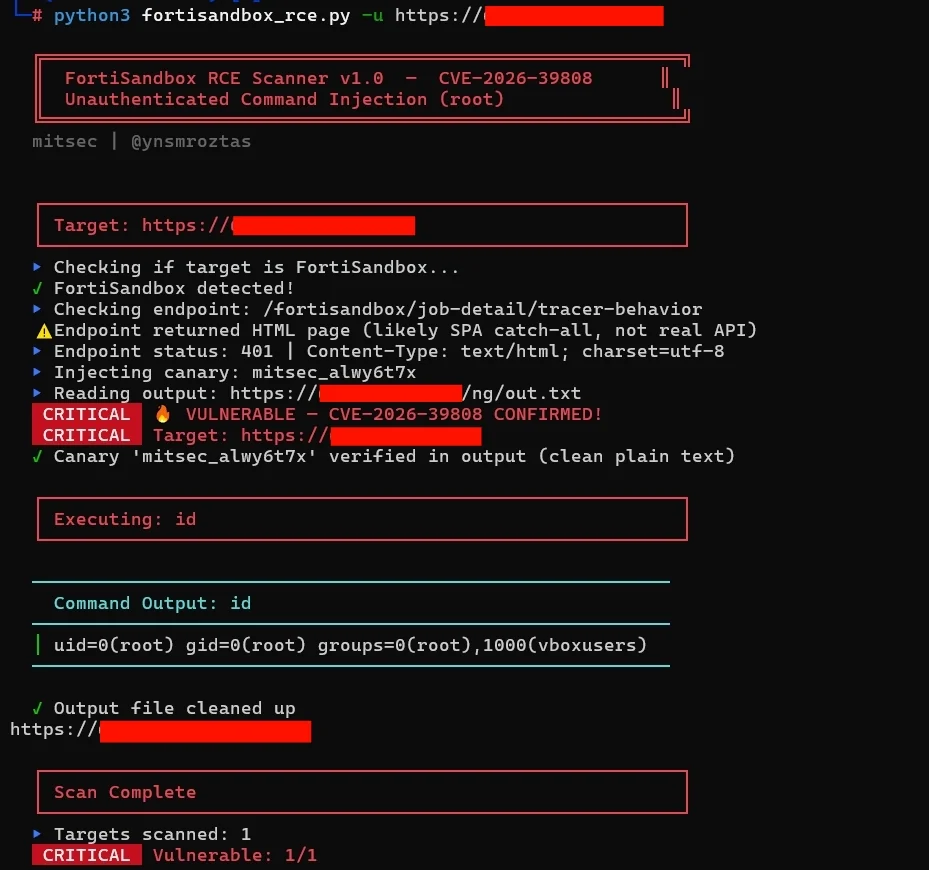 ynsmroztas/fortisandbox-rce-exploit-cve-2026-39808
Scanner RCE non authentifié pour FortiSandbox CVE-2026-39808 avec vérification basée sur canary, exécution de commandes et intégration pipeline pour…
 sweelg/cve-2023-1454-jeecg-boot-qurestsql-sqlvuln
jmreport/qurestSql POC de scan en masse d'injection SQL non autorisée. Jeecg-Boot est une plateforme de développement rapide basée sur Spring Boot et…
 watchtowrlabs/watchtowr-vs-freepbx-cve-2025-57819
Python-based detection artifact generator for CVE-2025-57819, exploiting FreePBX pre-auth RCE via SQL injection and auth bypass to deploy webshells…
 ethicalhackingplayground/crlfmap
CRLFMap est un outil pour trouver des vulnérabilités HTTP Splitting
 murphysecurity/libwebp-checker
Un outil pour trouver des libwebp vulnérables (CVE-2023-4863)
 chen-keinan/mesh-kridik
Vérificateur de sécurité automatisé pour les clusters Kubernetes avec le maillage de services Istio, appliquant les bonnes pratiques via les…








