
 #1
Outils automatisés pour la détection des vulnérabilités connues dans les systèmes et applications.
Recommandé par Kitploit
 ivre/ivre
Framework de reconnaissance réseau. Construisez vos propres alternatives auto-hébergées et entièrement contrôlées à Shodan / ZoomEye / Censys et…
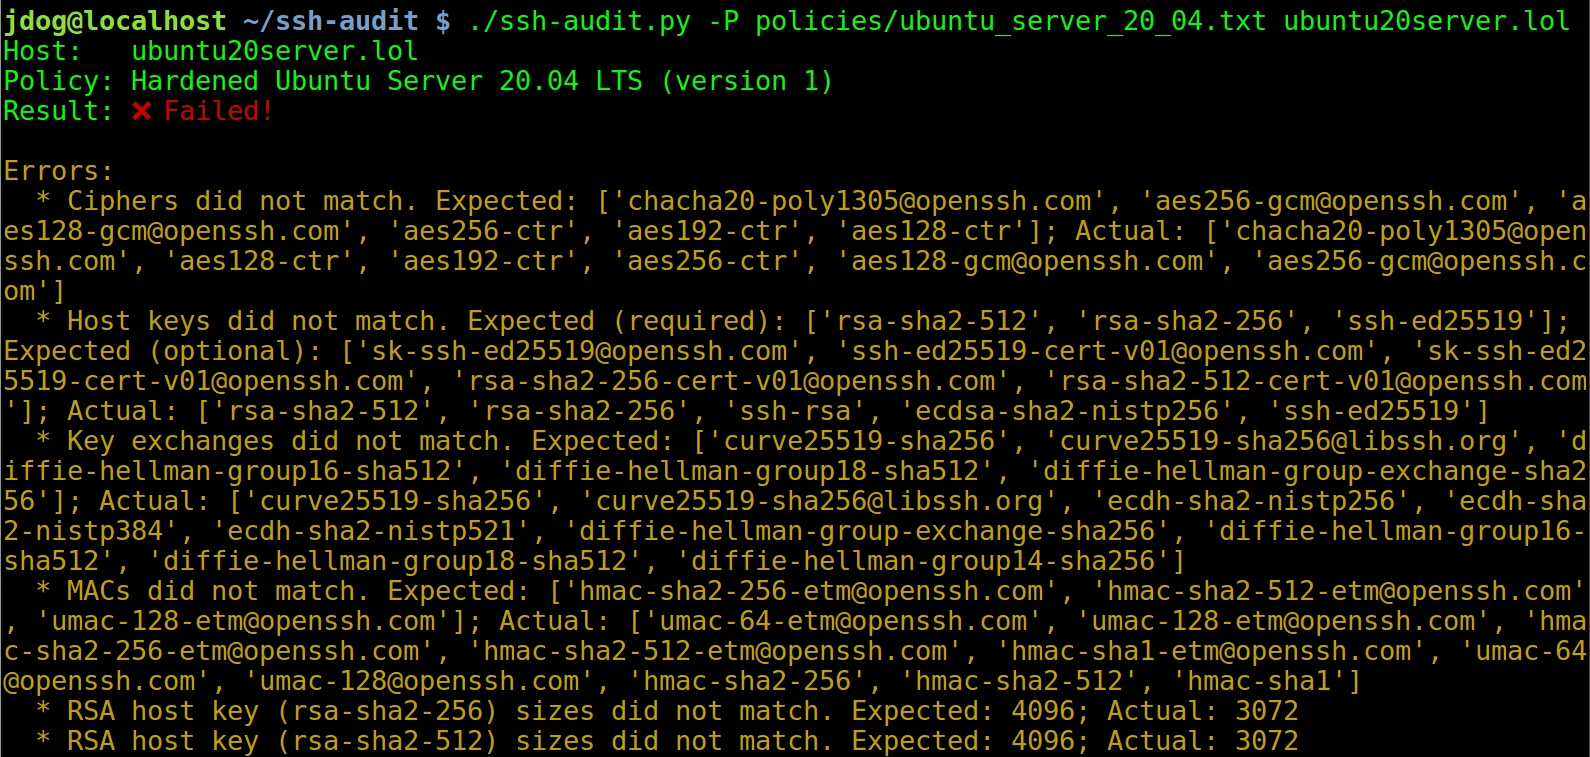 jtesta/ssh-audit
SSH server & client security auditing (banner, key exchange, encryption, mac, compression, compatibility, security, etc)
 samugit83/redamon
Autonomous AI red team framework that chains reconnaissance, exploitation, and post-exploitation into a single pipeline, then triages findings,…
 andresriancho/w3af
Scanner de sécurité d'applications web open-source qui identifie et exploite plus de 200 vulnérabilités, notamment XSS, injection SQL et exécution de…
 e-m-b-a/emba
EMBA - L'analyseur de sécurité du firmware
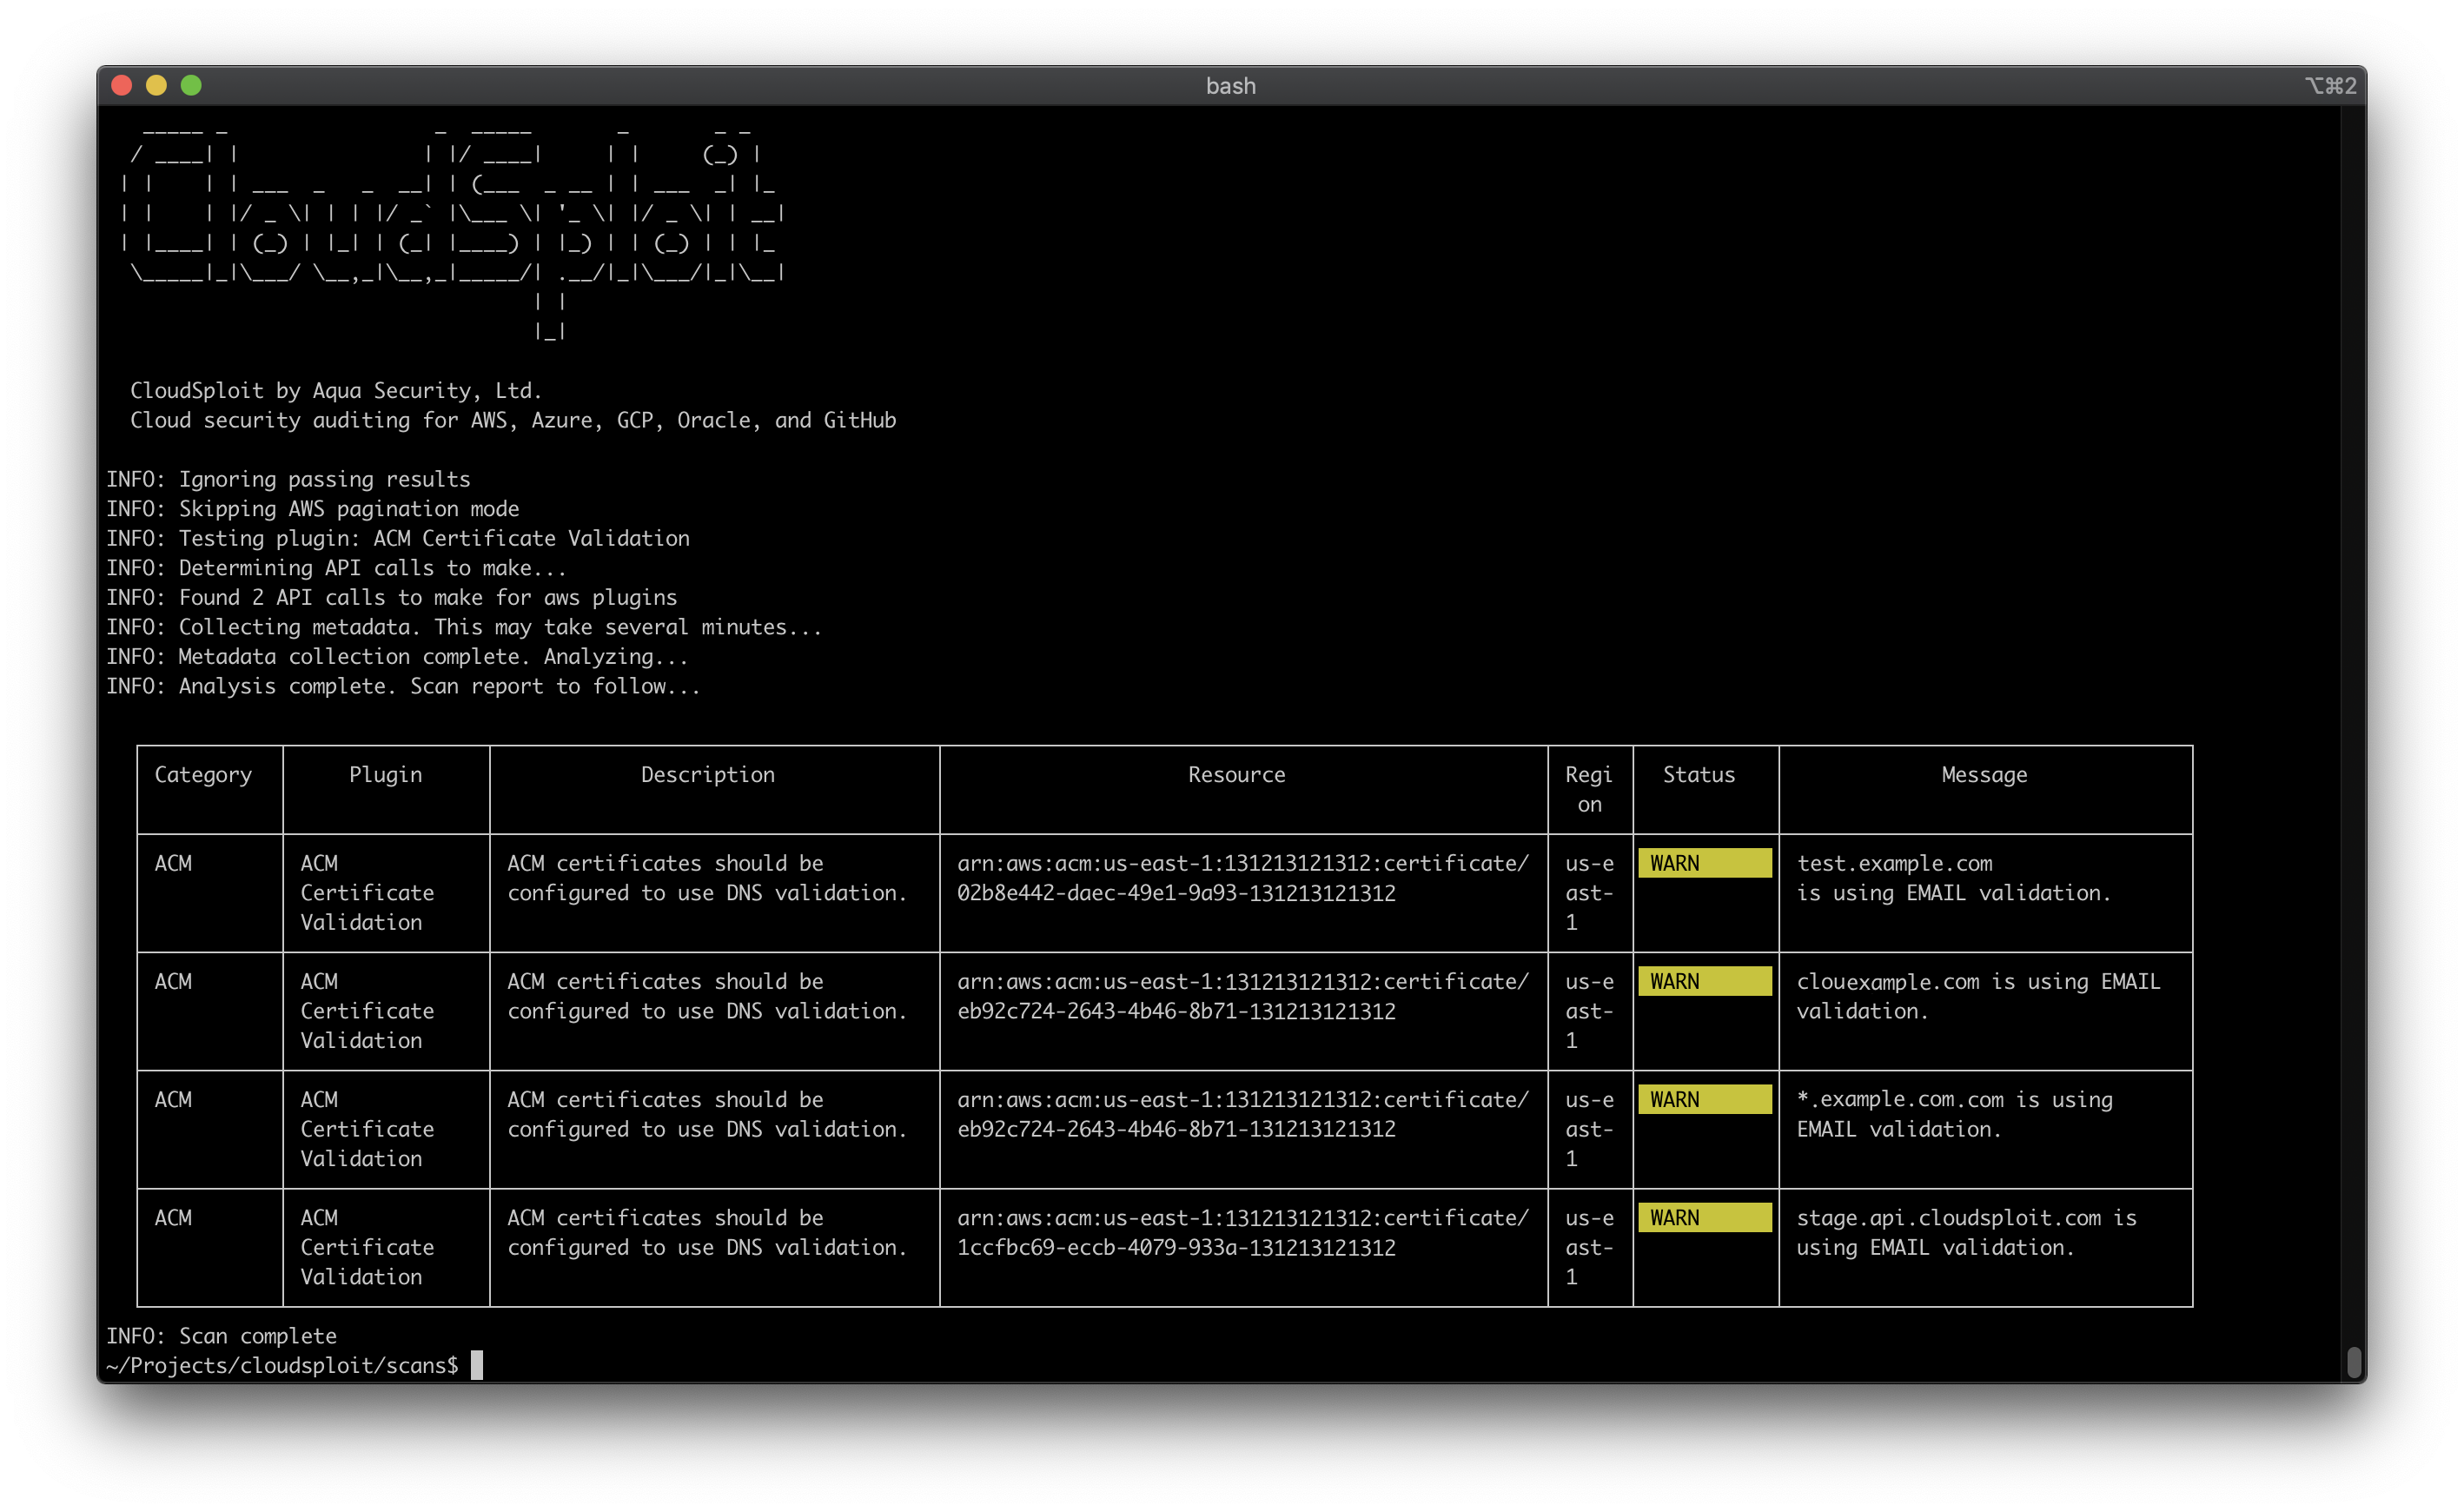 aquasecurity/cloudsploit
Scanner de posture de sécurité multi-cloud qui audite AWS, Azure, GCP et OCI pour les mauvaises configurations, les violations de conformité (HIPAA,…
 google/osv.dev
Base de données open source de vulnérabilités et service de triage.
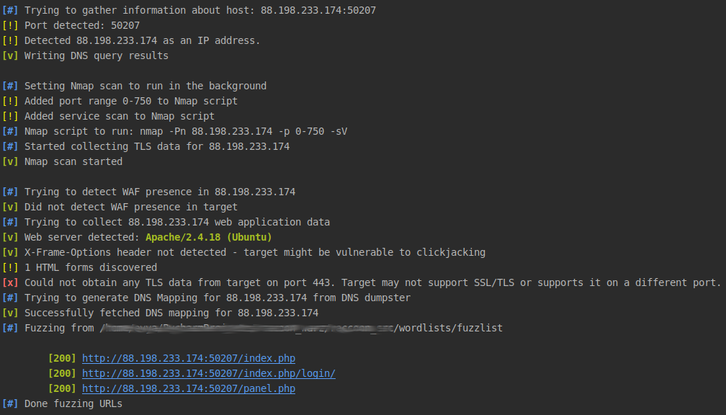 evyatarmeged/raccoon
Un outil de sécurité offensive haute performance pour la reconnaissance et le scan de vulnérabilités
 apurvsinghgautam/dark-web-osint-tools
Outils OSINT pour le Dark Web
 cyberstrikeus/cyberstrike
Agent IA autonome de red team pour les tests d'intrusion avec 13+ agents spécialisés, 120+ cas de test OWASP et intégration MITRE ATT&CK. Prend en…
 13o-bbr-bbq/machine_learning_security
Code source sur l'apprentissage automatique et la sécurité.
 netwrix/pingcastle
Outil d'évaluation des risques de sécurité Active Directory qui évalue les vulnérabilités, les mauvaises configurations et la maturité en utilisant…
 deepfence/threatmapper
Plateforme Open Source de protection des applications cloud natives (CNAPP)
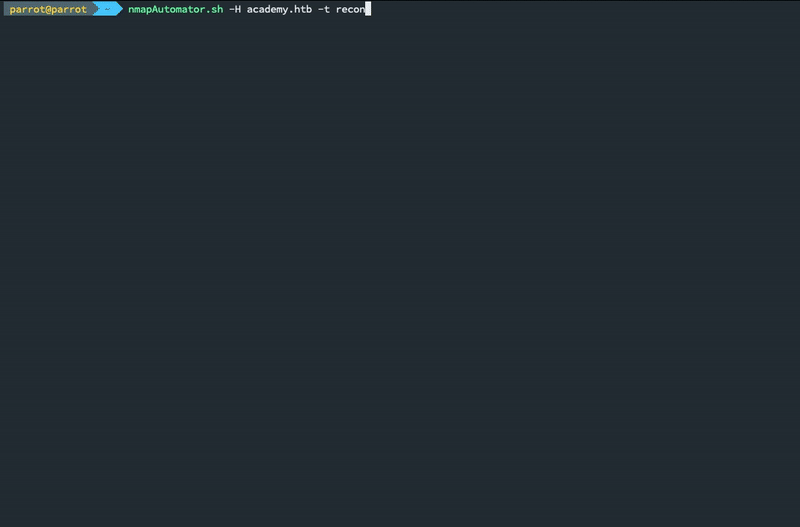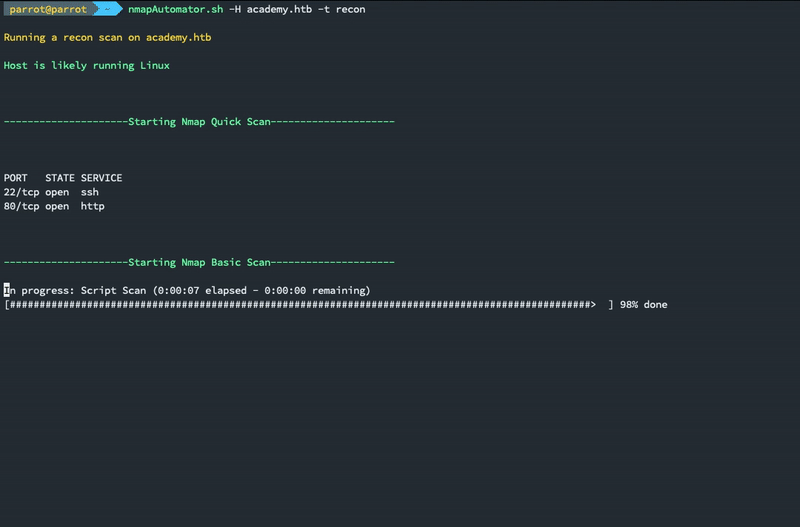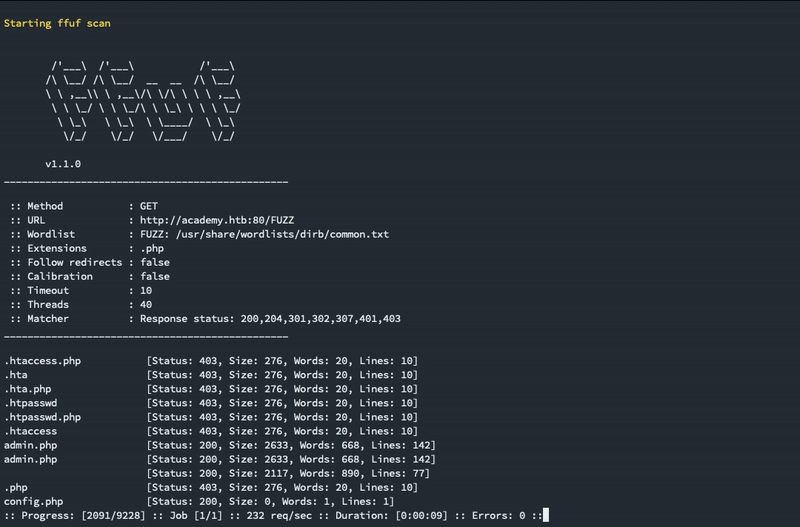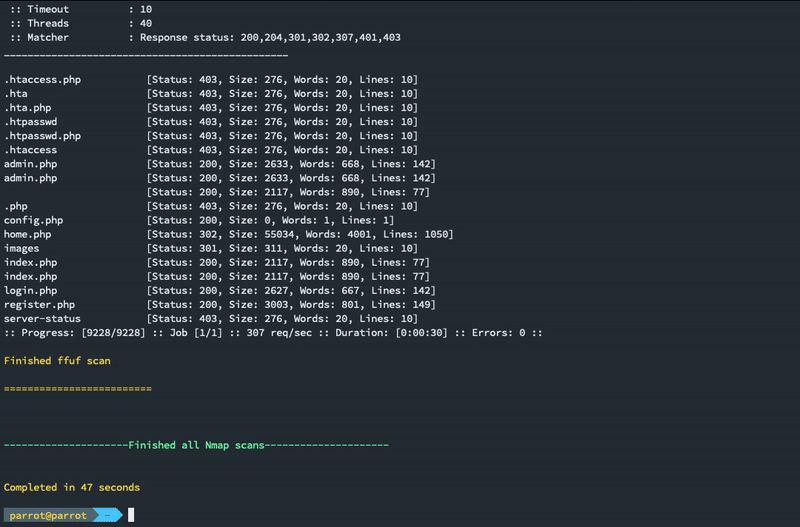 21y4d/nmapautomator
Un script que vous pouvez exécuter en arrière-plan !
 duo-labs/cloudmapper
CloudMapper vous aide à analyser vos environnements Amazon Web Services (AWS).
 opencve/opencve
Agréger, filtrer et suivre les CVEs depuis plusieurs sources avec collaboration d'équipe, tableaux de bord personnalisés, alertes et analyse par IA…
 ticarpi/jwt_tool
:snake: Un kit pour tester, ajuster et craquer les JSON Web Tokens
 checkmarx/kics
Analyseur statique pour l'infrastructure en tant que code qui détecte les vulnérabilités de sécurité, les violations de conformité et les mauvaises…








