
 #1
Outils automatisés pour la détection des vulnérabilités connues dans les systèmes et applications.
Recommandé par Kitploit
 aqhmal/cve-2020-5902-scanner
Script automatisé pour le scanner F5 BIG-IP (CVE-2020-5902) utilisant des hôtes récupérés depuis l'API Shodan.
 7kbstorm/weblogic_cnvd_c2019_48814
WebLogic CNVD-C-2019_48814 CVE-2017-10271 Analyse par 7kbstorm
 0xf4n9x/cve-2022-1388
CVE-2022-1388 F5 BIG-IP iControl REST Auth Bypass RCE
 filipi86/cve-2024-6387-vulnerability-checker
Ce script Python vérifie la présence de la vulnérabilité CVE-2024-6387 dans les serveurs OpenSSH. Il prend en charge plusieurs adresses IP, URLs,…
 emrekybs/draculaos
Dracula OS est un système d'exploitation Linux méticuleusement conçu pour les missions d'OSINT (Open Source Intelligence) et de Cyber Intelligence.
 knowledge-wisdom-understanding/recon
Énumérer une cible basée sur les résultats de Nmap
 aether-0/cve-2025-55575
Modèle de détection d’injection SQL basée sur le temps pour SMM Panel, ciblant le paramètre service_detail via des requêtes POST élaborées vers…
 sleuthco/clawshield-public
Proxy de sécurité pour agents IA. Analyse chaque message à la recherche d'injections de prompts, de données personnelles (PII) et de secrets. Défense…
 tc4dy/cve-2026-98432-poc-exploit
Toolkit for CVE-2026-98432 Linux TCP use-after-free: kernel patch checks, race oracle triggering, pcap UAF analysis, KASLR slide recovery, and…
 watchtowrlabs/watchtowr-vs-fortiweb-cve-2025-25257
Générateur d'artefacts de détection pour FortiWeb CVE-2025-25257, exploitant une injection SQL non authentifiée pour parvenir à une exécution de code…
 bashexplode/boko
Scanner de détournement d'applications pour macOS
 xaitax/cve-2024-23897
PoC et scanner pour CVE-2024-23897 ciblant Jenkins <= 2.441 & LTS 2.426.2. Prend en charge les cibles uniques, les plages CIDR, la lecture de…
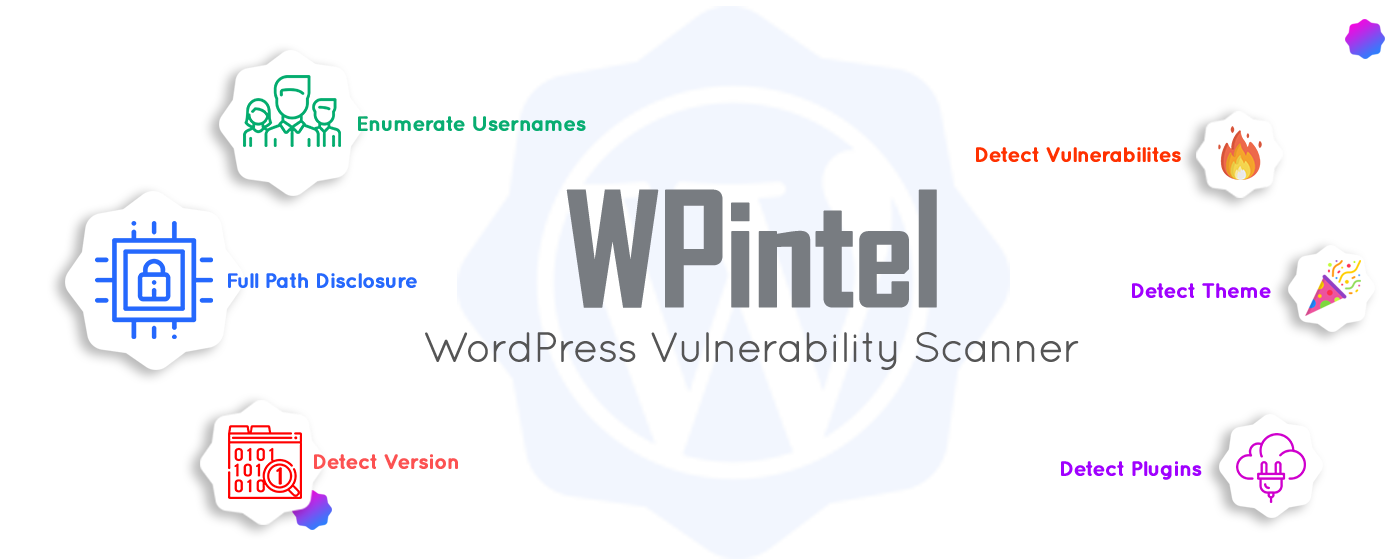 tuhinshubhra/wpintel
Extension Chrome conçue pour la scan de vulnérabilités WordPress et la collecte d'informations !
 bsysop/servicenow
Analyse les instances ServiceNow à la recherche de mauvaises configurations du plugin widget-simple-list qui exposent des données via l'API, avec…
 ikotler/hackersh
Un shell en ligne de commande et langage de script gratuit et open source, spécialement conçu pour les tests de sécurité.
 synacktiv/depfuzzer
Scanne les dépendances des projets pour détecter les vulnérabilités de confusion de dépendances et vérifie les risques de détournement des e-mails…
 nicholasjackson/cnitch
Container Snitch vérifie les processus en cours d'exécution sous le moteur Docker et alerte si l'un d'eux s'avère tourner en tant que root.
 malwaretech/rdgscanner
Un scanner de preuve de concept pour vérifier un serveur RDG Gateway pour les vulnérabilités CVE-2020-0609 & CVE-2020-0610.








