
 #1
Outils automatisés pour la détection des vulnérabilités connues dans les systèmes et applications.
Recommandé par Kitploit

 hahwul/smugglex
Scanner de contrebande de requêtes HTTP propulsé par Rust.
 rub-softsec/onelogon
Code et données pour notre article « Onelogon : prise de contrôle de comptes Active Directory via Netlogon » (WOOT’26).
 moopinger/smugglefuzz
Un scanner rapide de contrebande par déclassement HTTP écrit en Go.
 akabe1/oauthscan
Extension Burp Suite utile pour vérifier la sécurité OAUTHv2 et OpenID
 maldevel/intelspy
Effectuer des scans automatisés de reconnaissance réseau
 fazmin/cve-intel
Local CVE triage engine aggregating 25 sources (NVD, EPSS, CISA KEV, OSV, Shodan) into 0-100 risk scores, with CLI, REST API, MCP server and…
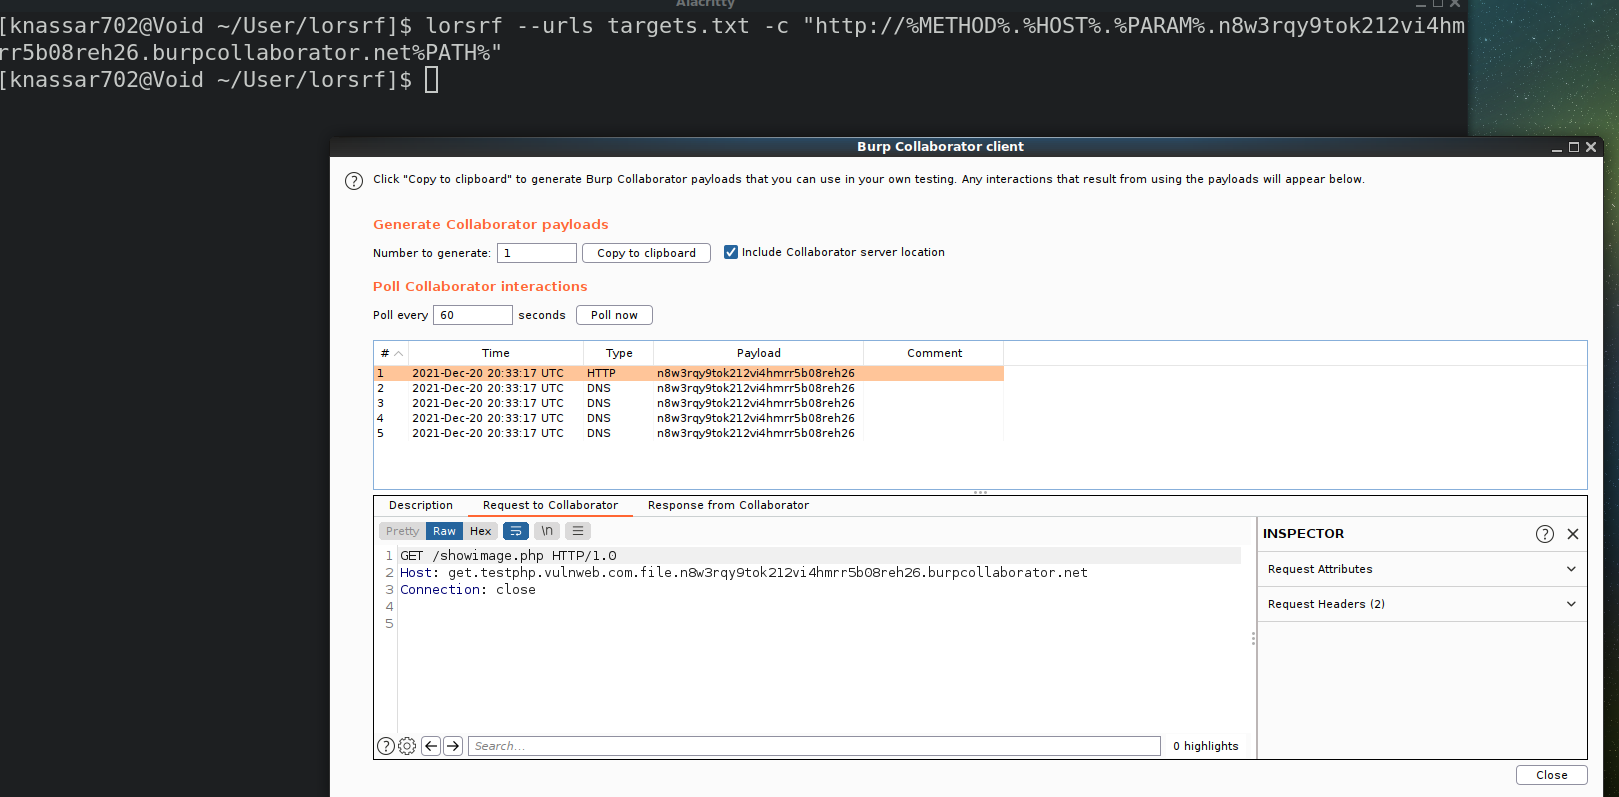 mindpatch/lorsrf
Outil CLI rapide pour trouver les paramètres pouvant être utilisés pour découvrir une SSRF ou un chargement de ressources hors bande…
 androguide/dsploit
dSploit - Le kit d'outils de sécurité informatique le plus complet et le plus avancé pour professionnels sur Android.
 luke-goddard/enumy
Énumération d'escalade de privilèges post-exploitation Linux
 sma11new/poclist
Collection de POC et d'exploits de vulnérabilités, mise à jour en continu. Apache Druid – lecture arbitraire de fichiers (CVE-2021-36749), Confluence…
 ivan-sincek/forbidden
Contournez les codes de statut de réponse HTTP 4xx et plus encore. L'outil est basé sur Python Requests, PycURL et HTTP Client.
 9rnt/poro
Analysez les actifs accessibles publiquement dans votre environnement cloud AWS
 commonexploits/port-scan-automation
Automatiser les scans NMAP et générer des politiques Nessus personnalisées automatiquement
 assetnote/node2shell-scanner
Mécanisme de détection haute fidélité pour node2shell (CVE-2026-111497)
 esmog/nodexp
NodeXP - Un outil d'injection JavaScript côté serveur capable de détecter et d'exploiter les vulnérabilités de Node.js
 offxec/thedoc
Automatise l'exploitation d'injection SQL avec SQLMAP, explore les vulnérabilités, extrait les identifiants de base de données, trouve les pages de…
 gr1mmie/autoenum
Script d'énumération automatique de services
 ngalongc/openapi_security_scanner
Scanner de sécurité d'autorisation automatisé pour les API basées sur OpenAPI. Teste les points de terminaison GET avec plusieurs ensembles…








