
 #1
Outils automatisés pour la détection des vulnérabilités connues dans les systèmes et applications.
Recommandé par Kitploit

 jakehildreth/locksmith2
Une boîte à outils AD CS pour les administrateurs AD, les professionnels de la sécurité défensive et les red teamers mal intentionnés
 grayddq/eburst
Ce script fournit principalement une fonction de brute force de comptes sur les serveurs de messagerie Exchange, en intégrant les méthodes de brute…
 xen0vas/vscan
Outil de scan de vulnérabilités utilisant nmap et les scripts nse
 root-tanishq/userefuzz
User-Agent , X-Forwarded-For et Referer SQLI Fuzzer
 nccgroup/port-scan-automation
Automatisez les scans NMAP et générez automatiquement des politiques Nessus personnalisées
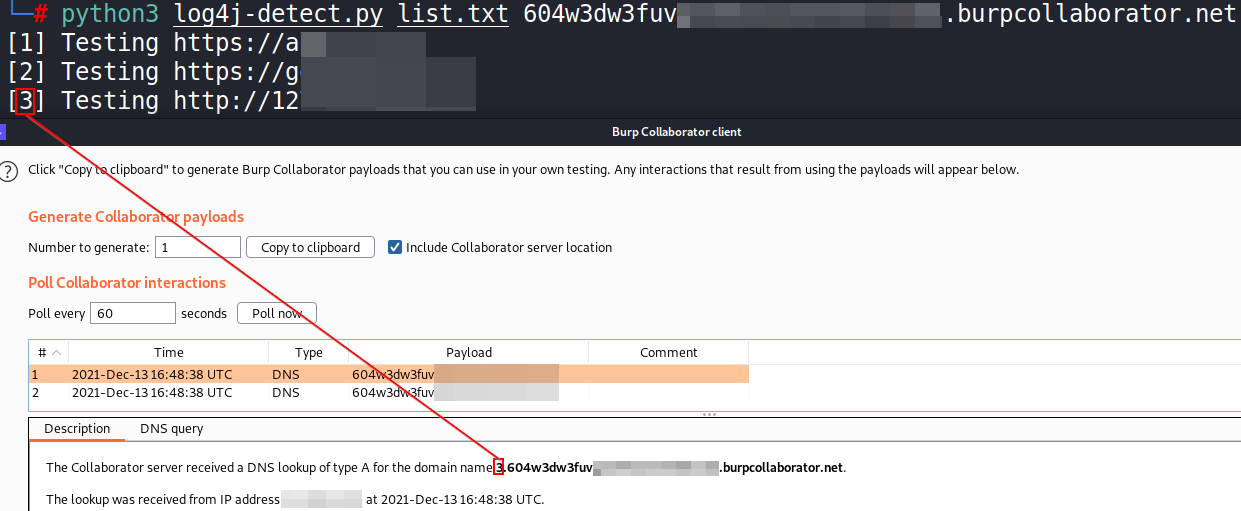 takito1812/log4j-detect
Script Python 3 simple pour détecter la vulnérabilité de la bibliothèque Java "Log4j" (CVE-2021-44228) pour une liste d'URLs avec du multithreading.
 tenable/kaimonkey
Infrastructure Terraform volontairement vulnérable pour apprendre les erreurs de configuration de sécurité cloud et valider la détection des scanners…
 snovvcrash/divideandscan
Divisez les résultats d'un scan complet de ports et utilisez-les pour des exécutions ciblées de Nmap.
 hhhrrrttt222111/dorkify
Outil automatisé de Google Dorking pour la reconnaissance OSINT, la découverte de vulnérabilités et la collecte d'informations via des opérateurs de…
 palindromelabs/stews
Un outil de sécurité pour énumérer les WebSockets
 enemy-submarine/pidrila
Analyseur de liens rapide et intelligent orienté Deepweb, interactif en Python
 miladdiaz/mikrotikexploit
Analyser et exporter le mot de passe RouterOS
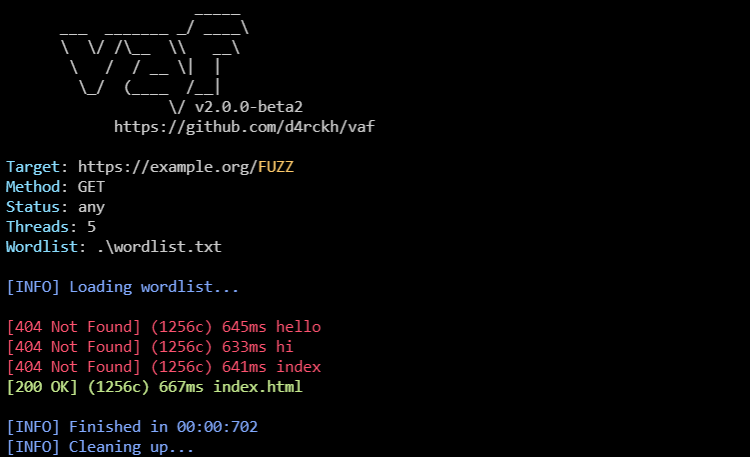 andreiverse/vaf
Fuzzer web multithreadé pour le brute-force de chemins d'URL, d'en-têtes HTTP et de données POST avec support proxy, filtrage par code d'état et…
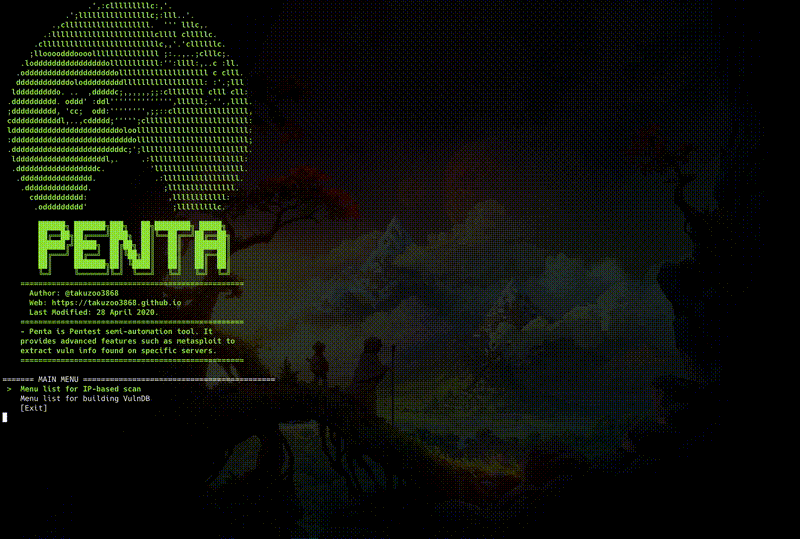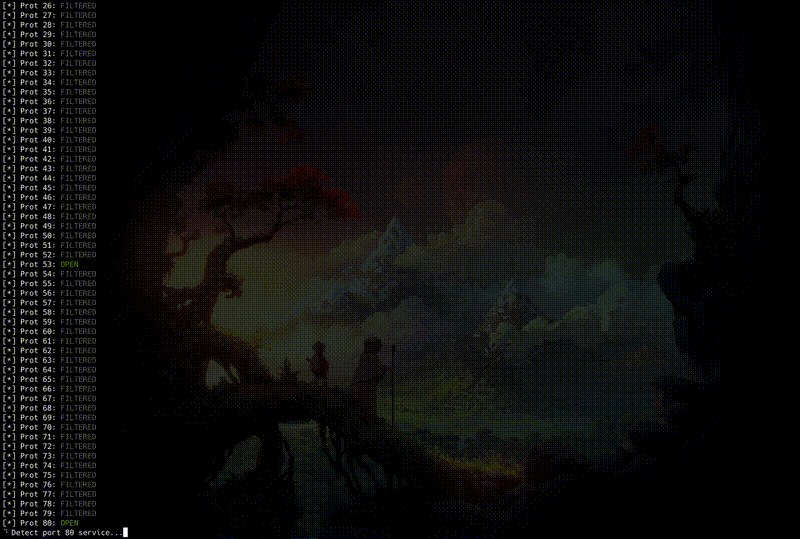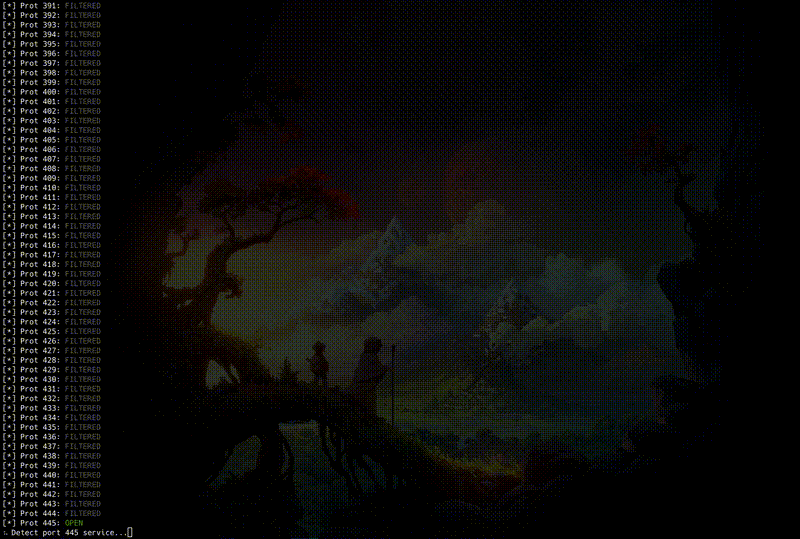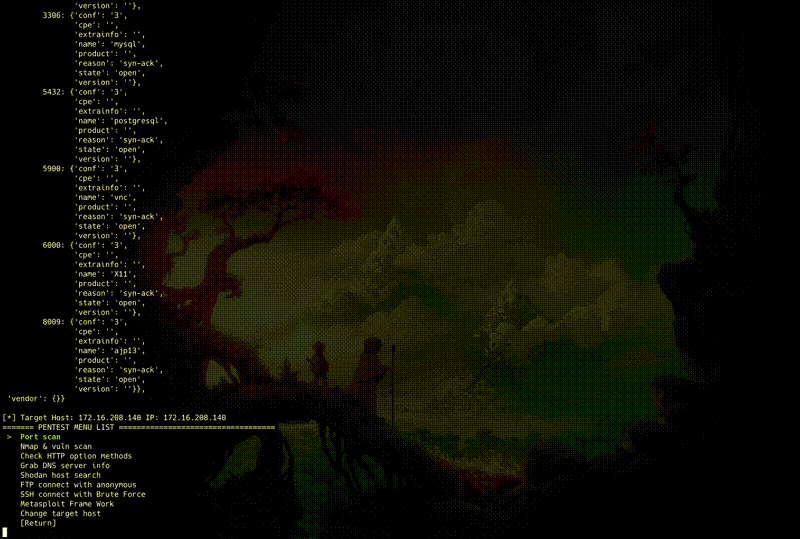 takuzoo3868/penta
Outil CLI tout-en-un open source pour semi-automatiser les tests de pénétration.
 jerrychan807/wspih
Chasseur d'informations personnelles sensibles sur le site Web 网站个人敏感信息文件扫描器
 portswigger/burp-extensions-montoya-api-examples
Extensions Burp Suite d'exemple démontrant l'API Montoya, couvrant les gestionnaires HTTP et proxy, les vérifications de scan personnalisées, les…
 tombstoneghost/tiwap
Application web Flask délibérément vulnérable avec 22 failles de sécurité réparties sur 3 niveaux de difficulté pour l'apprentissage pratique du test…
 aron-tn/mega-bot
[NOUVEAU] : Mega Bot ☣ Scanner & Auto Exploiter








