
 #1
Outils automatisés pour la détection des vulnérabilités connues dans les systèmes et applications.
Recommandé par Kitploit

 cyberark/kubiscan
Un outil pour analyser les permissions risquées dans un cluster Kubernetes
 rfunix/pompem
Outil de recherche d'exploit
 stampery/mongoaudit
🔥 Un outil puissant d'audit et de pentesting MongoDB 🔥
 wmal/linux-kodachi
Système d'exploitation renforcé basé sur Debian axé sur la confidentialité avec une pile d'anonymat pré-intégrée (Tor, VPN, DNSCrypt), des outils…
 mogenius/renovate-operator
Opérateur pour rationaliser les exécutions de Renovate dans Kubernetes
 devanshbatham/openredirex
Un fuzzer pour détecter les vulnérabilités de redirection ouverte.
 hxsecurity/dongtai
Outil open-source de test de sécurité d'application interactif (IAST) qui instrumente passivement les applications Java pour détecter les…
 pantheon-security/medusa
Scanner de sécurité axé sur l'IA. NOUVEAU dans v2026.7 : détection de compromission de Claude Code — vérifiez les hooks, permissions et compétences…
 elkokc/reflector
Plugin Burp capable de détecter les XSS réfléchies sur une page en temps réel lors de la navigation sur un site
 dwisiswant0/crlfuzz
Un outil rapide pour scanner la vulnérabilité CRLF écrit en Go
 torque59/nosql-exploitation-framework
Un framework Python pour le scan et l'exploitation NoSQL
 musalbas/heartbleed-masstest
Outil multithreadé pour scanner de nombreux hôtes à la recherche de CVE-2014-0160.
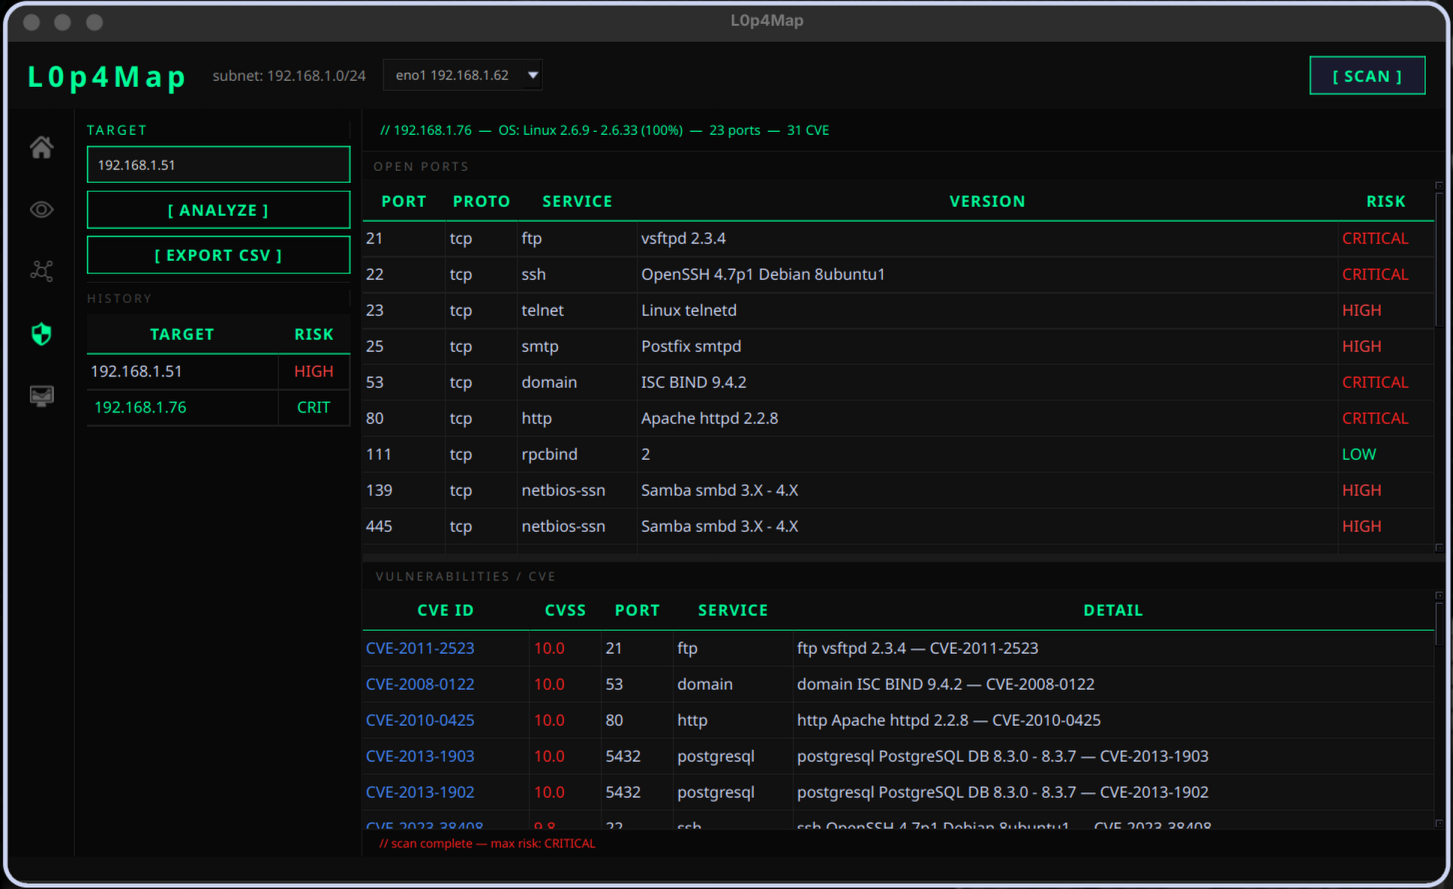 haxl0p4/l0p4map
Outil professionnel de surveillance et de visualisation réseau. L0P4Map combine une découverte ARP à haute vitesse avec une intégration complète de…
 robertdavidgraham/rdpscan
Un scanner rapide pour la vulnérabilité CVE-2019-0708 "BlueKeep".
 pepelux/sippts
Ensemble d'outils pour auditer les systèmes VoIP basés sur SIP.
 byt3bl33d3r/itwasalladream
Un scanner Python PrintNightmare (CVE-2021-34527). Analyse des sous-réseaux entiers à la recherche d'hôtes vulnérables à la RCE PrintNightmare.
 safedep/pmg
PMG protège les développeurs et les agents IA des paquets open source malveillants en utilisant un proxy, un bac à sable et le flux de renseignements…
 vulncheck-oss/go-exploit
Framework de développement d'exploits basé sur Go avec des phases intégrées pour la vérification de cible, le scan de version, l'exploitation et le…








