
 #1
Outils automatisés pour la détection des vulnérabilités connues dans les systèmes et applications.
Recommandé par Kitploit
 mad3e7cat/cve-2023-5612
Nmap NSE pour vérifier la CVE-2023-5612
 seifeldienahmad/penetration-testing-on-metasploitable2
Projet de pentest pratique utilisant Kali Linux contre Metasploitable2. Comprend le flux de travail complet : scan Nmap, énumération, exploitation…
 ransc0rp1on/icmp-timestamp-poc
Un outil de reconnaissance pour détecter CVE-1999-0524 (Divulgation de timestamp ICMP) en automatisant l'extraction de timestamps via nping ou…
 anonymous121029034720384234234/py-network-scanner
Boîte à outils avancée de tests de pénétration réseau avec évaluation des vulnérabilités SSH, exploitation de CVE-2018-15473, capacités de force…
 ywchen-ntust/php-cgi-rce-scanner
Analyse de la vulnérabilité CVE-2024-4577 avec une liste d'URLs.
 dipjyotimetia/hybridtestframework
Tests de bout en bout du Web, des API, du Cloud, des événements et de la sécurité.
 ostesayed/oste-meta-scan
Scanner DAST multi-moteur agrégeant Nikto, ZAP, Nuclei, SkipFish et Wapiti pour la détection automatisée des vulnérabilités d'injection web avec des…
 watchtowrlabs/watchtowr-vs-freepbx-cve-2025-57819
Python-based detection artifact generator for CVE-2025-57819, exploiting FreePBX pre-auth RCE via SQL injection and auth bypass to deploy webshells…
 makavellik/poc-cve-2021-42013-exploit
Un outil avancé de scan, d'exploitation et d'interaction à distance, conçu pour détecter et exploiter la vulnérabilité Apache Path Traversal + RCE…
 abirasecurity/cve-2021-21974_vuln_dectection
CVE-2021-21974 Outil de détection de vulnérabilités PoC sûr qui identifie les implémentations SLP vulnérables sans exploitation
 imbios/lab-cve-2025-3515
CVE-2025-3515 Laboratoire WordPress pour Drag and Drop Multiple File Upload pour CF7 : PoC dockerisé et tests Nuclei
 imbios/lab-cve-2020-0610
Laboratoire reproductible pour CVE-2020-0610 (BlueGate) - vulnérabilité d'exécution de code à distance dans Windows RD Gateway via UDP/DTLS. Inclut…
 khoatran107/cve-2025-38001
Exploit de preuve de concept basé en C pour CVE-2025-38001, démontrant l'exploitation de vulnérabilité et l'analyse de code pour la recherche en…
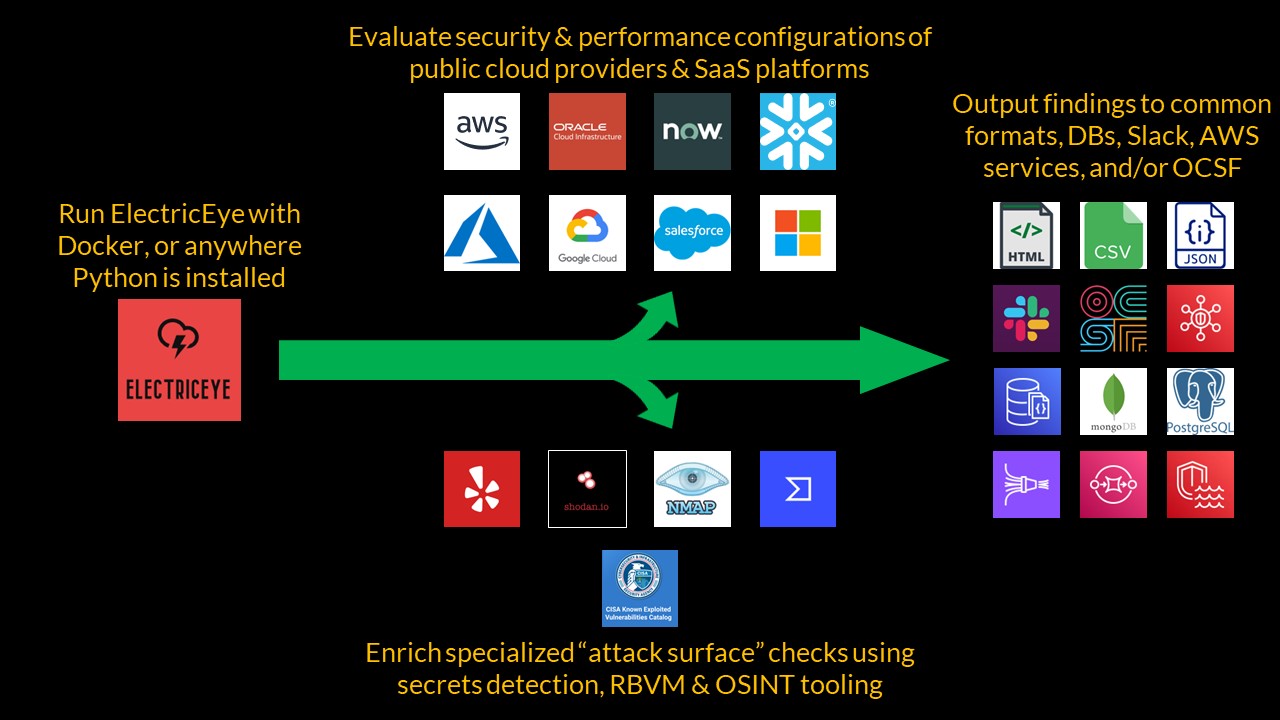 jonrau1/electriceye
ElectricEye est un outil CLI Python multi-cloud et multi-SaaS pour la gestion des actifs, la gestion de la posture de sécurité et la surveillance de…
 cybertechajju/cve-2025-57819
Boîte à outils basée sur Nuclei pour détecter et valider la vulnérabilité de contournement d'authentification FreePBX (CVE-2025-57819) avec des…
 aaqilyousuf/cve-2025-7775-vulnerable-lab
Application web Dockerisée vulnérable exposant RCE, traversée de chemin, identifiants codés en dur et téléchargements de fichiers non sécurisés ; un…
 pescada-dev/-cve-2025-8088
Script POWERSHEL pour vérifier si votre appareil est affecté ou non
 aether-0/cve-2025-55575
Modèle de détection d’injection SQL basée sur le temps pour SMM Panel, ciblant le paramètre service_detail via des requêtes POST élaborées vers…








