
 #1
Outils automatisés pour la détection des vulnérabilités connues dans les systèmes et applications.
Recommandé par Kitploit
 abraxas/cakephp-collate-sqli
CakePHP 5.4.2 - Élevé - À distance - SQLi - La collation COLLATE est un fragment SQL brut
 abraxas/cakephp-window-sqli
CakePHP 5.4.2 - Élevé - À distance - SQLi - Décalages de plage/frame de WindowExpression injectés dans le SQL
 abraxas/phpmyadmin-auth-plugin-unquoted
phpMyAdmin 5.2.3 - Élevé - À distance - SQLi - identifiant du plugin d'authentification non échappé
 constantinefedorov/review.cve-2023-5612
Preuve de concept et analyse pour CVE-2023-5612, une SSRF via webhook dans GitLab CE/EE. Comprend les étapes de PoC avec curl et des scripts NSE…
 mongodb/kingfisher
Détecte les secrets + validation en direct. Cartographie le rayon d'impact. Révoque rapidement. Utilise le CLI ou intègre-le en Rust et Python.
 vulnz/sast
Moteur SAST hors ligne gratuit pour CI/CD : analyse AST et de propagation de taint inter-fichiers, détection de secrets avec validation en direct,…
 vighnesh91/-logicsentry-ai
Moteur de triage SAST/DAST hors ligne qui analyse le code source et rejoue le trafic HAR pour détecter les failles de logique métier, les BOLA, les…
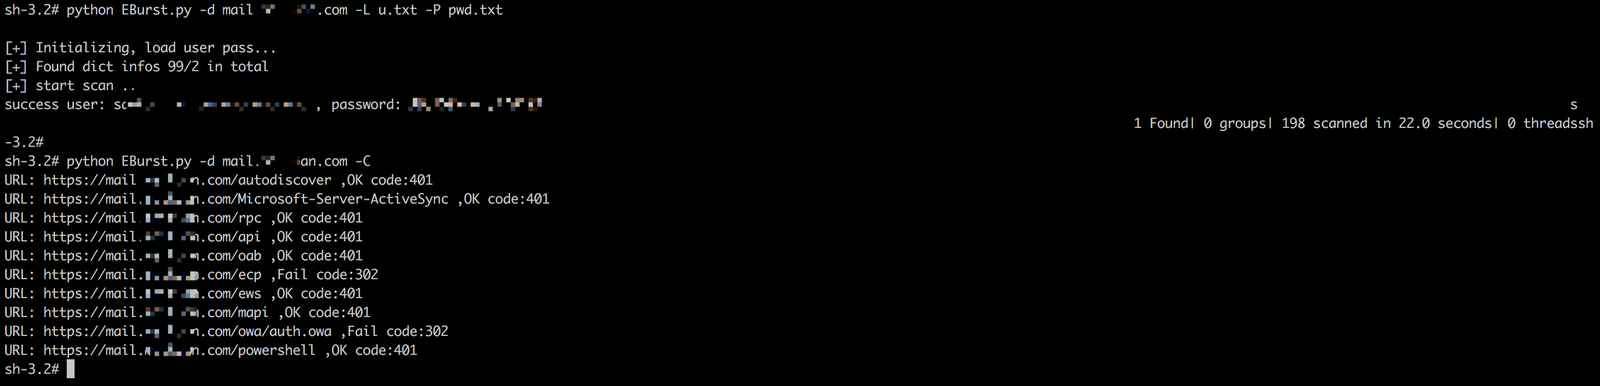 grayddq/eburst
Ce script fournit principalement une fonction de brute force de comptes sur les serveurs de messagerie Exchange, en intégrant les méthodes de brute…
 anthropics/oss-scanner
Service qui compile les dépôts open-source enregistrés dans des VM hors ligne isolées et les analyse à la recherche de vulnérabilités de sécurité, en…
 cisagov/kev-data
Reflète le catalogue Known Exploited Vulnerabilities (KEV) de la CISA au format CSV et JSON avec un schéma JSON, permettant un accès programmatique…
 buybitart/cyclepatrol
Outil Bash pour des contrôles de sécurité Wi-Fi à pied en boucle, avec rapports de preuves. (re-invention du WarDriving Wi-Fi)
 githubsecuritylab/seclab-taskflow-agent
Framework multi-agents compatible MCP pour des workflows agentiques déclaratifs pilotés par YAML, utilisé pour l'audit de code assisté par IA, le…
 sleepingbag945/dddd
Outil de collecte d'actifs par lots et de scan de vulnérabilités pour les red teams. Récupère les cibles depuis Hunter, Fofa et Quake, effectue du…
 vulncheck-oss/cli
L'outil en ligne de commande officiel de VulnCheck
 vulncheck-oss/cisco-ios-xe-implant-scanner
Scanner basé sur Go qui détecte les systèmes Cisco IOS XE implantés en envoyant des requêtes HTTP forgées pour identifier les appareils compromis et…
 microsoft/routeros-scanner
Outil pour scanner les artefacts forensiques et les vulnérabilités de RouterOS (Mikrotik).
 0xblackash/cve-2026-21589
Analyse technique et conseils de détection pour CVE-2026-21589, une vulnérabilité de traversée de chemin pré-authentification permettant un accès…
 watchtowrlabs/watchtowr-vs-atlassian-cve-2026-21589
Artefact de détection Python qui vérifie les instances Atlassian Jira, Confluence et Bitbucket pour la vulnérabilité de lecture arbitraire de…








